AWS CloudTrail調査のためのインシデントレスポンスガイド – パート2
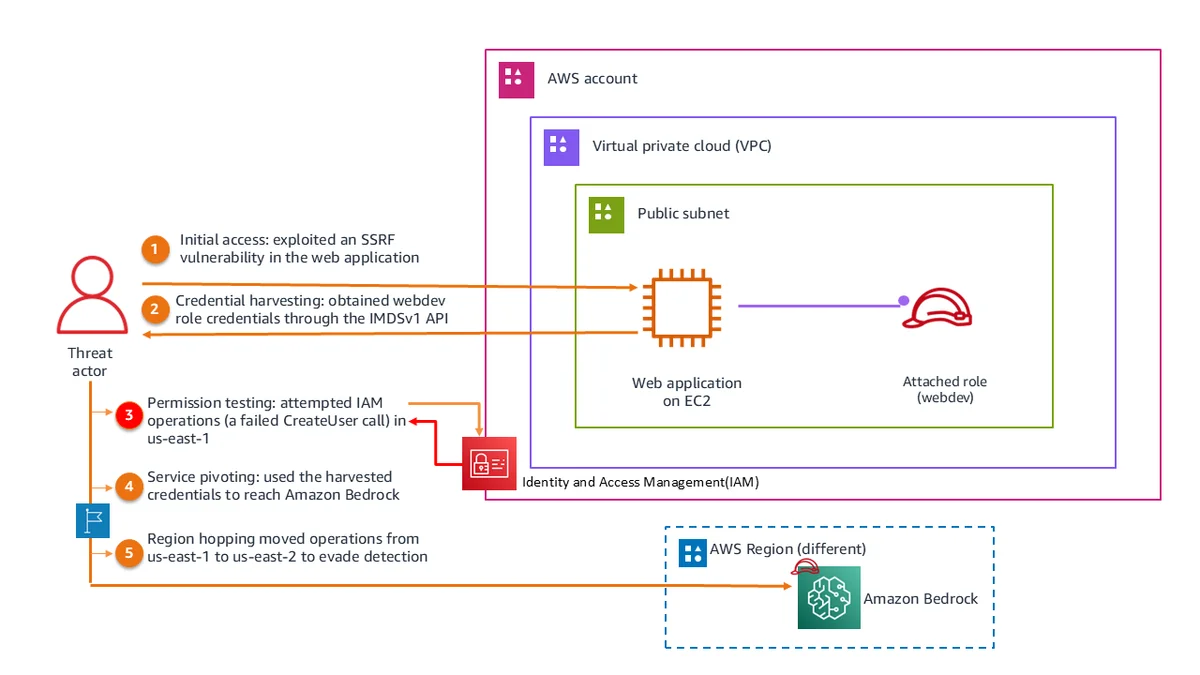
このガイドのパート1では、ランサムウェアの影響を伴うクロスアカウントAmazon Simple Storage Service (Amazon S3) データ削除と、露出したAWS Management Console認証情報を使用したAWS CloudFormation経由の仮想通貨マイニングという、2つの一般的なインシデントシナリオを検討しました。また、AWS CloudTrailイベントを分析するための主要なインシデント対応用語と調査フレームワークを紹介しました。この2番目の[...]