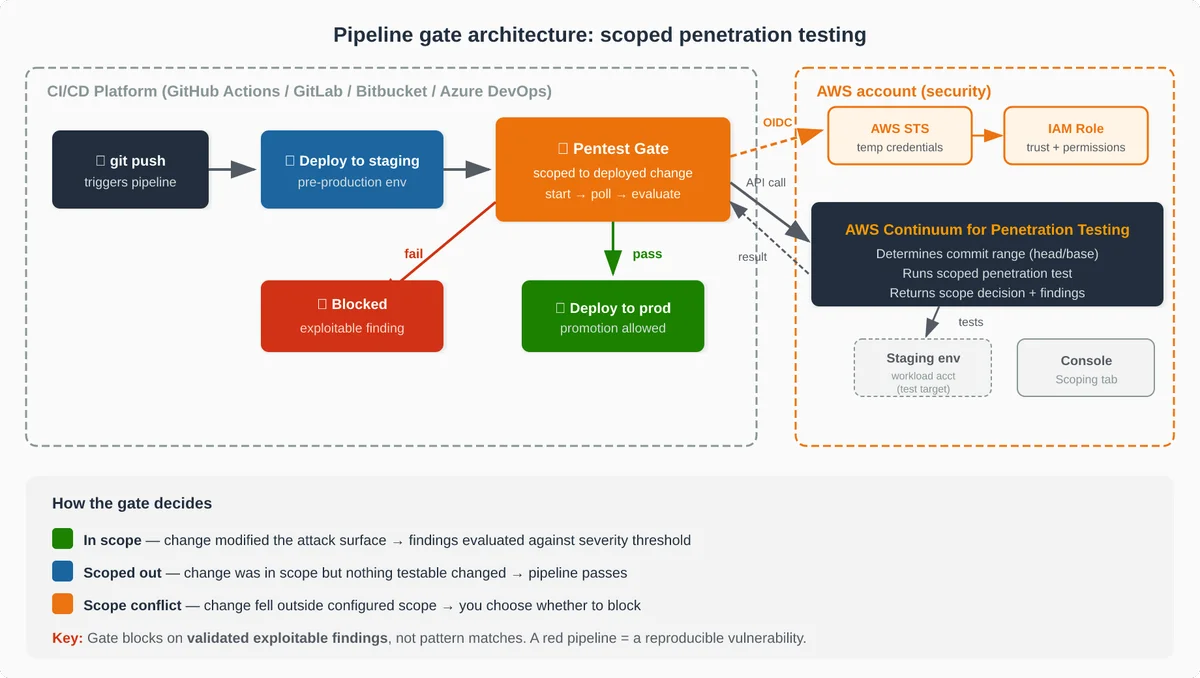
AWS Security Blog 日本語 フォロー AWS Continuumでのすべての導入におけるペネトレーションテスト CI/CDパイプラインに組み込まれるセキュリティツール(静的解析(SAST)、ソフトウェア構成解析(SCA)、動的スキャナー(DAST))のほとんどは、パターンとシグネチャから潜在的な問題をフラグ付けします。フラグ付けされたパターンはどこを見るべきかを示しますが、実際に悪用可能かどうかを確認するのはペネトレーションテストです。その確認は、従来、定期的に、帯域外で行われるエンゲージメントによって行われてきました。 Penetration testing every deployment with AWS Continuum aws.amazon.com AWS Security Blog 日本語 RSS thenote.app