Codexによる大規模なセキュリティ修正のバックポート
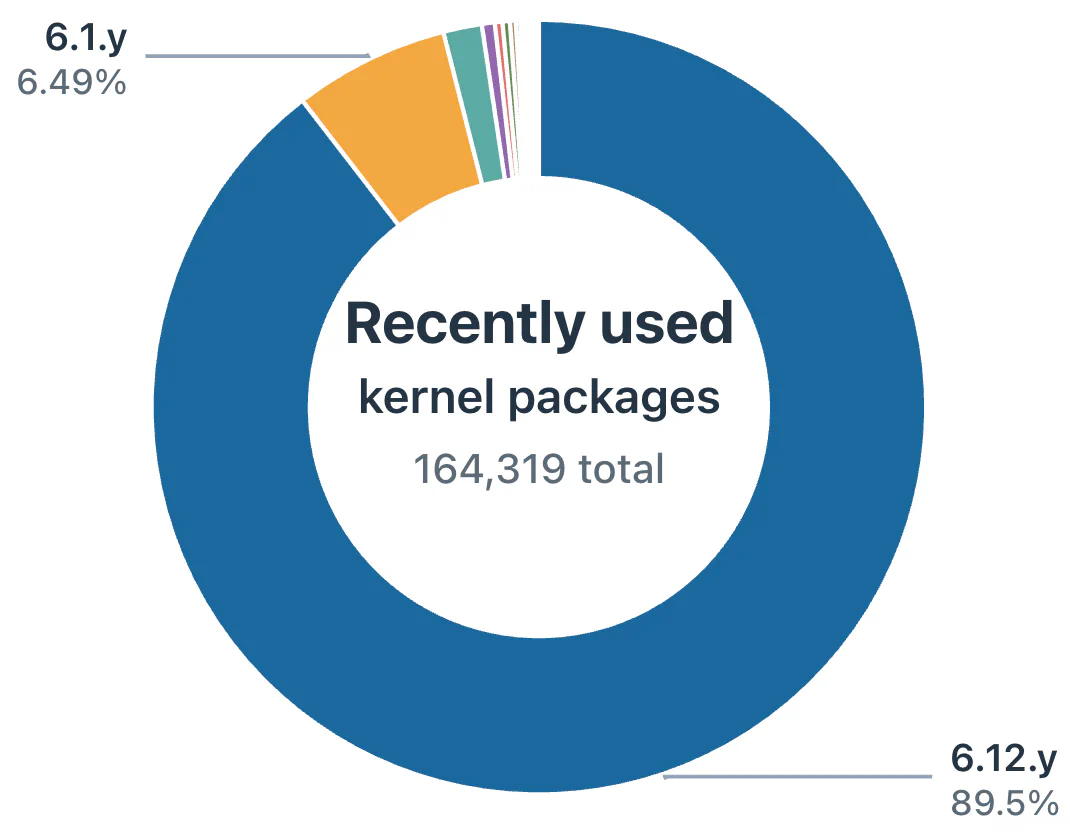
安定したLinuxリリースでは、古いコードへのバックポートが人間の開発者にとって時間のかかる報われない作業であるため、重要なセキュリティ修正が欠落していることがよくあります。ほとんどのユーザーが古くテスト済みのソフトウェアバージョンを好むため、これは重大なセキュリティリスクとなります。これを解決するために、Codexを搭載したAIエージェントが、バックポートに必要な時間を修正あたり数日からわずか数時間に劇的に短縮するために利用されています。これにより、人間のレビュー担当者はUbuntu LTS、Fedora、Linuxカーネルのような重要なソフトウェアに集中できます。AIシステムは、欠落している修正の特定、パッチの適応、テストの実行、提出パッケージの準備などのタスクを処理し、エンジニアがそれらをレビューして提出します。このアプローチにより、すでに149の異なるCVEに対する修正が安定したLinuxカーネルリリースに提供され、FedoraおよびUbuntuパッケージに対するいくつかの修正が行われています。修正されていないCVEのバックログは相当なもので、安定したカーネルブランチやディストリビューションパッケージには数千もの既知の脆弱性が存在します。多くのユーザーは、安定性を維持するために意図的に新しいソフトウェアバージョンへの更新を避けており、セキュリティと使い慣れた環境の間でジレンマが生じています。AI支援ワークフローにより、この軽視されがちなセキュリティ作業への取り組みが現実的になり、惑星全体をより堅牢な方法でパッチ適用できるようになります。バックポートプロセスを加速することにより、プロジェクトはソフトウェアの安定性とセキュリティのどちらかを選択する必要性をなくすことを目指しています。