The Hacker News 日本語
フォロー
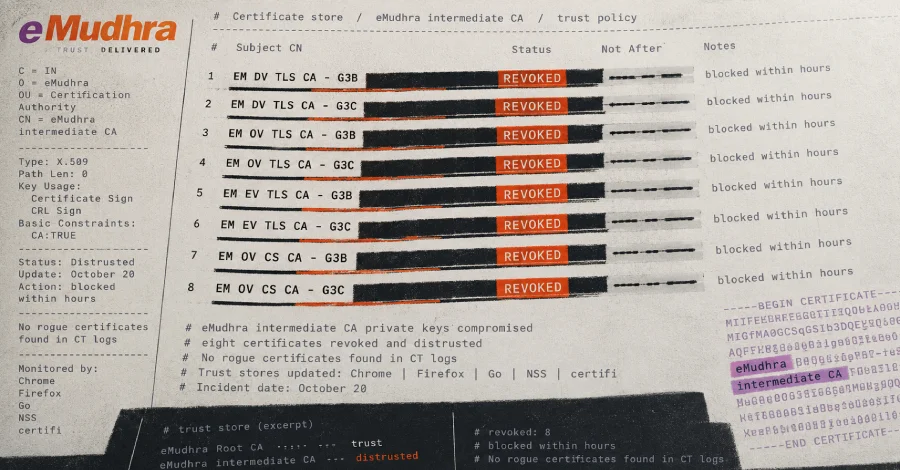
eMudhra CAキー8件が侵害され、ブラウザおよびソフトウェア全体で緊急修正がトリガーされる
eMudhraの中間認証局(CA)証明書8件の秘密鍵が侵害されたことが、10月20日にMozillaとGoogleのChrome Root Programによって確認されました。中間CAは、ウェブサイトが提示する証明書に署名するため、これらの鍵のいずれかを保持している者は、ブラウザが受け入れる任意のウェブサイトの証明書を発行できます。ある研究者がこの件を報告しました。