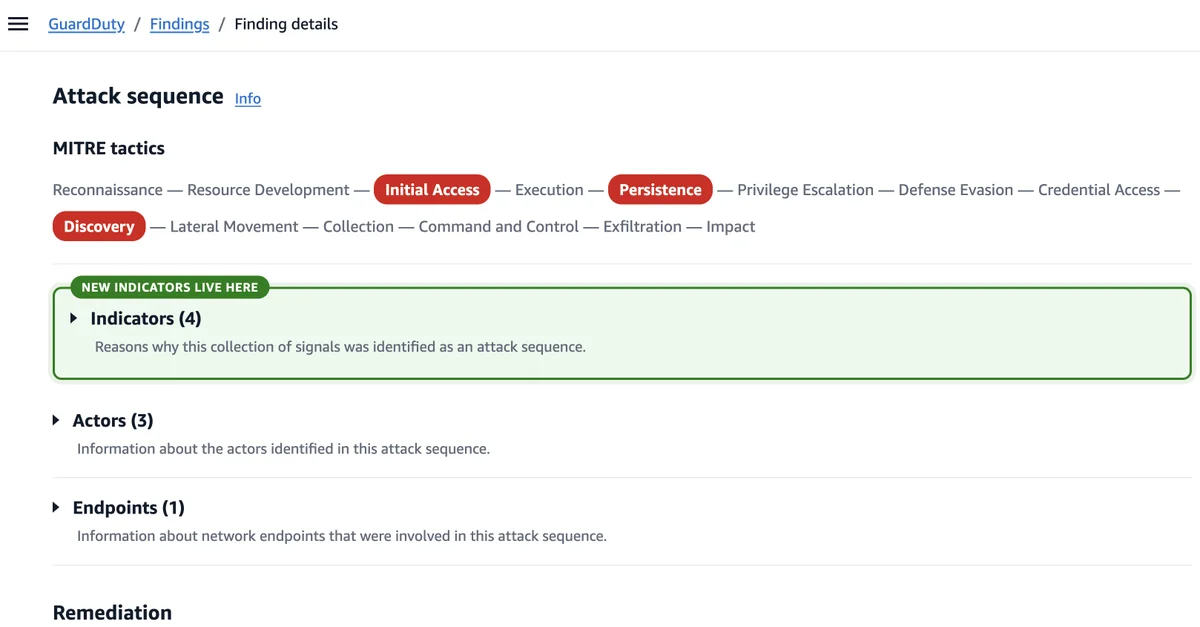
GuardDuty Extended Threat Detection は、攻撃シーケンスを表面化するための 5 つの新しいインジケーターを追加しました。
Amazon GuardDuty Extended Threat Detection は、信頼性の閾値を超えた場合に、弱い GuardDuty シグナルを単一のクリティカルレベルの攻撃シーケンス検出結果に相関させます。2026年5月20日、サービスはそれらのシーケンスに5つの新しいインジケータータイプを付与し始めました:MALICIOUS_PACKAGE、MISCONFIGURATION、REACHABILITY、SENSITIVE_DATA、およびVULNERABILITY。詳細については、Amazon GuardDuty のドキュメント履歴を参照してください。