The Hacker News 日本語
フォロー
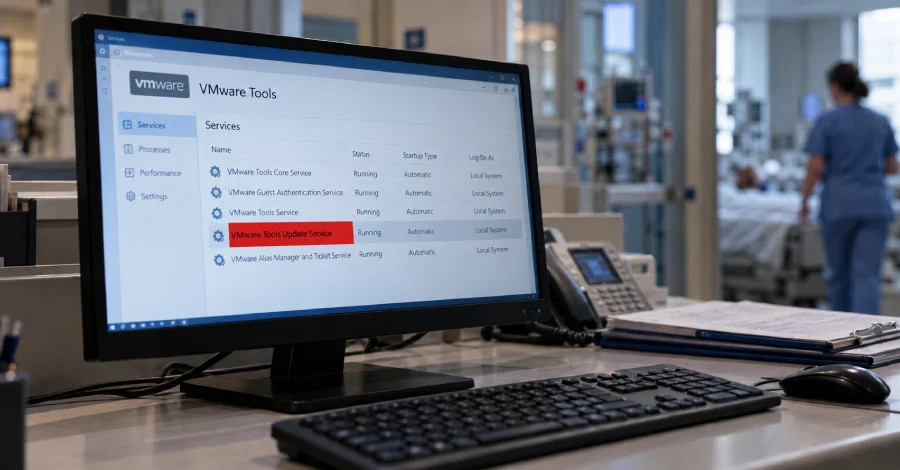
ハッカー、2年間のロシア医療機関侵入中にVMware ToolsにVasilekバックドアを隠蔽
ベラルーシと連携するハクティビスト集団が、ロシアの医療組織のネットワーク内に約2年間潜伏していた。ロシアのサイバーセキュリティ企業Solarが発表した報告書によると、この活動はPartisan Zmiy(サイバー・パルチザンとしても知られる)と呼ばれる脅威クラスターに起因するとされている。2020年以降、少なくとも活動していることが知られているこの集団は、産業界を攻撃してきた実績がある。