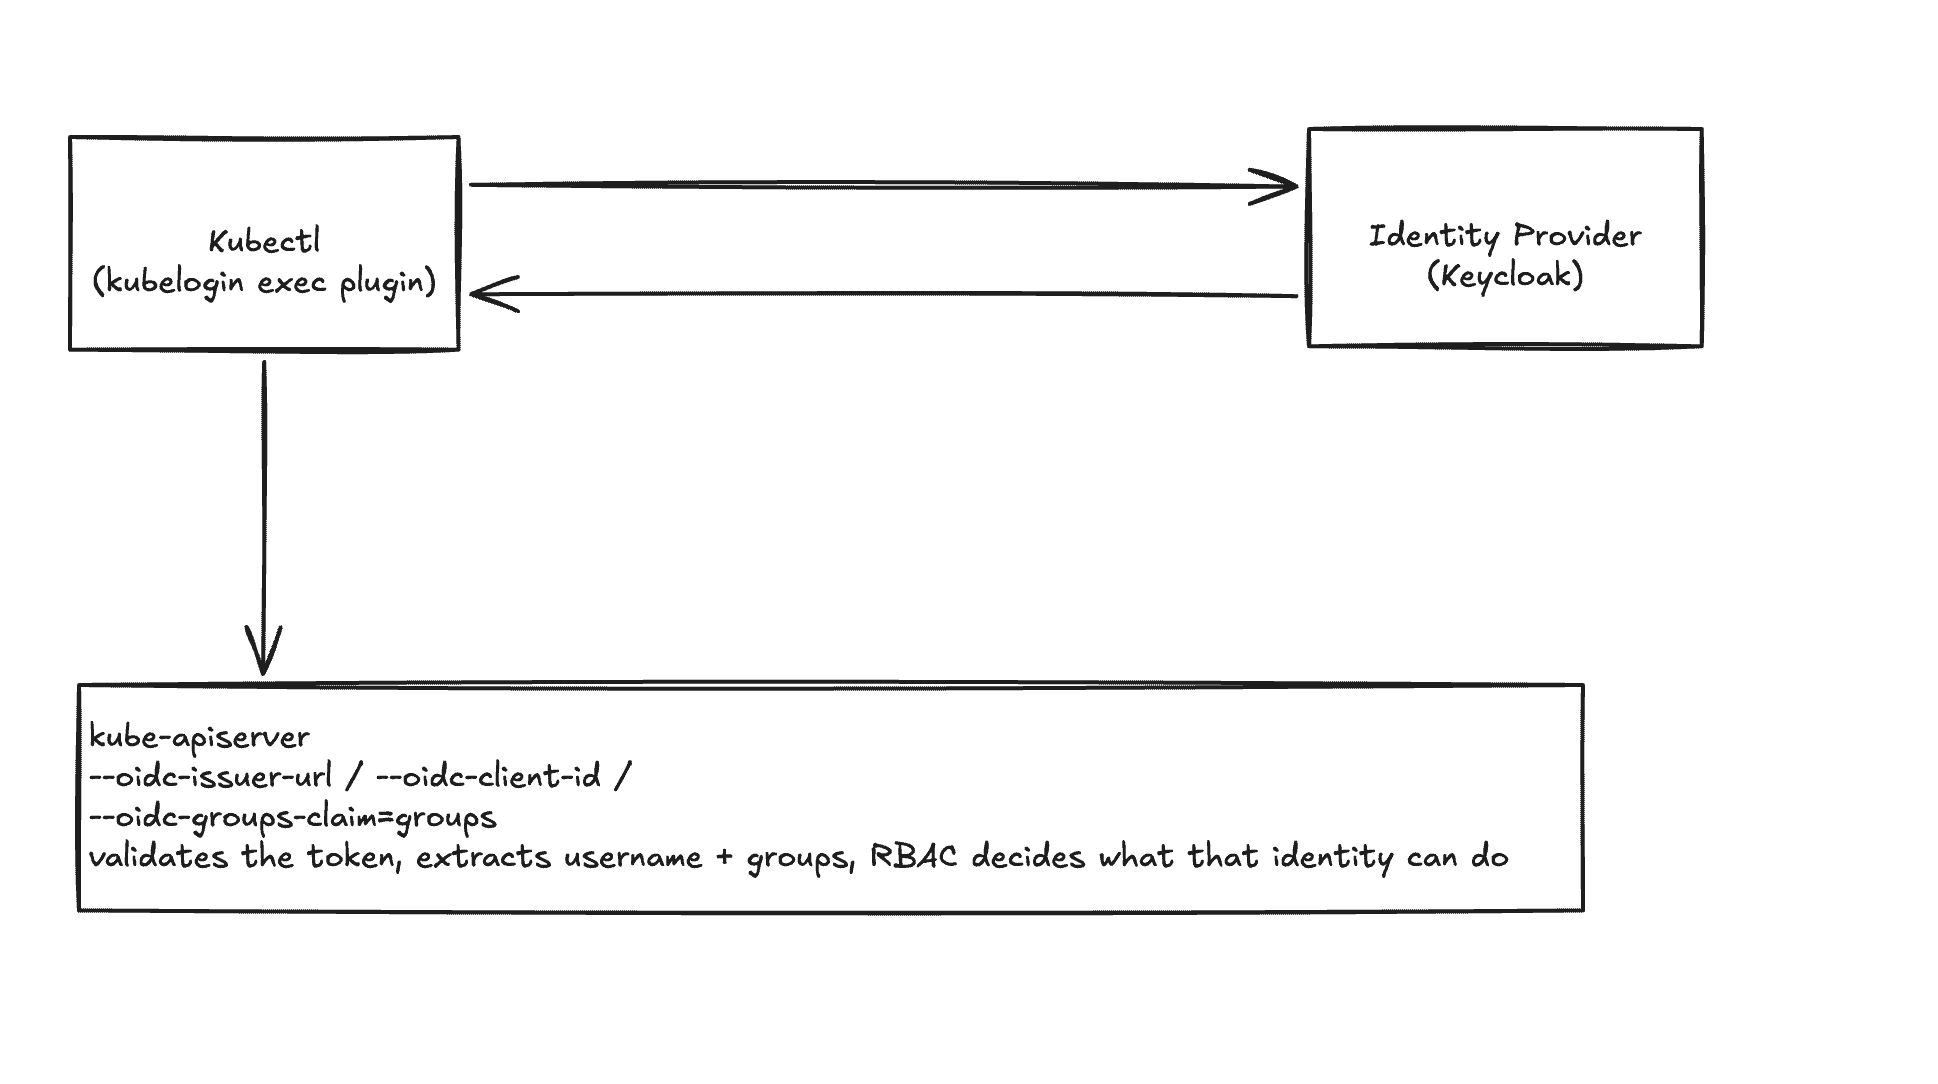
Cloud Native Computing Foundation 日本語 フォロー Kubernetesへのアクセスは、IDプロバイダー経由で行います。パブリッククライアントであり、機密クライアントではありません。 アクセス制御は、ネットワーキングやストレージと同様に、初日からチェックリストに載せるべきものです。ほとんどのオンプレミス クラスタでは、リストに載ることはありません。アイデンティティギャップ マネージド クラウド Kubernetes は、IAM または SSO 統合を標準で提供します... Kubernetes access via an identity provider: Public client, not confidential cncf.io Cloud Native Computing Foundation 日本語 RSS thenote.app