The Hacker News 日本語
フォロー
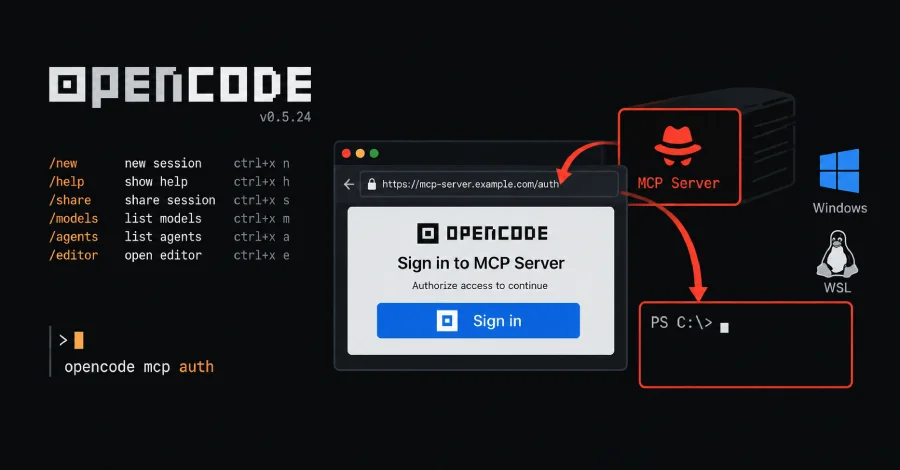
OpenCodeの脆弱性により、悪意のあるMCPサーバーがWindowsおよびWSLでサインイン中にコードを実行可能に
OpenCode AI コーディングエージェントの欠陥により、悪意のある、または乗っ取られたMCPサーバーが、開発者がサインインした際に開発者のWindowsまたはWSLマシン上でコードを実行できるようになっていました。OpenCodeはMCP(Model Context Protocol)サーバーに接続して外部ツールを追加しますが、そのようなコードは開発者自身のアクセス権で実行されます。OpenCodeの開発元であるAnomalyは、9月にバージョン1.18.33でこの欠陥を修正しました。