The Hacker News 日本語
フォロー
Parallels Desktopの脆弱性により、非管理者権限のMacユーザーがroot権限を取得可能に、ただしIntel Macは修正プログラムのインストール不可
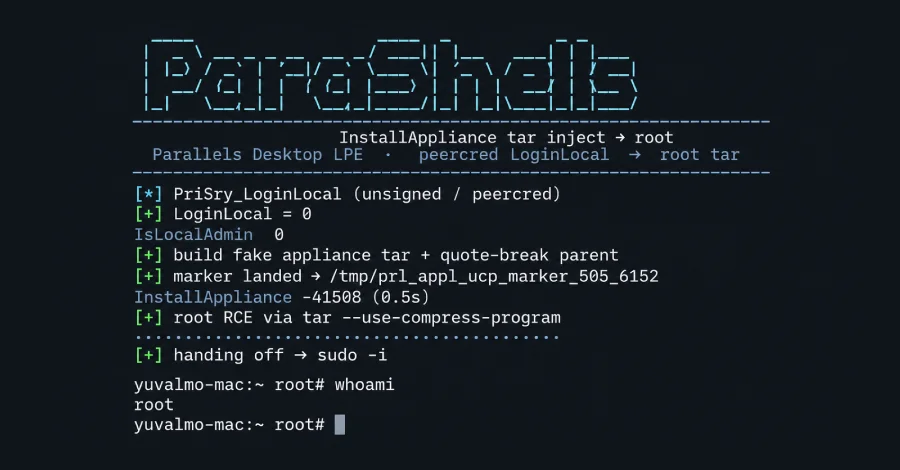
Parallels Desktop for Macには、通常のローカルアカウントがMacで最高レベルのアクセス権であるrootとしてコードを実行できる脆弱性があると、ソフトウェア企業JFrogが今週発表しました。この攻撃は、すでに通常のユーザーとしてマシン上でコードが実行されている必要があるため、ネットワーク経由では機能しません。JFrogによると、修正はParallels Desktop 27に実装されており、このバージョンはIntel Macにはインストールできません。率いるYuval Moravchick氏、