TEEがMPCを壊さないように
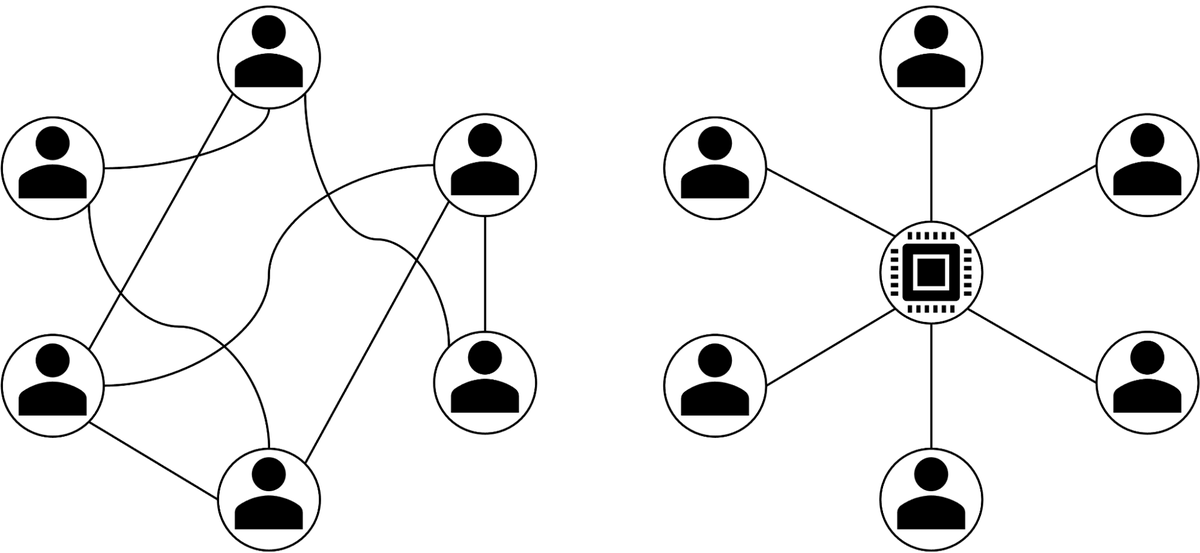
しきい値署名方式は、単一の鍵なしで共同署名を可能にするマルチパーティ計算(MPC)手法であり、セキュリティ強化のためにトラステッド・エグゼキューション・エンバイロメント(TEE)内でますます利用されています。MPCは信頼を複数のパーティに分散させ、TEEは信頼をハードウェアに根ざします。しかし、信頼できないホストを考慮せずにTEEでMPCを実行すると、悪意のあるホストがファイルシステムの状態をロールバックして秘密鍵の共有を漏洩させるなどの脆弱性が生じる可能性があります。TEEをプロトコルの代替ではなく、防御の深層レイヤーとして扱う場合、この組み合わせは有益です。このアプローチは、MPC展開におけるTEEアテステーションの役割、一般的な監査の落とし穴、およびMPC IDへの強力なアテステーション・バインディングのようなベストプラクティスを強調します。MPCのセキュリティは参加者の行動に依存し、半誠実(正直だが好奇心旺盛)および悪意のあるセキュリティのようなモデルがあります。TEEアテステーションは、包括的であれば、半誠実プロトコルを特定の攻撃に対する悪意のあるセキュリティ保証を提供するレベルに引き上げることができます。TEEは、機密性、完全性、およびアテステーションを提供します。分散システムにとって重要なアテステーションは、TEEで実行されているコードのリモート検証を可能にします。このプロセスでは、TEEが状態の暗号ハッシュに署名し、「引用」を形成し、リモートパーティがそれを検証します。検証には、引用署名、証明書チェーンのチェック、および測定値の既知の良好な値との照合(多くの場合、再現可能なビルドとバイナリ透明性ログを介して)が必要です。主な課題は、信頼モデルの衝突から生じます。MPCは信頼を分散させますが、TEEは信頼をハードウェア製造元に集中させます。TEEはまた、ゲストコードを信頼し、ホストを信頼できないと見なすことで、従来のセキュリティを逆転させ、ロールバック攻撃のような新しい攻撃面を導入します。TEEは、アテステーションを通じてプロトコル準拠を確保することで、曖昧なエンコーディング、不正な参加者、欠落したパラメータ、および欠落した入力検証のような問題を軽減できますが、完璧なセキュリティを保証するものではありません。実際のTEE実装には脆弱性があり、アテステーションプロセスは不完全であったり、誤って検証されたりする可能性があります。一般的な落とし穴は、不完全なアテステーション測定であり、重要なコンポーネントが除外され、検出されない変更が可能になります。もう1つの問題は、引用署名や証明書チェーンのチェックを行わないなど、検証ステップの欠落であり、これはセキュリティモデルを破綻させます。これらの問題は、TEEとMPCを組み合わせる際に、厳格な実装と検証の実践が必要であることを強調しています。