The Hacker News 日本語
フォロー
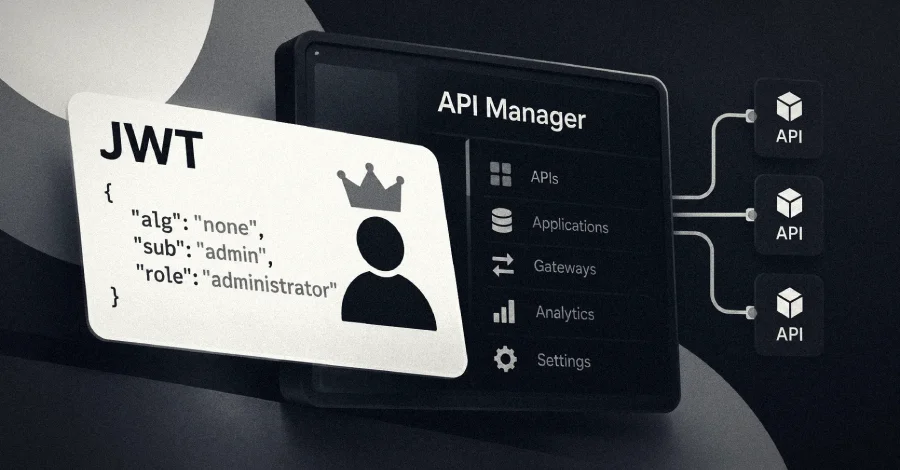
WSO2 API Manager JWT バイパスに対する悪意のある攻撃、偽造された管理者トークンによるもの
WSO2 API Managerにおける重大なセキュリティ上の欠陥が、watchTowrの調査によると、現在活発に悪用されていることが明らかになりました。CVE-2026-5430(CVSSスコア:9.8/10.0)として追跡されているこの脆弱性は、暗号署名の不適切な検証によるもので、アカウントの乗っ取りにつながる可能性があります。この欠陥の発見と報告はHacktron Teamによるものです。「JWT認証」