The Hacker News 日本語
フォロー
新たなQPACKの脆弱性によりHTTP/3サーバーがクラッシュし、最大4,000倍のメモリ増幅を引き起こす可能性
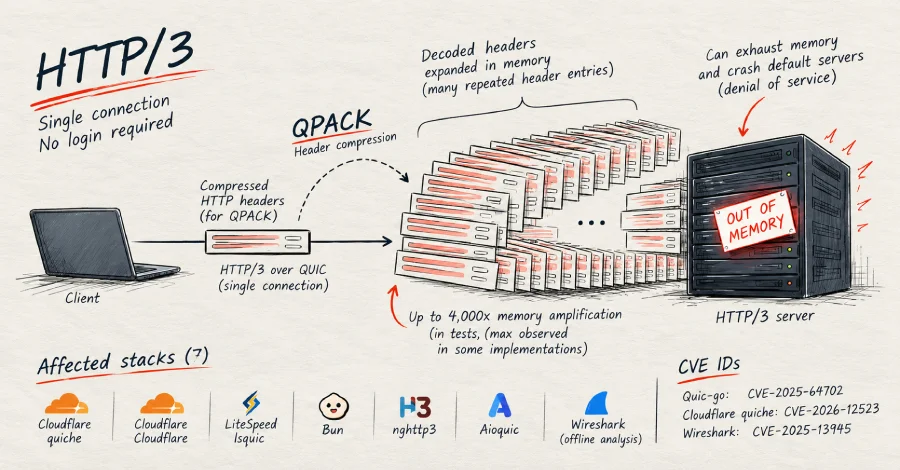
ログインしていないリモート攻撃者が、単一の接続で多くのHTTP/3ウェブサーバーをクラッシュさせることができると、セキュリティ企業FoxIOが、動作する概念実証コードを公開して明らかにしました。攻撃者は、メモリ内で大幅に拡大する圧縮されたHTTPヘッダーの小さなバッチを送信することにより、サーバーに受信したメモリ量の数千倍ものメモリを使用させることができ、これはデフォルトのサーバーを実行するのに十分な量です。