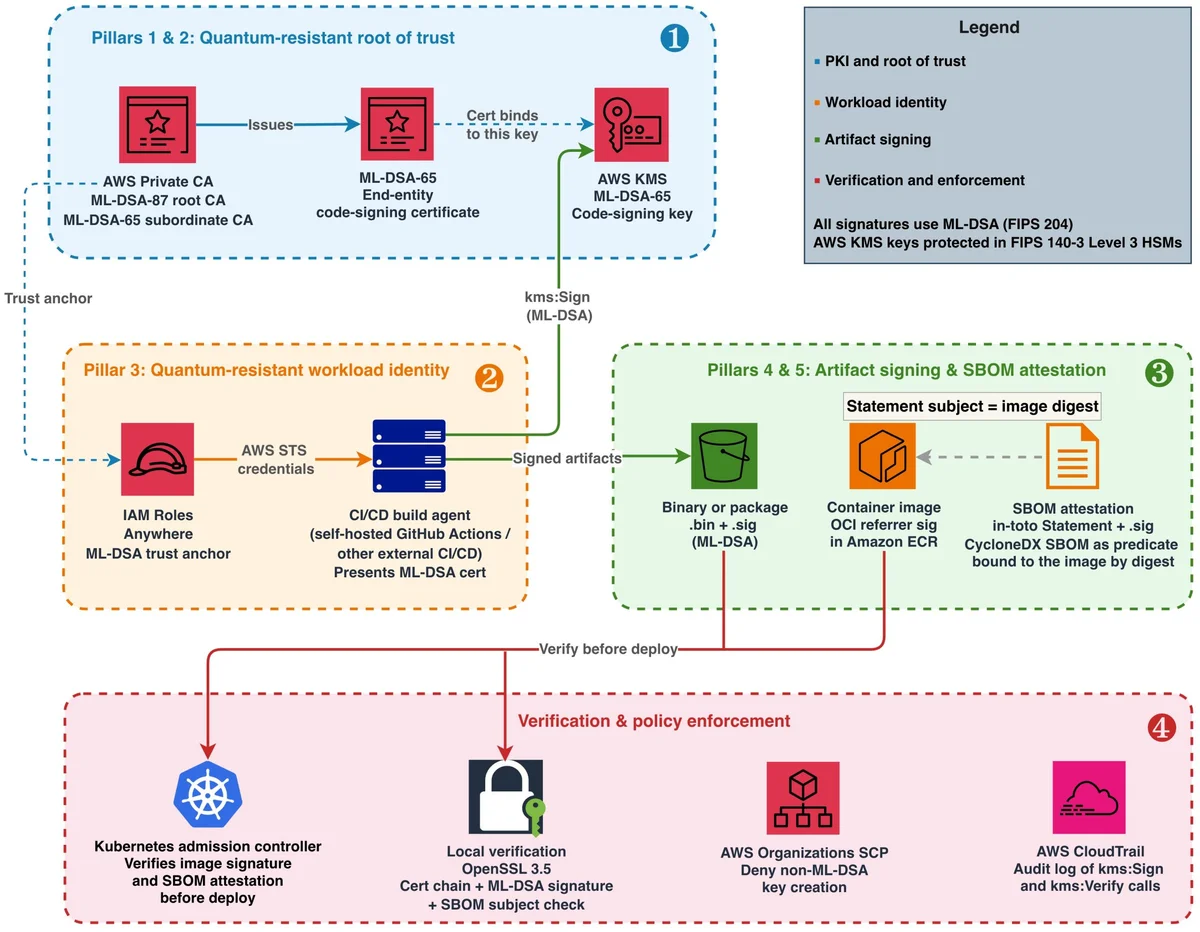
AWS에서 양자 내성 서명, 파트 1: ML-DSA로 소프트웨어 공급망 구축
소프트웨어 공급망 공격은 빈도와 정교함 모두에서 증가했습니다. 최근 빌드 시스템과 오픈 소스 종속성의 유명한 침해 사례는 공격자들이 소프트웨어 무결성을 검증하는 신뢰 메커니즘을 점점 더 표적으로 삼고 있음을 보여줍니다. 이러한 신뢰 메커니즘은 디지털 서명 알고리즘에 의존하며, 오늘날 많은 경우 Rivest-Shamir-Adleman (RSA) 및 Elliptic Curve와 같은 전통적인 알고리즘을 사용합니다.