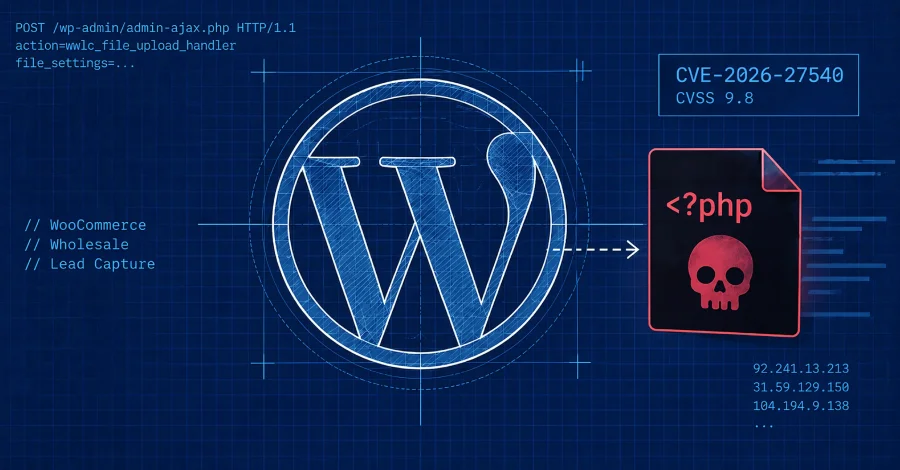
공격자, WooCommerce 도매 리드 캡처 취약점 악용하여 PHP 웹쉘 심어
"위협 행위자들이 6,000개 이상의 활성 설치를 보유한 프리미엄 워드프레스 플러그인인 WooCommerce Wholesale Lead Capture의 치명적인 보안 취약점을 악용하고 있습니다."이 취약점은 인증되지 않은 공격자가 PHP 백도어를 포함한 임의의 파일을 업로드하고 원격 코드 실행을 달성하는 데 악용될 수 있습니다."라고 Wordfence는 말했습니다.워드프레스 보안 회사인 Wordfence는 6,000개 이상의 활성 설치를 보유한 프리미엄 워드프레스 플러그인인 WooCommerce Wholesale Lead Capture의 치명적인 보안 취약점을 악용하고 있다고 밝혔습니다."