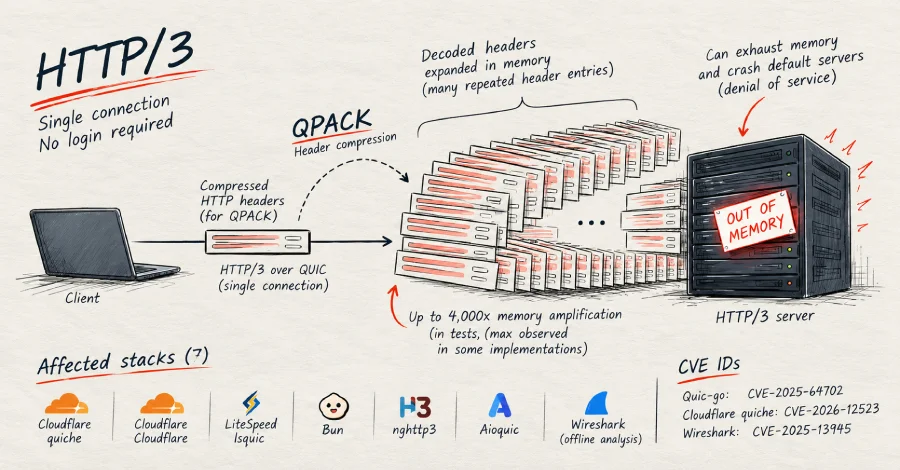
새로운 QPACK 취약점으로 HTTP/3 서버 충돌 및 최대 4,000배 메모리 증폭 유발 가능
로그인하지 않은 원격 공격자가 단일 연결로 많은 HTTP/3 웹 서버를 충돌시킬 수 있다고 보안 회사 FoxIO가 작동하는 개념 증명 코드를 공개하며 밝혔습니다.압축된 소량의 HTTP 헤더를 전송하여 메모리에서 훨씬 더 큰 세트로 확장시킴으로써 공격자는 서버가 받은 것보다 수천 배 더 많은 메모리를 사용하도록 강제할 수 있으며, 이는 기본 서버를 실행하기에 충분합니다.