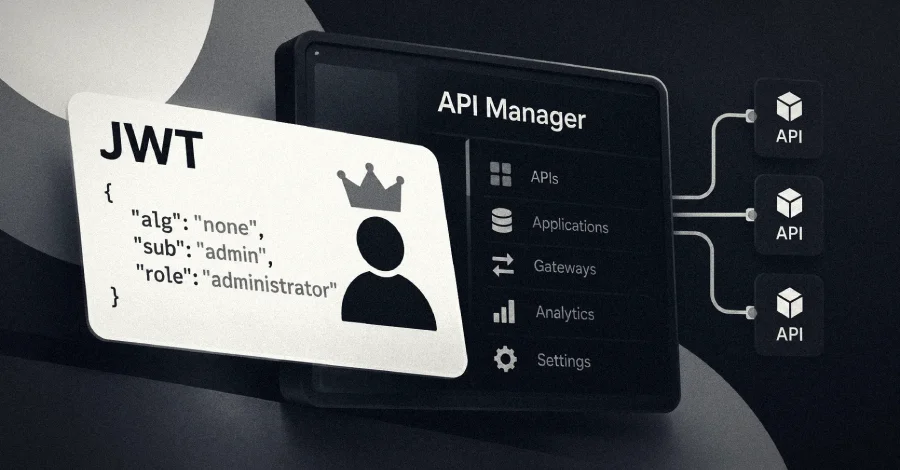
WSO2 API Manager JWT 바이패스 및 위조된 관리자 토큰에 대한 적극적인 악용 시도
"watchTowr의 조사 결과에 따르면 WSO2 API Manager의 치명적인 보안 취약점이 실제 공격에 악용되고 있는 것으로 나타났습니다.CVE-2026-5430(CVSS 점수: 9.8/10.0)으로 추적되는 이 취약점은 암호화 서명의 부적절한 검증으로 인해 계정 탈취로 이어질 수 있습니다. Hacktron Team이 이 결함을 발견하고 보고한 공로를 인정받았습니다."JWT 인증"