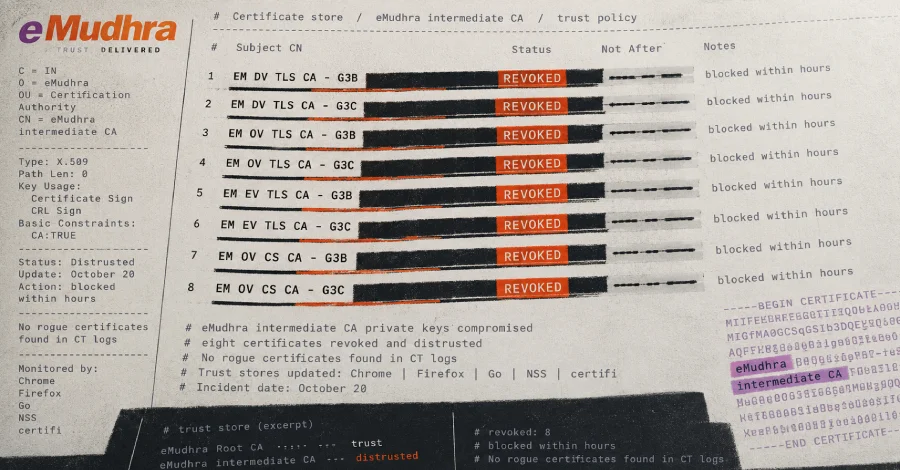
여덟 개의 eMudhra CA 키가 손상되어 브라우저 및 소프트웨어 전반에 걸쳐 긴급 수정 조치가 촉발되었습니다.
8개의 eMudhra 중간 인증 기관(CA) 인증서의 개인 키가 손상되었으며, Mozilla와 Google의 Chrome Root Program이 10월 20일에 이를 확인했습니다.중간 CA는 웹사이트가 제시하는 인증서를 서명하므로, 이러한 키를 보유한 사람은 브라우저가 수락할 모든 웹사이트에 대한 인증서를 발급할 수 있습니다.한 연구원이 보고했습니다.