The Hacker News на русском
Подписаться
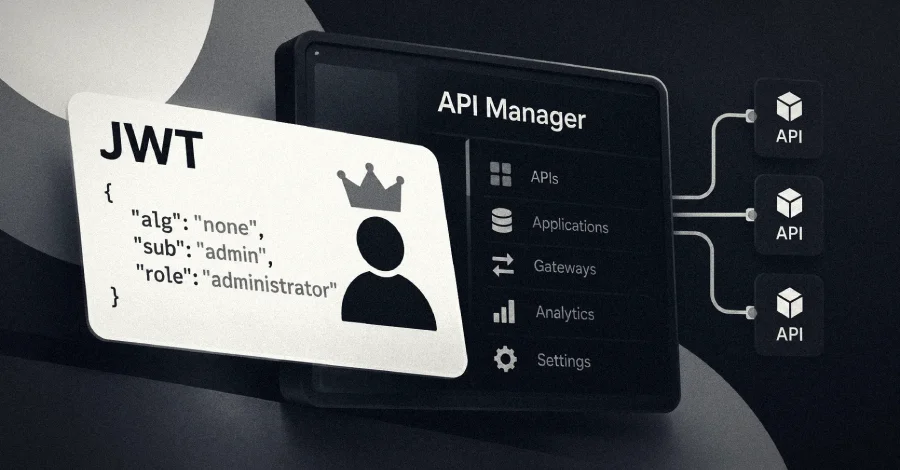
Активные попытки эксплуатации нацелены на обход JWT в WSO2 API Manager с использованием поддельных администраторских токенов
Критическая уязвимость безопасности в WSO2 API Manager находится под активной эксплуатацией в реальных условиях, согласно данным watchTowr.Уязвимость, отслеживаемая как CVE-2026-5430 (оценка CVSS: 9.8/10.0), представляет собой случай некорректной проверки криптографической подписи, которая может привести к захвату учетной записи. Команда Hacktron получила признание за обнаружение и сообщение об этой уязвимости."JWT аутентификация"