Анализ LausivLoader, или как передавать данные между стадиями вредоносного ПО (Чт, 17 сентября)
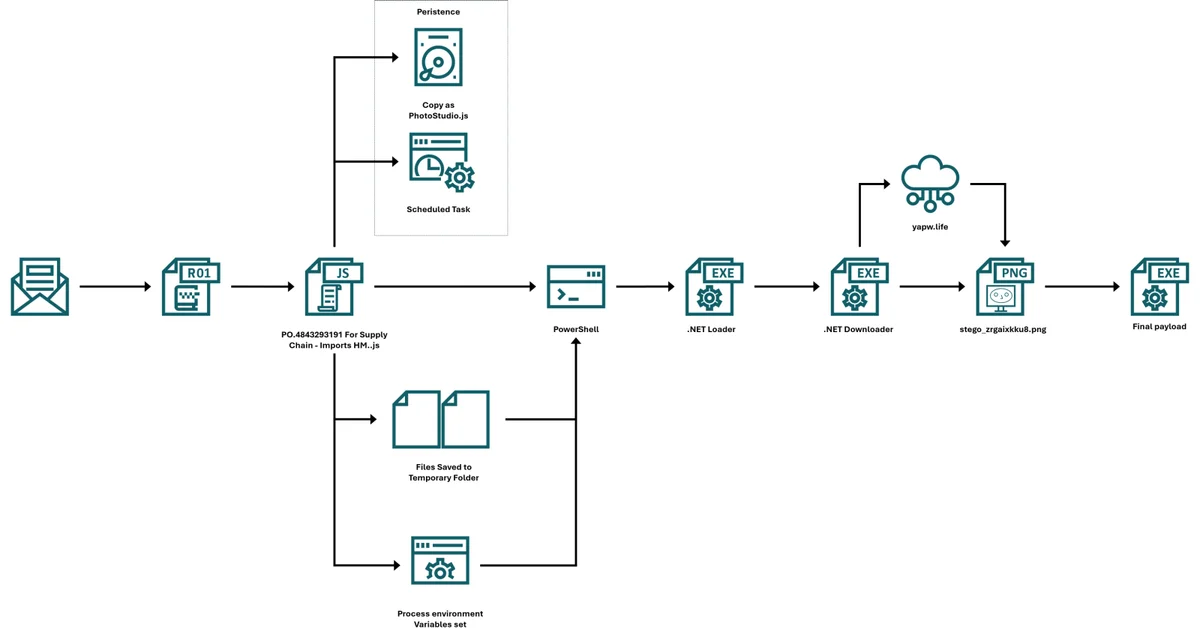
В конце августа в карантин почтового шлюза одного из моих клиентов попало вредоносное письмо. Письмо ничем особенным не выделялось — в нем получателю предлагалось ознакомиться с приложенными требованиями и предоставить ценовое предложение на оптоволоконную систему, а также оно, по всей видимости, выдавало себя за сотрудника легитимной компании.Получающий шлюз поместил письмо в карантин, поскольку обнаружил вредоносное содержимое во вложении, хотя даже если бы его там не было, электронное письмо вряд ли прошло бы дальше из-за неудачных проверок SPF и DMARC.