Trail of Bits Blog на русском
Подписаться
Бэкпортинг исправлений безопасности в масштабах с помощью Codex
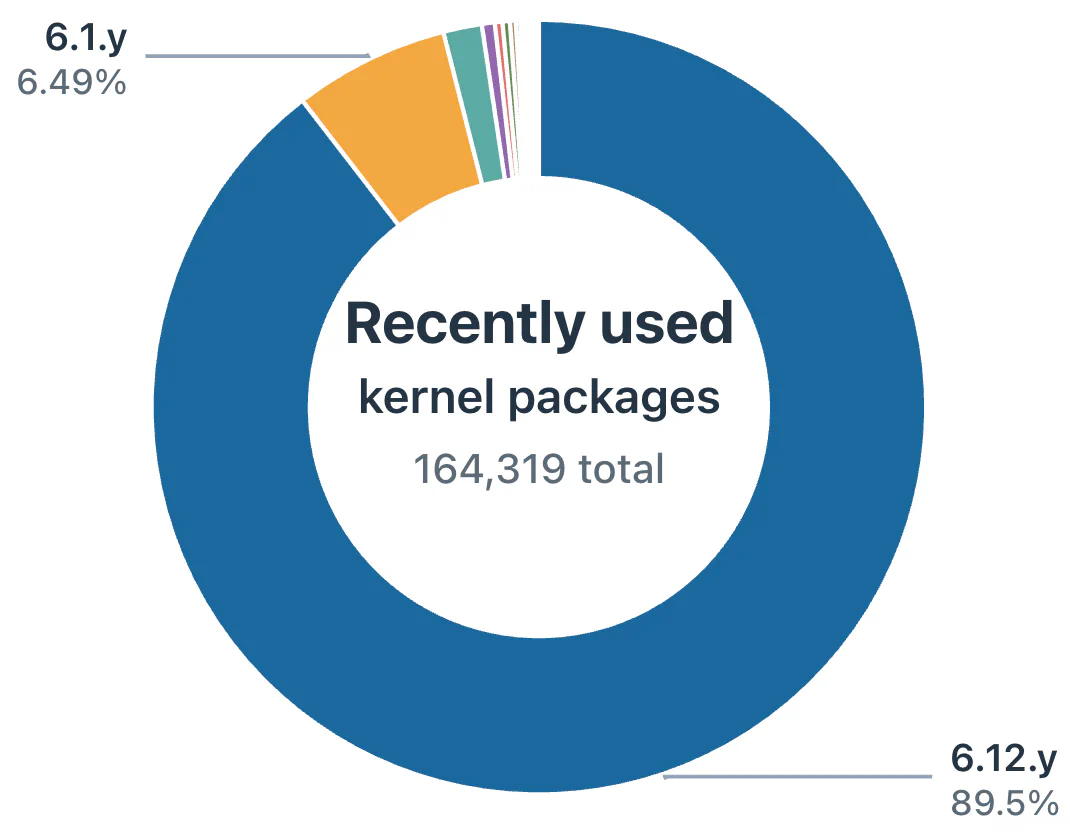
Стабильные релизы Linux часто не имеют критически важных исправлений безопасности, поскольку их портирование в старый код является трудоемкой и неблагодарной задачей для разработчиков. Это представляет значительный риск безопасности, поскольку большинство пользователей предпочитают старые, проверенные версии программного обеспечения. Для решения этой проблемы используются агенты искусственного интеллекта на базе Codex, которые значительно сокращают время, необходимое для портирования, с дней до нескольких часов на исправление. Это позволяет разработчикам сосредоточиться на критически важном программном обеспечении, таком как Ubuntu LTS, Fedora и ядро Linux. Система искусственного интеллекта выполняет такие задачи, как выявление отсутствующих исправлений, адаптация патчей, проведение тестов и подготовка пакетов для отправки, в то время как инженеры проверяют и отправляют их. Этот подход уже привел к доставке исправлений для 149 различных CVE в стабильные релизы ядра Linux и нескольких исправлений для пакетов Fedora и Ubuntu. Накопленный объем неисправленных CVE значителен: тысячи известных уязвимостей присутствуют в стабильных ветках ядра и пакетах дистрибутивов. Многие пользователи намеренно избегают обновления до новых версий программного обеспечения для поддержания стабильности, создавая дилемму между безопасностью и привычностью. Рабочий процесс с помощью ИИ делает практичным решение этой заброшенной работы по обеспечению безопасности, позволяя более надежно подходить к исправлению уязвимостей во всем мире. Ускоряя процесс портирования, проект стремится устранить необходимость выбора между стабильностью и безопасностью программного обеспечения.