Trail of Bits Blog на русском
Подписаться
Не позволяйте TEE нарушить работу вашего MPC
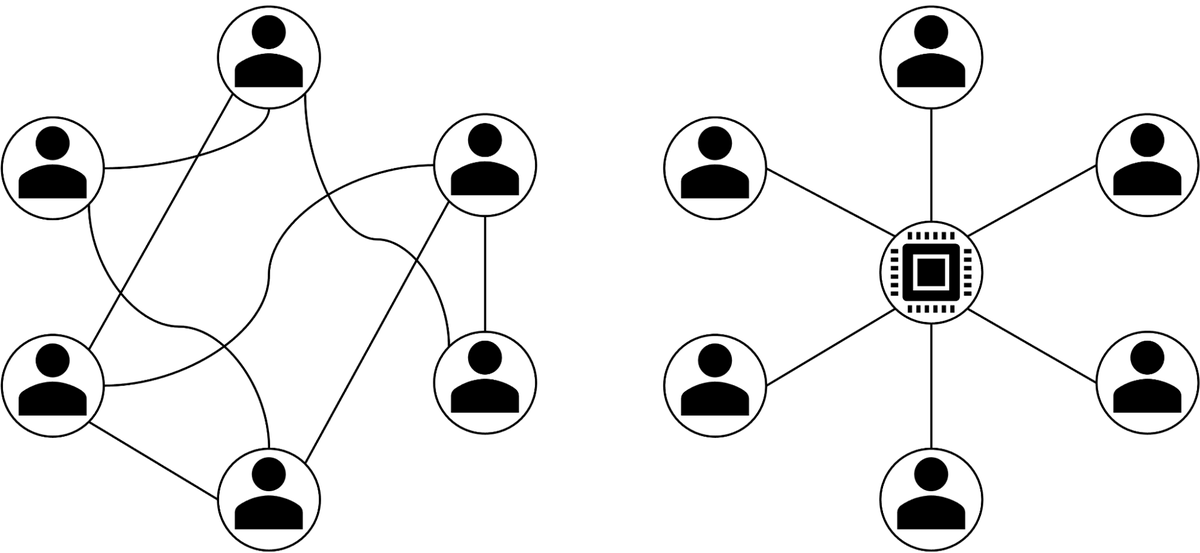
Схемы пороговых подписей, метод многосторонних вычислений (MPC), позволяющий совместное подписание без единого ключа, все чаще используются в доверенных средах выполнения (TEE) для повышения безопасности. MPC распределяет доверие между сторонами, в то время как TEE основывают доверие на аппаратном обеспечении. Однако запуск MPC в TEE без учета недоверенного хоста может привести к уязвимостям, таким как злонамеренный откат состояния файловой системы хостом, что приведет к раскрытию доли закрытого ключа.Комбинация выгодна, если TEE рассматриваются как уровень защиты в глубину, а не как замена протокола. Этот подход подчеркивает роль аттестации TEE в развертывании MPC, распространенные ошибки аудита и лучшие практики, такие как надежное связывание аттестации с идентификаторами MPC. Безопасность MPC зависит от поведения участников, с моделями, такими как получестное (честное, но любопытное) и злонамеренное обеспечение безопасности. Аттестация TEE, если она полная, может повысить получестные протоколы до обеспечения гарантий злонамеренной безопасности против определенных атак.TEE обеспечивают конфиденциальность, целостность и аттестацию. Аттестация, критически важная для распределенных систем, позволяет удаленно проверять код, выполняющийся в TEE. Процесс включает подписание TEE криптографических хешей своего состояния, формируя "цитату", которую проверяют удаленные стороны. Проверка требует проверки подписи цитаты, цепочки сертификатов и проверки измерений по известным правильным значениям, часто с помощью воспроизводимых сборок и журналов прозрачности двоичных файлов.Ключевая проблема возникает из-за столкновения моделей доверия: MPC децентрализует доверие, в то время как TEE централизуют его у производителя оборудования. TEE также инвертируют традиционную безопасность, доверяя гостевому коду, но считая хост недоверенным, что создает новые поверхности атаки, такие как атаки отката. Хотя TEE могут смягчить проблемы, такие как неоднозначное кодирование, недобросовестные участники, отсутствующие параметры и отсутствие проверки входных данных, обеспечивая соответствие протоколу посредством аттестации, они не гарантируют идеальной безопасности.Реальные реализации TEE имеют уязвимости, а процессы аттестации могут быть неполными или неправильно проверенными. Распространенной ошибкой является неполное измерение аттестации, когда критические компоненты исключаются, что позволяет проводить незамеченные модификации. Другая проблема заключается в отсутствии шагов проверки, таких как непроверка подписи цитаты или цепочки сертификатов, что нарушает модель безопасности. Эти проблемы подчеркивают необходимость строгих практик реализации и проверки при объединении TEE с MPC.