AWS Compute Blog на русском
Подписаться
Предоставьте свой клиентский сертификат для mTLS на стороне сервера в Amazon API Gateway
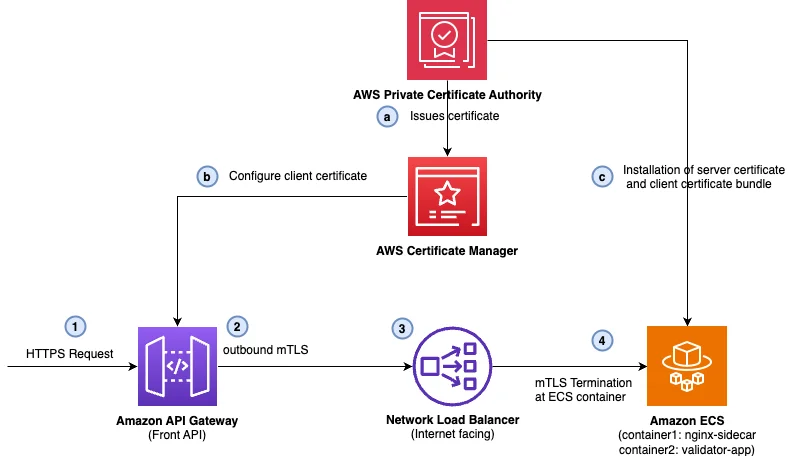
Предприятия, использующие Amazon API Gateway, часто хотят использовать собственный клиентский сертификат для взаимной аутентификации TLS (mTLS) на стороне сервера. С помощью API Gateway теперь вы можете использовать клиентский сертификат, выданный сторонним центром сертификации или AWS Private CA, для исходящего TLS-рукопожатия. В этой статье вы создадите REST API с исходящим mTLS-соединением с бэкендом Amazon ECS.