AWS Security Blog на русском
Подписаться
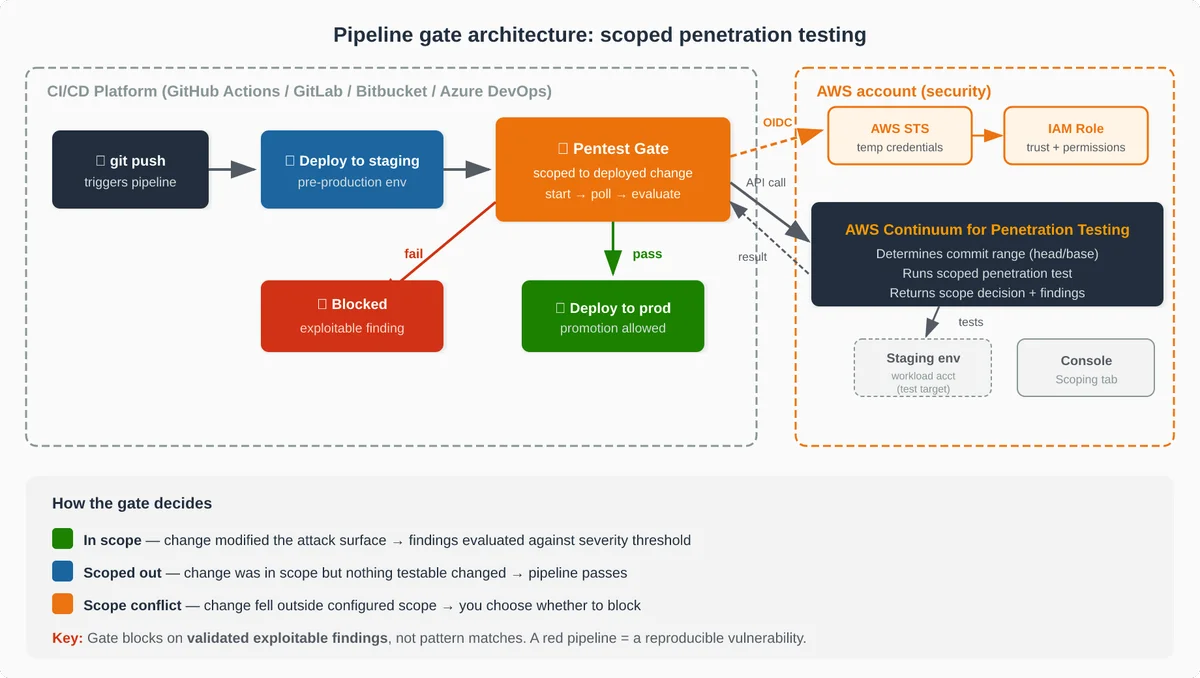
Тестирование на проникновение при каждом развертывании с помощью AWS Continuum
Большинство инструментов безопасности, которые встраиваются в конвейер CI/CD — статический анализ (SAST), анализ состава программного обеспечения (SCA) и динамические сканеры (DAST) — отмечают потенциальные проблемы по шаблонам и сигнатурам. Отмеченный шаблон указывает, где искать; тестирование на проникновение подтверждает, действительно ли что-то можно использовать. Это подтверждение традиционно поступало из периодического, внеполосного взаимодействия, которое проводится [...]