The Hacker News на русском
Подписаться
Уязвимость Parallels Desktop позволяет пользователям Mac без прав администратора получить root-доступ, но исправление недоступно для установки на Intel Mac.
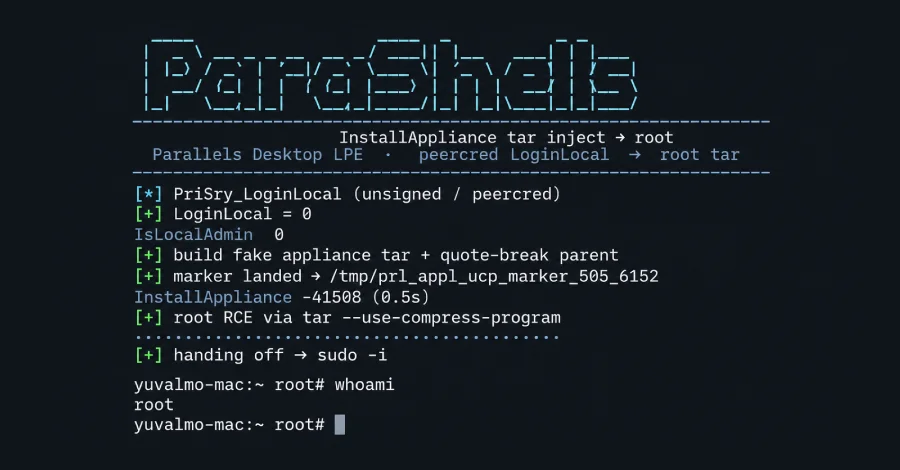
В Parallels Desktop для Mac обнаружена уязвимость, позволяющая обычной локальной учетной записи выполнять код от имени root, обладающего наивысшим уровнем доступа на Mac, как сообщила на этой неделе компания-разработчик программного обеспечения JFrog.Для атаки требуется, чтобы код уже выполнялся на машине от имени обычного пользователя, поэтому она не работает через сеть. JFrog заявляет, что исправление содержится в Parallels Desktop 27, версии, которую нельзя установить на Intel Mac.Юваль Моравчик, руководитель