アーモリーキャッスルは信頼を超えた悪用をする
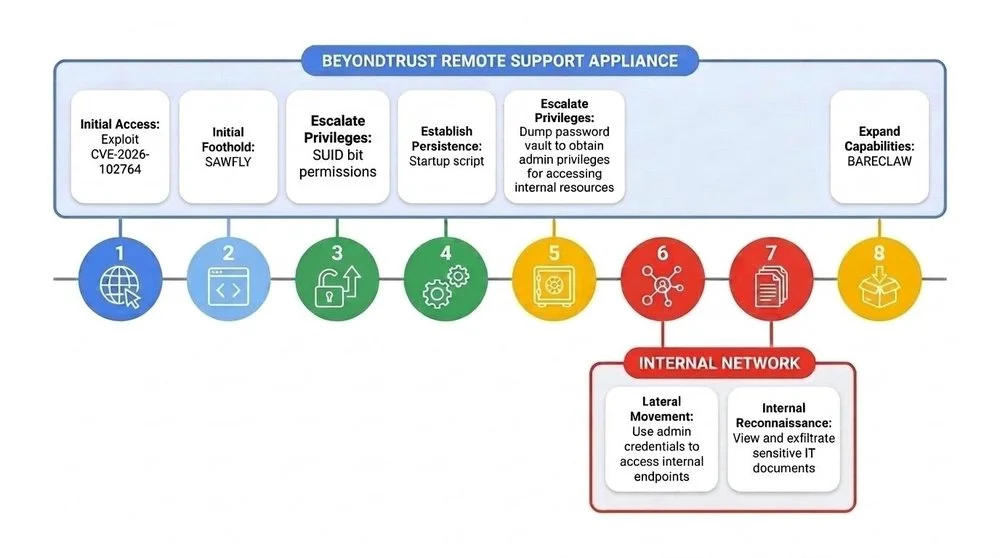
BeyondTrustは、そのRemote Supportアプライアンスに、任意のファイルアップロードを可能にする脆弱性、CVE-2026-102764を開示しました。Mandiantは、中国とつながりのあると疑われるアクターARMORY CASTLEが、2026年8月下旬にこれをゼロデイとして悪用したことを発見しました。アクターは、SAWFLYと呼ばれるカスタムPHPウェブシェルを使用して足場を確立し、これは暗号化されたC2経由で通信しました。システムバイナリのSUID権限を操作することで、rootへの権限昇格が達成されました。その後、ARMORY CASTLEは、独自のbt-secrets CLIユーティリティを使用して認証情報を収集しました。長期的な永続化のために、アプライアンスの設定テンプレートを変更して、サービスアカウントへのパスワードなしのrootアクセスを付与しました。脅威アクターは、検出を回避し、フォレンジック分析を妨害するために、積極的にログを削除しました。また、侵害された管理者認証情報を悪用して、BeyondTrustウェブポータルへのアクセスを取得しました。さらに、ARMORY CASTLEは、下流システムへの無制限のリモートアクセスを永続的に取得するために、ユーザー権限を変更しました。最後に、カスタムトンネラーであるBARECLAWを使用して、データを外部に流出し、ネットワーク内で横方向に移動しました。