Google Cloud Blog 日本語 フォロー DMSを超えて:SQL ServerのログインとユーザーをCloud SQLへ移行する Database Migration Service は効率的にデータをレプリケートしますが、セキュリティおよびコンプライアンス上の理由から、ログインのようなサーバーレベルのオブジェクトは除外されます。この意図的な省略は、オンプレミスの権限が自動的にクラウドに移行しないようにすることで、不正な権限昇格を防ぎます。監視なしで暗号化されたパスワードハッシュを移行することも、PCI-DSS や SOC 2 のようなコンプライアンスフレームワークに違反します。このプロセスは、古い資格情報を削除し、クラウドネイティブ認証に移行することで、ID のモダナイゼーションも可能にします。SQL Server は、サーバーレベルで接続を認証するログインと、データベース内のアクションを承認するユーザーを分離します。セキュリティ識別子 (SID) は、サーバーログインとデータベースユーザーをリンクします。データベースが対応するログインなしで、または SID の不一致で移行されると、ユーザーは孤立する可能性があります。Microsoft の sp_help_revlogin スクリプトは、元のパスワードハッシュと SID を持つログインを再作成するための T-SQL ステートメントを生成します。このスクリプトは、移行クエリを生成するためにソースインスタンスで実行されます。生成されたクエリは、次に宛先の Cloud SQL インスタンスで実行され、必要なログインを作成します。ユーザーが孤立した場合、ALTER USER コマンドを使用して正しいサーバーログインに再マッピングできます。セキュリティを強化するために、集中型の Kerberos ベースの認証のために Customer-Managed Active Directory への移行を検討してください。 Beyond DMS: Accelerating Migrations SQL Server Logins and Users to Cloud SQL cloud.google.com Google Cloud Blog 日本語 RSS thenote.app
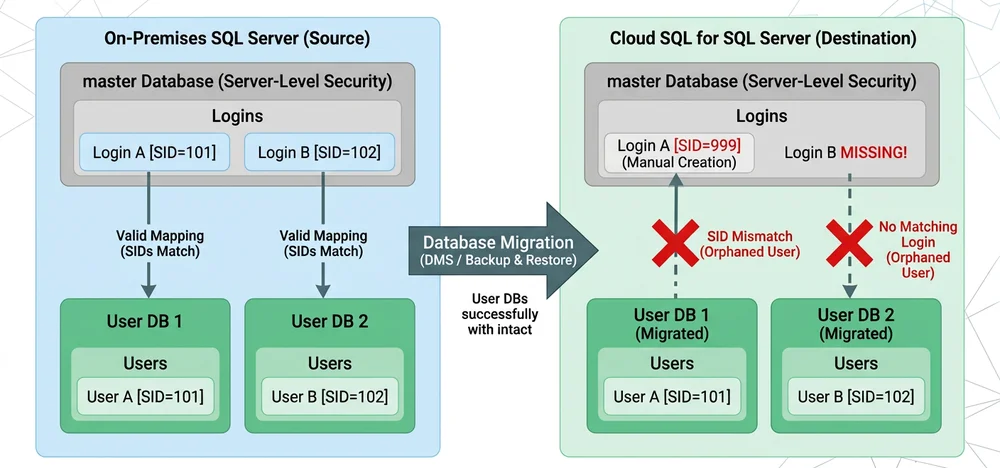

sp_help_revloginスクリプトは、元のパスワードハッシュと SID を持つログインを再作成するための T-SQL ステートメントを生成します。このスクリプトは、移行クエリを生成するためにソースインスタンスで実行されます。生成されたクエリは、次に宛先の Cloud SQL インスタンスで実行され、必要なログインを作成します。ユーザーが孤立した場合、ALTER USERコマンドを使用して正しいサーバーログインに再マッピングできます。セキュリティを強化するために、集中型の Kerberos ベースの認証のために Customer-Managed Active Directory への移行を検討してください。