高度なセキュリティガバナンスによる自律エージェントのエンパワーメント
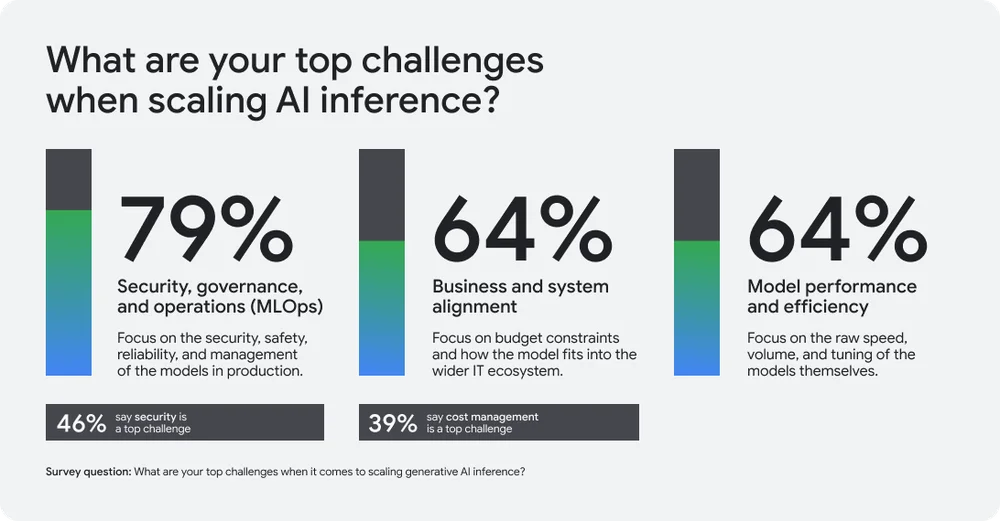
AIエージェントは、機密データへのアクセスとアクションのトリガー能力により、生産性の向上という機会と、重大な新たなセキュリティ上の課題の両方をもたらします。大多数のテクノロジーリーダーは、AI推論の拡大における主要な障害として、セキュリティとガバナンスを挙げています。自律的なワークフローによってもたらされる根本的に変化した脅威の状況により、従来のセキュリティモデルは不十分です。エージェントに必要なアクセスを許可しつつセキュリティを維持することは、しばしば「エージェンティックパラドックス」と呼ばれる複雑なバランス行為です。マルチシステムエージェントアクセスに対するセキュリティが不十分であることは、より広範な展開を妨げる中核的な懸念事項です。エージェントは攻撃対象領域を拡大し、ツールの汚染や間接的なプロンプトインジェクションのような新しい脅威をもたらします。エージェントを保護するには、侵害防止のみから、データの出所を検証することへの移行が必要です。組織は、監視を行いリスクを管理するために、データコンプライアンスを主要な推進要因として、フルスタッククラウドプラットフォームをますます採用しています。フレームワークと専用プラットフォームは、デフォルトで安全な設計、堅牢なエージェントガバナンス、および重要なアクションのためのヒューマン・イン・ザ・ループ制御を可能にします。最終的に、統一されたセキュリティ基盤に統合された強力なガバナンスにより、組織はエージェントを自信を持って展開し、安全にイノベーションを行うことができます。