GTIG AI脅威トラッカー:プロンプトから自律性へ – 敵対的AIの進化
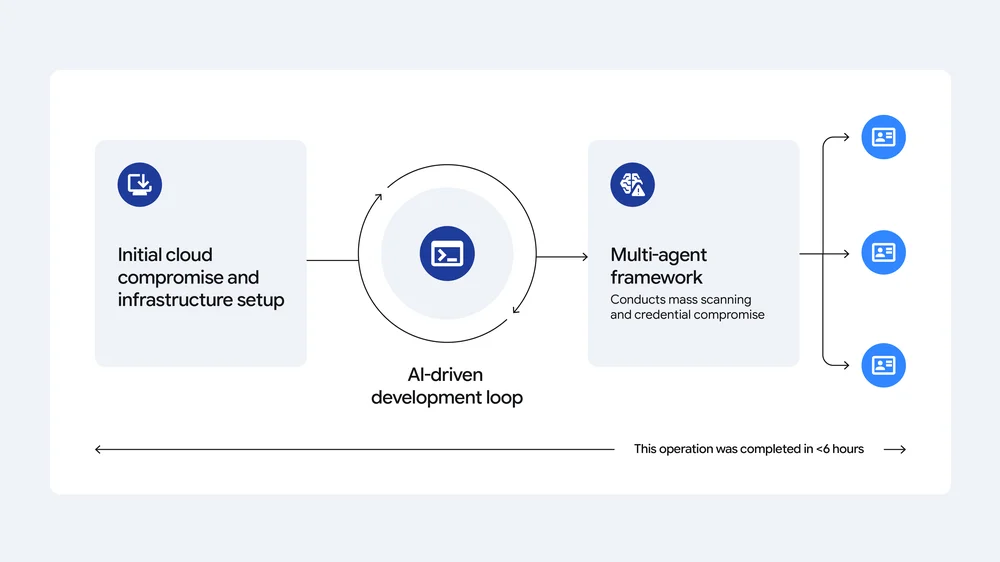
敵対的なアクターは、基本的なAIプロンプティングから洗練されたエージェンティックAIワークフローや自動化へと移行し、その技術を急速に進化させています。この進化は、防御側の応答ウィンドウを著しく縮小させます。2026年第2四半期には、脅威アクターがクラウドリソースを侵害してから6時間以内に、AIを使用して大規模な認証情報収集操作を実行しました。さらに、脅威アクターは、スパイ活動、恐喝、窃盗を目的として、独自のモデル、ソースコード、クラウドコンピューティングリソースを含むAIアセットをますます標的にしています。AI支援コーディングツールとオープンソースソフトウェアの統合により、ソフトウェアサプライチェーンのリスクが拡大しています。敵対者は、開発者、AIコーディングアシスタント、AIセキュリティスキャナーを積極的に標的にして、オープンソースソフトウェアを侵害しています。モデルやコードなどの独自のAI知的財産も、さまざまなセクターで主要な標的となっています。エージェンティックAIと自動化への移行により、敵対者は複雑な攻撃パイプラインを自律的に管理し、運用上のエラーを解決できるようになります。AIは、偵察からマルウェアの難読化、ポストエクスプロイト活動まで、攻撃ライフサイクル全体にわたってフォースマルチプライヤーとして機能します。脅威アクターは、情報操作キャンペーンを拡大するためにAIを実験しています。アクセスコストを回避し、セキュリティ対策を迂回するために、敵対者は不正なアカウントを入手し、企業クラウドインフラストラクチャを乗っ取って不正なAI計算を行っています。この激化する脅威ランドスケープは、プロアクティブなモデル保護、専門的な脅威インテリジェンス、標的を絞った封じ込めを含む、堅牢な防御戦略を必要とします。Googleは、顧客とインフラストラクチャを保護するために、これらの多面的な防御策を実装しています。これらの進歩は、急速に進化するAIランドスケープにおけるセキュリティ対策の強化という重要な必要性を浮き彫りにしています。