Inside Agent Compute Engine: エージェント時代のためのコンピューティング基盤の構築
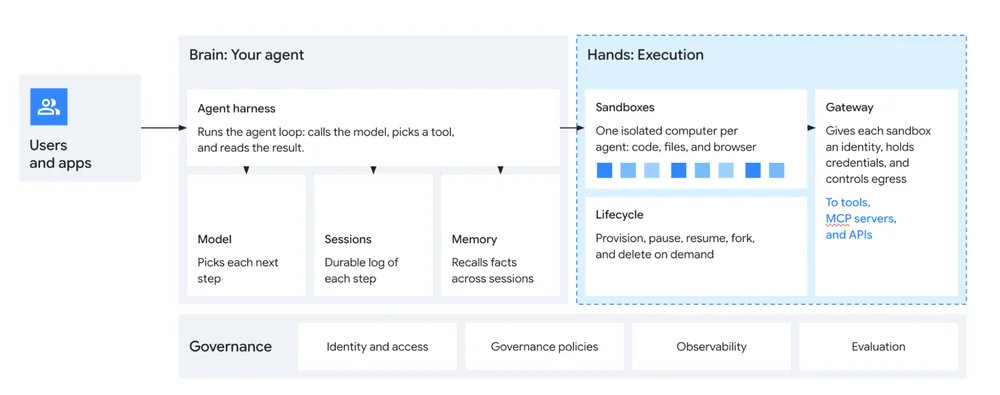
ソフトウェア業界は、ウェブスケールのブームの後に倉庫規模のコンピューティングとコンテナが登場し、ディープラーニングの需要によりTPUが開発されるなど、定期的なアーキテクチャのシフトに直面しています。Googleはまた、ハードウェアベースのセキュリティ保証のためにTitaniumを導入しました。新しい根本的なシフトは、AIエージェントが単に質問に答えるだけでなく、行動を起こすエージェンティックAIの台頭です。これらのエージェントは、コードの記述、ツールの実行、ワークフローのオーケストレーションをますます行っており、コンピューティングおよびストレージリソースを急速に消費しています。従来のコンピューティングプリミティブは、これらの何百万ものエージェントをコスト効率よく低遅延で実行するには不十分です。これは新しいフォームファクタを必要とし、AIエージェント向けのハードウェア分離型マイクロVMを提供するGoogle CloudサービスであるAgent Compute Engineの開発につながりました。Agent Compute Engineは、仮想マシンの分離とコンテナの速度と密度とのギャップを埋めることを目指しています。既存のVMは、エージェントを頻繁に一時停止および再開するには起動および停止が遅すぎます。コンテナは高速ですが、特定の剤タスクに必要な分離とカーネルレベルの制御が不足しています。システムは、リソースの無駄を回避し、作業状態を維持するために、エージェントがアクティブかアイドルかを理解して、エージェントを効率的に管理する必要があります。Agent Compute Engineは、永続的でハードウェア分離されたコンピューティングのためのマイクロVM抽象化を提供する統合プラットフォームとして設計されています。この新しいアーキテクチャは、インタラクティブなエージェントインターフェイス、自律的なソフトウェアエンジニアリング、大規模な評価、およびGoogleサービス用の軽量サンドボックスを含む、さまざまなワークロードをサポートします。セキュリティは最優先事項であり、TitanシリコンとTitan IPUによるハードウェアベースの信頼に根ざした多層防御アプローチを採用しています。ホストの整合性は、ステートレスで不変のアプライアンスによって維持され、エージェントセッションはシングルテナントマイクロVM内で分離されます。ゼロシークレットアーキテクチャは、ゲストOSが侵害された場合でもセキュリティを確保するために、機密資格情報がサンドボックス内に存在しないようにします。ネットワーキングは制限されており、すべてのトラフィックはポリシーベースのアウトバウンドブローカーを強制する仲介プロキシを通過します。転送中および保存中のデータの両方に対してエンドツーエンドの暗号化が実装されています。エージェントハーネスとサンドボックス間の厳密な分離とともに、自動パッチ適用、ランタイム検出、および継続的なセキュリティ対策が実施されています。システムは、サンドボックスが攻撃者によって制御されているという仮定の下で動作するため、資格情報を保持せず、直接のネットワークアクセスもありません。ガバナンスは、レジストリと、エージェントのボールトおよびブローカーとして機能する認証マネージャーによって管理される、ファーストクラスのエージェントIDを通じて処理されます。