境界セキュリティの近代化:VPC Service Controlsによるスケーラブルな境界
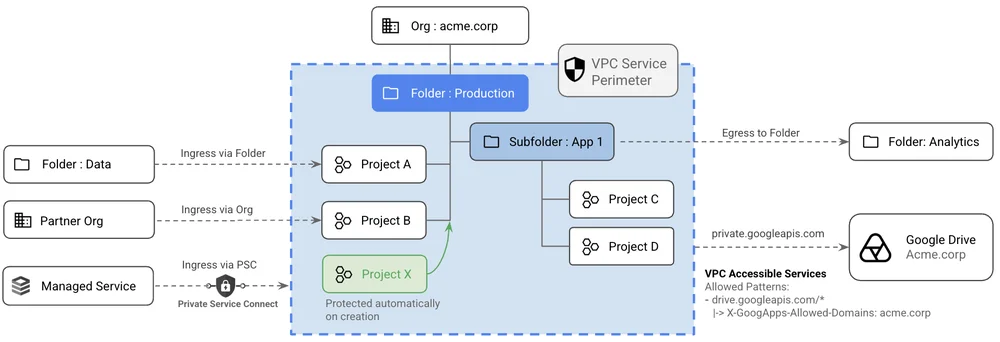
クラウドオペレーションにおける自律エージェントは、その非人間的なアイデンティティと大規模なアクションを実行する能力により、新たなセキュリティ上の課題を提示します。従来のネットワーク境界は、マシン速度の攻撃に対しては不十分であり、制限的すぎたり、許可的すぎたりする可能性があります。強化されたVPC Service Controls(VPC-SC)は、現在、境界の作成、保守、スケーリングを容易にします。VPC-SCのフォルダメンバーシップにより、フォルダ内のプロジェクトはセキュリティポリシーを自動的に継承できます。拒否されたアクセスに対する詳細な例外とガイダンス付きの修復が利用可能になりました。これにより、データはデフォルトで保護され、自律エージェントを安全にスケーリングできるようになります。VPC-SCは、データ窃盗や内部脅威に対して、コンテキストを認識したネットワークセキュリティ境界を提供します。イングレス/エグレスルールにおけるフォルダおよび組織のサポートは、管理を簡素化し、ルールを簡潔に保ちます。Private Service Connectエンドポイントは、より正確なポリシー作成のために、現在イングレス/エグレスルールで使用できます。サービスパターンを通じて、特定のURLパターンを許可することで、Google APIアクセスに対する詳細な制御が提供されます。ガイダンス付きの違反修復は、正当なアクセス要求の承認プロセスを合理化し、解決時間を大幅に短縮します。