LLMJackingの台頭:脅威アクターはどのようにして侵害されたクラウドおよびモデルリソースを収益化するのか
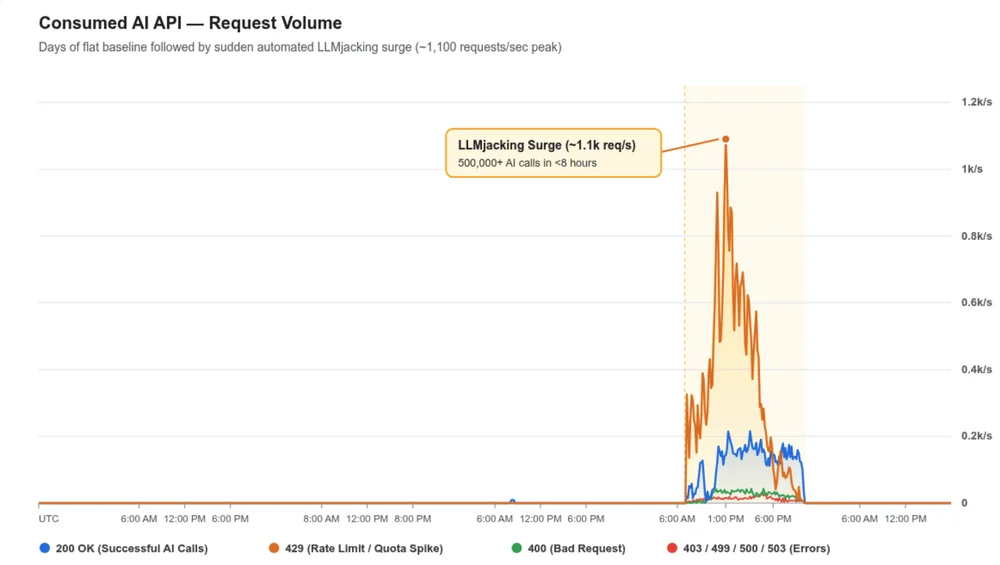
Mandiantは2026年に、攻撃者が大規模言語モデル(LLM)へのエンタープライズアクセスを乗っ取った「LLMJacking」に関わる複数のインシデントに対応しました。これらの侵入は、様々なセクターにわたるグローバルな組織に影響を与え、日額10万米ドルを超えることもあった多額の不正なクラウド請求につながりました。Google Threat Intelligence Group(GTIG)は、これらの侵害の背後に多様な金銭目的の脅威クラスターを特定し、初期アクセス提供者と盗まれたアクセスを収益化する「LLMミキサー」との間の分業に言及しました。攻撃ライフサイクルには、公開されているLLMエンドポイントや、IAM認証情報およびGitHub PATのような盗まれたクラウドIDトークンを介した初期アクセスが含まれます。攻撃者はLLM APIキーを直接標的とし、検出を回避するためにステルス的に検証します。その後、攻撃者は権限を昇格させ、アクセスを強化し、内部偵察を実行して、機密認証情報のためにクラウドサービスとリポジトリを列挙します。彼らはクラウドID権限とVM構成を悪用し、不正なアカウントを作成し、永続化のためにSSHキーを注入します。一部の攻撃者はLLMルーティングソフトウェアの脆弱性を悪用して管理者権限を取得します。最終的な目標は、トークンプロキシ、自動化されたモデルストリーミング、およびGPUプロビジョニングによるLLMの収益化であり、多額の不正請求を蓄積します。攻撃者は独自のプロキシエンドポイントとエージェントワークロードをホストし、コンテナ化されたバックドアを展開し、強力なGPUをプロビジョニングします。彼らはまた、LLMミキサーを介してアクセスを販売することにより、侵害されたAPIクォータを収益化し、オープンソースゲートウェイを使用して盗まれた認証情報をプールします。注目すべき例として、jet-night.comは盗まれたAPIキーを利用して市場価格を下回るレートを提供し、被害組織に多大なコストを転嫁しています。