Security Affairs 日本語
フォロー
PEERSTITCHマルウェア:攻撃者がFortiManagerを介して500台のファイアウォールを侵害した方法
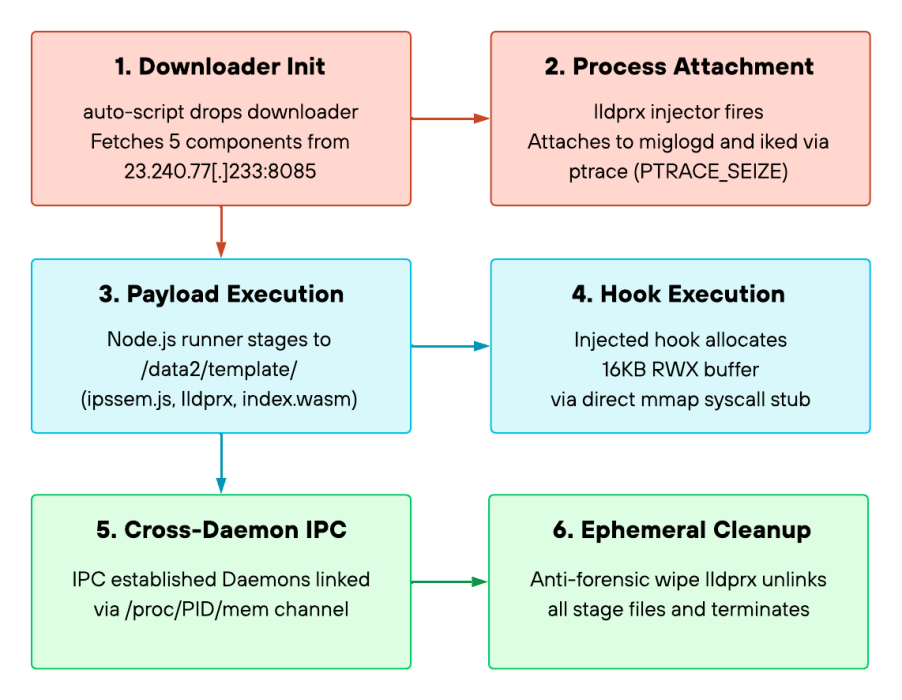
PEERSTITCHマルウェアはFortiManagerを悪用し、500以上のファイアウォールを露呈させ、FortiOSメモリ内での検出を回避し、ステルスアクセスを維持しました。長期間にわたる侵入中に展開されたステルスインプラントであるPEERSTITCHは、攻撃者がFortiManagerアプライアンスを侵害した後、通信事業者マネージドサービスプロバイダーへのアクセスを維持するのに役立ちました。Palo Alto Networks Unit 42は、2024年9月に開始されたこの操作を文書化しました。