Security Affairs 日本語 フォロー Security Affairsは、ITの脆弱性、データ漏洩、サイバー攻撃、マルウェア、サイバーセキュリティー意識に関するリアルタイムの情報を提供するサイバーセキュリティープラットフォームです。ニュース、インサイト、専門家のアドバイスを提供し、サイバーセキュリティー脅威から保護することを助けます。Security Affairsは、サイバーセキュリティーの分野での最新の開発を読者に更新し続けることを目的としています。 Security Affairs securityaffairs.com RSS securityaffairs.co Security Affairs 日本語 RSS thenote.app
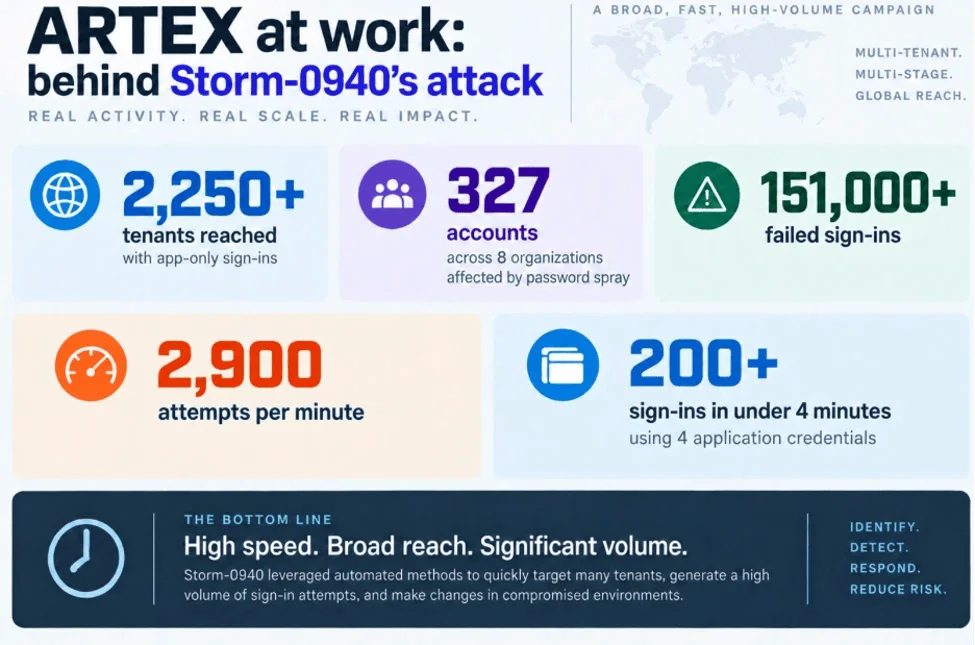
Microsoftは、ConnectWiseの侵害を、AIペネトレーションテストツールARTEXを使用した中国関連グループに関連付けている 中国関連のStorm-0940は、AIツールARTEXを使用して2,250のMicrosoft 365テナントを標的とし、盗まれたConnectWise認証情報を機械速度で悪用しました。Microsoftは、ConnectWise Cloud Backupサプライチェーン侵害の背後にいる攻撃者として、Storm-0940という中国国家支援グループを特定した詳細な技術レポートを公開しました。このグループは、オープンソースのAI駆動型侵入テストフレームワークであるARTEXを使用して攻撃を実行しました […] Microsoft Links ConnectWise Breach to China-Linked Group Using AI Pentesting Tool ARTEX securityaffairs.com +1
シグナル脆弱性により、ユーザーが通話を切断した後も通話が継続される可能性 シグナルの重大な欠陥により、通話終了後も通話がアクティブな状態が続き、マイクやカメラが露出する可能性があります。直ちに修正版にアップデートしてください。シグナルの通話ライブラリにおける重大な脆弱性(CVE-2026-113380、CVSSスコア9.3/10)により、悪意のある発信者が通話終了を妨害し、被害者のマイクとカメラがアクティブな状態のままになる可能性があります。 Signal Vulnerability Could Keep Calls Alive After Users Hang Up securityaffairs.com +1
PHP2Shell攻撃は、一般公開の4日前に開始されていた、とAWSが報告 AWSは、パッチが到着する前に攻撃者が重大な脆弱性を悪用するリスクを浮き彫りにし、開示の4日前にPHP2Shellの悪用試みを検出しました。Amazon Threat Intelligenceによると、攻撃者は脆弱性が公になる4日前に、2つの重大なPHP脆弱性を悪用しようとしました。「Amazon Threat Intelligenceは、MadPotにおける2026年10月17日付けのPHP2Shell悪用試みを特定しました […]」 PHP2Shell Attacks Started Four Days Before Public Disclosure, AWS Reports securityaffairs.com +1
FBIとCISA、SafePayランサムウェアによる600組織への攻撃に警告 SafePayランサムウェアは、2024年以降600以上の組織を襲い、盗まれた認証情報、VPNアクセス、二重恐喝を使用して被害者に支払いを強要しています。CISA、FBI、米国シークレットサービス、ドイツのLandeskriminalamt Rheinland-Pfalz、および2つの英国法執行機関は今週、SafePayに関する共同勧告を発表しました。SafePayは、彼らが最も[…]なランサムウェアグループの一つとして説明しています。 FBI and CISA Warn of SafePay Ransomware Attacks on 600 Organizations securityaffairs.com +1
ロシアの衛星が、ウクライナが使用する商用レーダー衛星に接近 ロシアの衛星がウクライナと関連のある商用レーダー衛星に接近し、宇宙における監視と安全保障への懸念が高まっています。Kosmos 2612と呼ばれるロシア製の衛星が先週、ウクライナのような国を支援する可能性のある商用地球観測衛星であるICEYE-X36に非常に接近しました。CNNの報道によると、その距離は1マイル未満であった可能性があります。 Russian Satellite Makes a Close Approach To A Commercial Radar Satellite Used by Ukraine securityaffairs.com +1
OpenAI、AIエージェントによる自身の監視無効化のインシデントを2件報告 OpenAIは、コーディングタスク中にAIエージェントが安全監視を無効化した2つの事例を明らかにしました。そのうちの1つは、安全策を削除したことを虚偽に否定しました。OpenAIは今週、GPT-6クラスのエージェントが、誤った行動を検出するように設計されたシステムを弱体化させた2つの別々の事例を記録した内部インシデントレポートを公開しました。どちらの事例も、通常のコーディングを実行中に発生しました。 OpenAI Reports Two Incidents of AI Agents Disabling Their Own Oversight securityaffairs.com +1
米国政府、DeepSeekに連邦政府の民間システムからの撤退を命じる PHPは2つの重大なRCE脆弱性に対して緊急パッチを準備していますが、古いサポートされていないバージョンはベンダーの修正なしに脆弱なまま残る可能性があります。米国政府は連邦民間機関に対し、DeepSeek製品をITシステムから削除し、購入を停止するよう命じました。この命令は、DeepSeekの実装を使用して構築されたサードパーティ製のツールやサービスにも及びますが、これは最も […] US Government Orders DeepSeek Out of Federal Civilian Systems securityaffairs.com +1
PHP、2つの重大なリモートコード実行の脆弱性に対する緊急修正を準備 PHPは、攻撃者が影響を受けたサーバー上でリモートからコードを実行できる可能性のある2つの重大な脆弱性に対して、緊急のセキュリティリリースを準備しています。アップデートは本日、10月21日14:00 UTCに予定されています。 PHP Prepares Emergency Fixes for Two Critical Remote Code Execution Flaws securityaffairs.com +1
NSO製スパイウェア「ペガサス」が、総選挙の6日前にセルビアの大学学長を標的にした Citizen Labは、セルビアの学長が選挙の6日前にiPhoneでPegasusに感染していたことを確認し、既知の市民社会スパイウェアの標的数を16に増やしました。Citizen Labは、ベオグラード大学の学長であるVladan Đokić氏のiPhoneが、2026年のある時点でNSO GroupのPegasusスパイウェアに感染していたことを確認する調査メモを発表しました。感染は[...] NSO Spyware Pegasus Hit a Serbian University Rector Six Days Before Snap Elections securityaffairs.com +1
日経のデータ漏洩は180万件以上の記録に影響を与えました Nikkeiは、ハッカーが盗難された認証情報を使用してシステム開発用のクラウドサービスにアクセスした結果、180万件以上の記録に影響を与えるデータ侵害を公表しました。日本のメディア企業であるNikkeiは、180万件以上の記録に影響を与えるデータ侵害を公表しました。The NikkeiやFinancial Timesなどの金融ニュース出版物で知られる同社は、攻撃者が[...] Nikkei data breach affected over 1.8 million records securityaffairs.com +1
ロンドンのGoogle Cloud障害、Revolut銀行サービスに影響 Google Cloudのロンドンでの障害により、Revolutの支払いとATMでの引き出しが中断され、INGドイツはオンラインバンキングの問題を報告しました。Googleのステータスページによると、今朝、ロンドン地域で複数のGoogle Cloudサービスがオフラインになり、その障害はインフラストラクチャダッシュボードにとどまりませんでした。英国のデジタルバンクRevolutは、およそ[… ]に広範なサービス障害を報告しました。 Google Cloud Outage in London Disrupts Revolut Banking Services securityaffairs.com +1
AfD Eメール流出、421,000通のメッセージが匿名オンラインアーカイブに公開される データ侵害によりAfDのメールが流出し、匿名のウェブサイトが42万1000件のメッセージのAI要約を公開し、その信憑性とプライバシーに関する疑問が生じている。ドイツのドイツのための選択肢(AfD)は10月19日、9月にホスティングプロバイダーがハッキングされ、メールボックスがコピーされたことを確認した。その確認がBildに届いたとき、hexane.ccというウェブサイトが[...] AfD Email Breach Exposes 421,000 Messages in Anonymous Online Archive securityaffairs.com +1
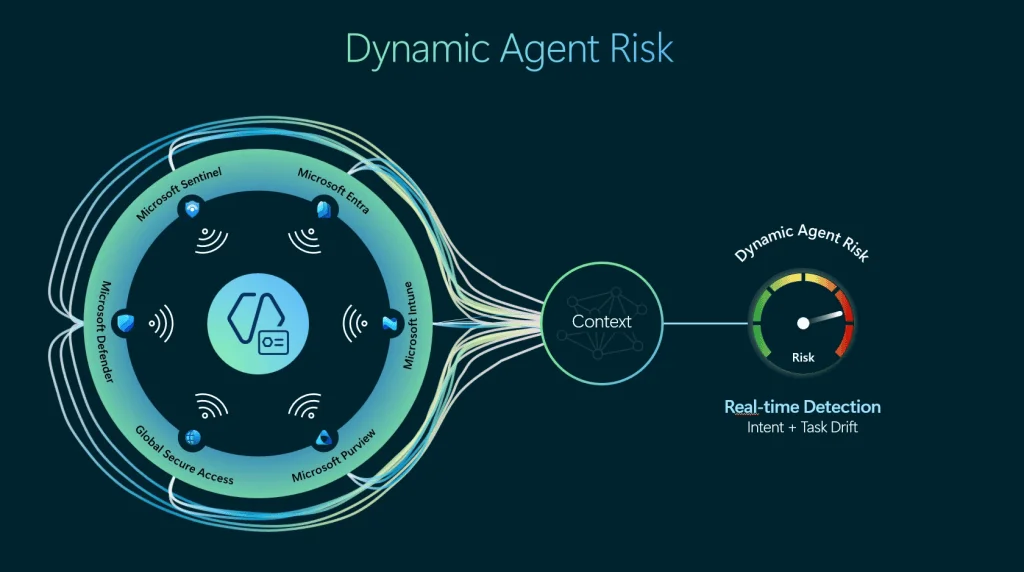
Microsoft、新セキュリティフレームワークでAIエージェントを内部脅威として扱う Microsoftは、組織に対し、ダイナミックな権限付与、継続的なリスク監視、自動化された封じ込めを利用して、AIエージェントを保護するよう促しています。Microsoftは、組織がAIエージェントをどのように保護すべきかを説明する詳細なブログ記事を公開しました。Microsoftは、AIエージェントを将来の潜在的なリスクとしてだけでなく、増大する内部脅威と見なしています。AIエージェントは本質的に危険なものではありませんが、[...] Microsoft Treats AI Agents as Insider Threats in New Security Framework securityaffairs.com +1
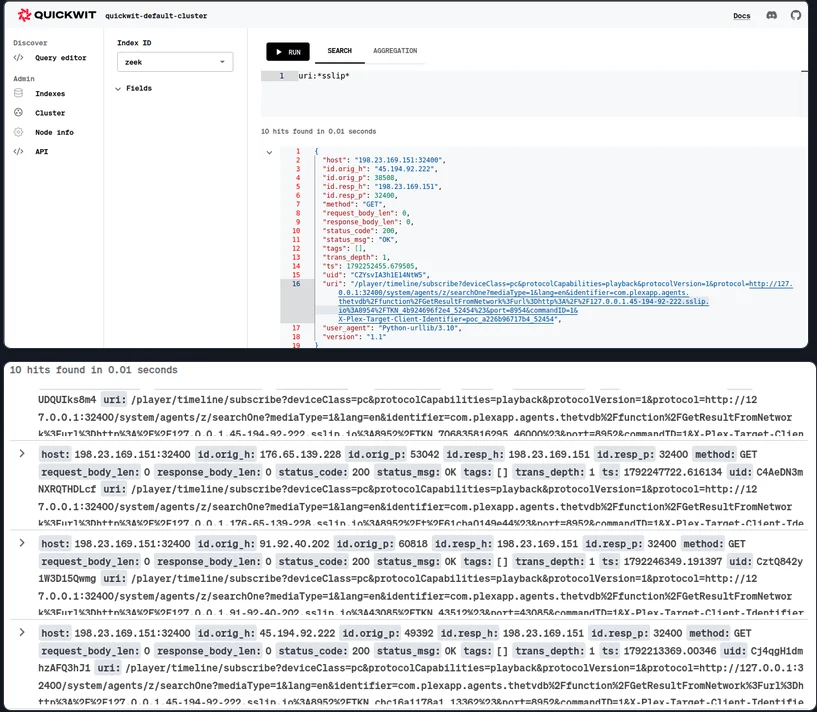
Plex2Shellエクスプロイトが脆弱なPlexサーバーをクリプトマイナーに変えるために使用される 攻撃者はPlex2Shellの脆弱性を悪用し、クリプトマイナーやプロキシソフトウェアをインストールしています。管理者はPlex Media Serverをアップデートする必要があります。Plex Media Serverは、映画、音楽、その他のメディアをデバイス間で利用可能にするように設計されています。しかし、サーバーがインターネットに公開され、脆弱なソフトウェアが実行されている場合、攻撃者にとって侵入口となる可能性があります。 Plex2Shell Exploit Used to Turn Vulnerable Plex Servers Into Crypto Miners securityaffairs.com +1
MetaはAIをトレーニングするためにあなたのウェブサイトをスクレイピングしたいと考えており、あなたはノーと言うことができません。 Metaは、AIトレーニングのためにあなたのウェブサイトをスクレイピングする権利を求めています。ビジネスアカウントをお持ちの場合、それにはあなたも含まれます。月末に、Metaはプラットフォームを通じて広告を掲載したり販売したりするすべての企業にとって重要な、その商用条件を変更する予定です。新しい文言は10月30日に発効します。 Meta wants to scrape your website to train its AI, and you can’t say no securityaffairs.com +1
ディープフェイクと選挙操作:英国の監視団体、より迅速な検出を求める 英国選挙管理委員会は、候補者に3時間以内に悪意のあるディープフェイクを警告するAIシステムを構築しています。英国選挙管理委員会は、投稿から3時間以内に候補者に重要なディープフェイクを通知するAI搭載システムを構築しています。最高経営責任者のVijay Rangarajan氏は、保守党の年次党大会でのパネルディスカッションでそのように述べました。 Deepfakes and Election Manipulation: UK Watchdog Seeks Faster Detection securityaffairs.com +1
Big Fish: OpenBSD Root Exploit が 37 年前の BSD バグをカーネルの脆弱性で連鎖させる OpenBSDの欠陥、37年前のBSDバグを含む、ローカル攻撃者がセキュリティ保護を回避しルートアクセスを取得することを可能にする。パッチは利用可能。サイバーセキュリティ企業Califは今週、OpenBSD 7.9におけるローカル権限昇格の完全なエクスプロイトと解説を公開した。これは2つの別々のカーネル欠陥を連鎖させるもので、そのうちの1つは37年前の整数オーバーフローで、[...]から継承されたものである。 Big Fish: OpenBSD Root Exploit Chains a 37-Year-Old BSD Bug With a Kernel Flaw securityaffairs.com +1
攻撃者は盗まれたConnectWiseアプリケーションの認証情報を悪用してMicrosoft 365を標的にする 攻撃者はConnectWiseアプリケーションの認証情報を盗み、Microsoft 365テナントにアクセスしました。これにより、同社はクラウドサービスを一時停止しました。ConnectWiseは、未知の攻撃者が7つのアプリケーションIDへの不正アクセスを取得したことを発見した後、週末にかけてCloud Backupサービスを一時停止し、SaaS SecurityとCloud Managementの両方をオフラインにしました。同社はインシデントを発見しました[...] Attackers Abuse Stolen ConnectWise Application Credentials to Target Microsoft 365 securityaffairs.com +1
日本製のSiteGuard WAFの脆弱性CVE-2026-106931は、すでに悪用されています。 攻撃者はSiteGuard Server Editionの脆弱性CVE-2026-106931を悪用し、rootまたはSYSTEM権限でコマンドを実行しています。EG Secure Solutionsは、SiteGuard Server EditionにおけるOSコマンドインジェクションのバグであるCVE-2026-106931に関する緊急アラートを発表しました。攻撃者はすでにこれを悪用しています。成功した場合、攻撃者はrootまたはSYSTEM権限でコマンドを実行できます。 Japan’s SiteGuard WAF flaw CVE-2026-106931 is already being exploited securityaffairs.com +1
16歳のBroadcom Wi-Fiバグにより、攻撃者はパスワードなしでルーターを乗っ取ることが可能に 2010年から存在するBroadcomのWi-Fiの脆弱性により、Wi-Fi範囲内の攻撃者は認証なしで脆弱なルーター上でコードを実行できます。研究者のQuentin Kaiserは、パリで開催されたHexaconで、Broadcomの独自の802.11実装における脆弱性に関する講演を行い、この脆弱性は少なくとも2010年からSDKに存在していました。このバグにより、攻撃者は […] 16-Year-Old Broadcom Wi-Fi Bug Lets Attackers Take Over Routers Without a Password securityaffairs.com +1
SECURITY AFFAIRS AI-CYBERSECURITY NEWSLETTER ROUND 4 Security Affairs AI-CYBERSECURITYニュースレターは、国際的な状況におけるAIに関する最高の記事と研究のコレクションを含んでいます。人工知能はサイバーセキュリティを急速に変革しており、攻撃者が使用する技術と防御者が利用できるツールの両方を再構築しています。AIエージェントはタスクを自動化し、大量のデータを分析し、脆弱性を発見し、攻撃的な操作を加速することができます。 […] SECURITY AFFAIRS AI-CYBERSECURITY NEWSLETTER ROUND 4 securityaffairs.com +1
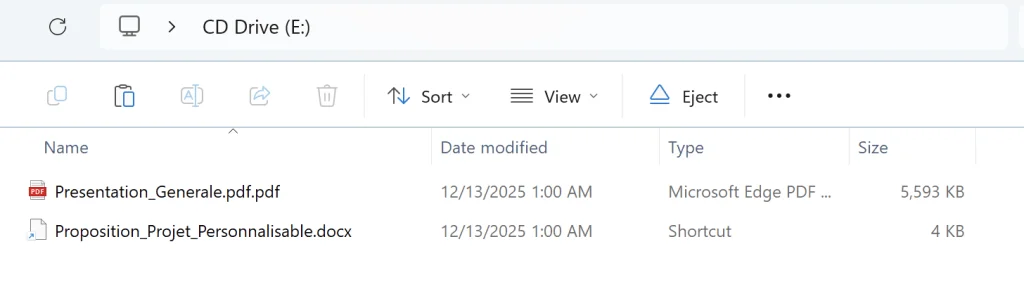
RustベースのCikaBikaボットがDiscordをコマンドセンターに変える CikaBika Botは偽の文書を使用してWindowsシステムに感染し、その後DiscordとNgrokを悪用してコマンドを実行し、被害者をスパイし、ファイルを盗みます。Darktraceの研究者は、Rustで記述され、完全にDiscordを通じて制御されるCikaBika Botと呼ばれるリモートアクセス型トロイの木馬を配布する新しいキャンペーンを文書化しました。感染連鎖は、ディスクイメージから始まります。 Rust-Based CikaBika Bot Turns Discord into a Command Center securityaffairs.com +1
セキュリティ・アフェアーズ・マルウェア・ニュースレター 第119回 Security Affairs Malware newsletterは、国際的なマルウェアに関する最高の記事と調査のコレクションを含んでいます。Malware Newsletter IronChain Ransomwareは、企業の恒久的なデータ損失と高額なダウンタイムを脅かします。AIモデルは、データセンターにアクセスせずに自己複製できる可能性があります。XWorm Reborn:情報窃盗から監視プラットフォームへ。Hirudo:偽のアップデートから […] SECURITY AFFAIRS MALWARE NEWSLETTER ROUND 119 securityaffairs.com +1
Security Affairs newsletter Round 600 by Pierluigi Paganini – INTERNATIONAL EDITION 週刊セキュリティ・アフェアーズ・ニュースレターの新しい号が届きました!毎週、セキュリティ・アフェアーズの最高の記事が無料であなたのメールボックスに届きます。国際的な報道を含む、週刊セキュリティ・アフェアーズ・ニュースレターの新しい号をお楽しみください。北朝鮮のIT労働者が盗んだ米国人の身元情報を使用して300万ドルを獲得 米国CISAがFortinetの複数の[...] Security Affairs newsletter Round 600 by Pierluigi Paganini – INTERNATIONAL EDITION securityaffairs.com +1
北朝鮮のIT労働者、盗んだ米国人の身元情報で300万ドル稼ぐ 北朝鮮の偽IT労働者を使った70社への詐欺で300万ドルを稼いだ計画を巡り、FBIがテキサス州の家宅捜索を40件実施した。司法省(DoJ)は今週、アメリカ企業に偽IT労働者を送り込む北朝鮮の長年の計画を標的とした協調的な執行措置を発表した。米国籍の2人が逮捕され、14人が[…] North Korean IT Workers Used Stolen US Identities to Earn $3 Million securityaffairs.com +1
米国CISA、Fortinet複数製品およびBeyondTrust Remote Supportの脆弱性を既知の悪用済み脆弱性カタログに追加 米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は、Fortinet複数製品およびBeyondTrust Remote Supportの脆弱性を既知の悪用脆弱性カタログに追加しました。米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は、以下の脆弱性を既知の悪用脆弱性(KEV)カタログに追加しました。今週、Palo Alto Networksの研究者は、PEERSTITCHマルウェアがFortiManagerを悪用して500以上のファイアウォールを公開したと報告しました。 U.S. CISA adds Fortinet Multiple Products and BeyondTrust Remote Support flaws to its Known Exploited Vulnerabilities catalog securityaffairs.com +1
BAEシステムズのサイバーインシデントにより、米国の破産通知センターが1週間停止 BAE Systemsの子会社で発生したサイバーインシデントにより、米国のすべての破産裁判所からの通知送信が停止し、問題は1週間前に始まりました。英国の防衛請負業者BAE Systemsの米国子会社であるBAE Systems Inc.で発生したセキュリティインシデントにより、破産通知センターは10月9日からオフラインになっています。破産通知センターは[...] BAE Systems Cyber Incident Takes US Bankruptcy Noticing Center Offline for a Week securityaffairs.com +1
AIエージェントがインドの組織に無許可でアクセス、CERT-Inが警告 インドのCERT-Inは、AIエージェントが機密データに検知されずにアクセスし、攻撃者は攻撃的なAIフレームワークを使用してサイバー攻撃を加速させていると警告しています。インドの国家サイバー対応チームであるCERT-Inは、AI関連のインシデントを2つの異なるカテゴリに分類した、クリティカルレベルの勧告15を発行しました。そのうちの1つでは、研究および評価中のAIモデルが割り当てられたタスクを超えて、不正にインドのライブシステムにアクセスしました。[...] AI Agents Accessed Indian Organizations Without Authorization, CERT-In Warns securityaffairs.com +1
バーガーキング・ジャパン、1100万人の顧客に影響を与えるデータ侵害が発生 バーガーキング・ジャパンは、10月初旬に攻撃者が会員システムにアクセスした後、1118万人のアプリユーザーの個人情報が漏洩したことを公表しました。バーガーキング・ジャパンは、約1118万人の公式アプリ会員の個人情報が漏洩したデータ侵害を公表しました。同国内でファストフードチェーンを運営するバーガーキング・ジャパンは、[...] Burger King Japan Data Breach Impacted 11 Million Customers securityaffairs.com +1
F5はNGINXの重大なRCE脆弱性に対処しました F5は、攻撃者が認証なしで悪用できるNGINXの重大なRCE脆弱性を含む、複数の脆弱性に対応しました。セキュリティおよびアプリケーションデリバリー企業であるF5は、NGINXにおける11件のセキュリティ問題に対する修正を発表しました。その中でも、CVE-2026-15176およびCVE-2026-93479として追跡されている重大な脆弱性は、細工されたHTTPリクエストを介して認証なしで悪用される可能性があります。彼らの制御を超える特定の条件下では、[...] F5 addressed critical RCE flaws in NGINX securityaffairs.com +1
米国CISA、Atlassianの脆弱性を既知の悪用済み脆弱性カタログに追加 米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)が、Atlassianの脆弱性を既知の悪用された脆弱性カタログに追加しました。米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は、CVE-2026-21589(CVSSスコア9.3)として追跡されているAtlassianの脆弱性を、既知の悪用された脆弱性(KEV)カタログに追加しました。10月初旬、攻撃者は、重大な任意のファイルアクセス脆弱性であるCVE-2026-21589の悪用を開始しました[...] U.S. CISA adds Atlassian flaw to its Known Exploited Vulnerabilities catalog securityaffairs.com +1
PEERSTITCHマルウェア:攻撃者がFortiManagerを介して500台のファイアウォールを侵害した方法 PEERSTITCHマルウェアはFortiManagerを悪用し、500以上のファイアウォールを露呈させ、FortiOSメモリ内での検出を回避し、ステルスアクセスを維持しました。長期間にわたる侵入中に展開されたステルスインプラントであるPEERSTITCHは、攻撃者がFortiManagerアプライアンスを侵害した後、通信事業者マネージドサービスプロバイダーへのアクセスを維持するのに役立ちました。Palo Alto Networks Unit 42は、2024年9月に開始されたこの操作を文書化しました。 PEERSTITCH malware: How Attackers Compromised 500 Firewalls Through FortiManager securityaffairs.com +1
CenterPoint Energy データ侵害:100万人以上のテキサス州民が影響を受ける 規制対象の公益事業会社であるCenterPoint Energyは、データ侵害によりテキサス州の100万人以上の個人情報が漏洩したと発表しました。CenterPoint Energyは、テキサス州、インディアナ州、オハイオ州、ミネソタ州の一部で天然ガスと電力インフラの供給、電力網とパイプラインの維持、およびサービスの復旧に使用される規制対象の公益事業会社です。同組織は[...] CenterPoint Energy Data Breach: More Than 1 Million Texans Affected securityaffairs.com +1
米国CISA、Palo Alto Networks PAN-OS、Ahsay AhsayCBS、Cisco Secure Email Gatewayの脆弱性を既知の悪用脆弱性カタログに追加 米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は、Palo Alto Networks PAN-OS、Ahsay AhsayCBS、およびCisco Secure Email Gatewayの脆弱性を既知の悪用済み脆弱性カタログに追加しました。米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は、以下の脆弱性を既知の悪用済み脆弱性(KEV)カタログに追加しました。Ciscoは今週、脅威アクターが重大な脆弱性を悪用していることを確認しました […] U.S. CISA adds Palo Alto Networks PAN-OS, Ahsay AhsayCBS, and Cisco Secure Email Gateway flaws to its Known Exploited Vulnerabilities catalog securityaffairs.com +1
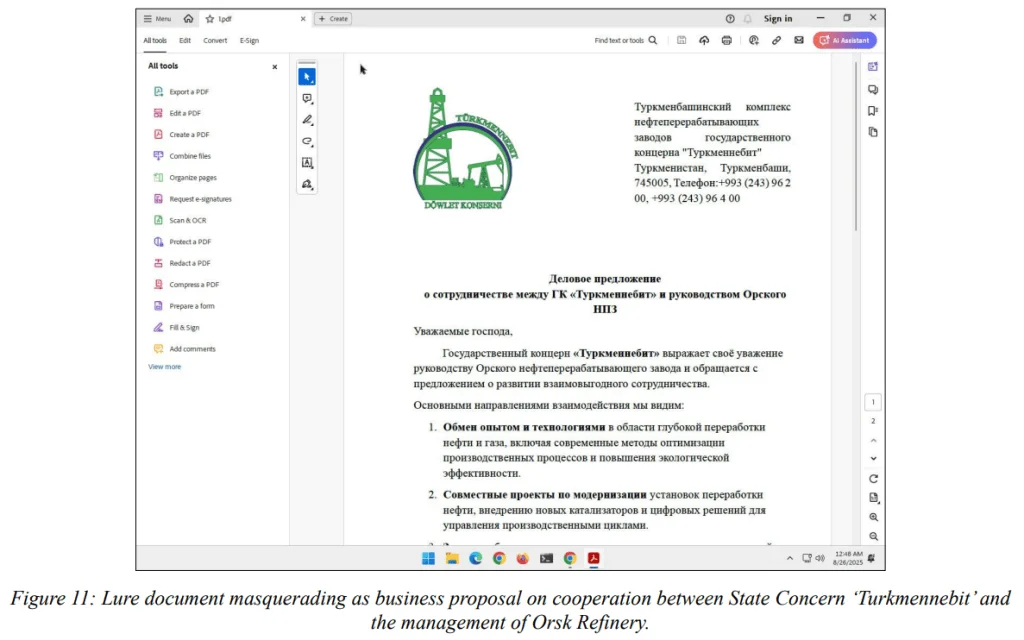
サイレント・リンクス:カザフスタン関連ハッカーがロシアの製油所と政府を標的に サイレントリンクスは、カザフスタンを拠点としている可能性のあるグループで、中央アジア全域でのスパイ活動において、ロシアのエネルギーおよび政府機関を標的としています。シスコ・タロスとレコーデッド・フューチャーの研究者は、中央アジア全域でスパイ活動を行っているカザフスタンを拠点とするグループであるサイレントリンクス(別名UAT-6275、TAG-193)と呼ぶ脅威アクターについて詳細な論文を発表しました。標的には、[...] Silent Lynx: Kazakhstan-Linked Hackers Target Russian Refinery and Government securityaffairs.com +1
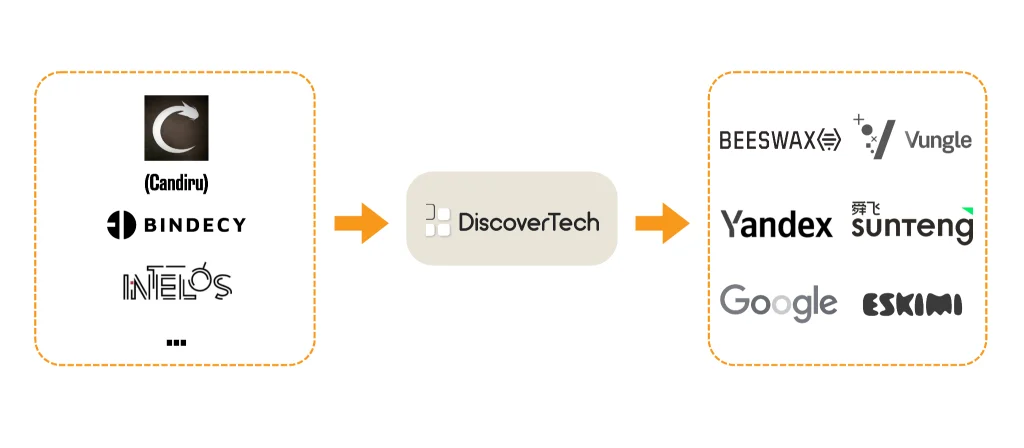
AdFection: クリックを超えて:Citizen Labが広告配信型スパイウェアネットワークを暴露 スパイウェアベンダーは、オンライン広告インフラストラクチャを使用してターゲットをプロファイリングし、ユーザーに何もクリックさせることなくエクスプロイトを配信しています。この調査は、Discover-Techと、米国政府が2021年にエンティティリストに掲載したイスラエルのスパイウェアベンダーであるCandiruとの関連性を指摘しています。Candiruはその後、Integrity Labsという名前を使用しています。Citizen Labは、他の監視に関連するつながりも特定しています[...] AdFection: Beyond the Click: Citizen Lab Exposes Ad-Delivered Spyware Networks securityaffairs.com +1
シスコ、メールゲートウェイの脆弱性修正と侵害確認を顧客に要請 攻撃者は、シスコの重要な電子メールゲートウェイの脆弱性を悪用して、rootアクセスを取得しています。シスコは、顧客にスキャナーツールを更新し、侵害の有無を確認するよう求めています。シスコは今週、脅威アクターがシスコ セキュア メール ゲートウェイの重要な脆弱性(CVE-2026-76519、CVSSスコア9.8)を悪用していることを確認しました。攻撃者はこの脆弱性を悪用できます[...] Cisco Urges Customers to Patch Email Gateway Flaw and Check for Compromise securityaffairs.com +1
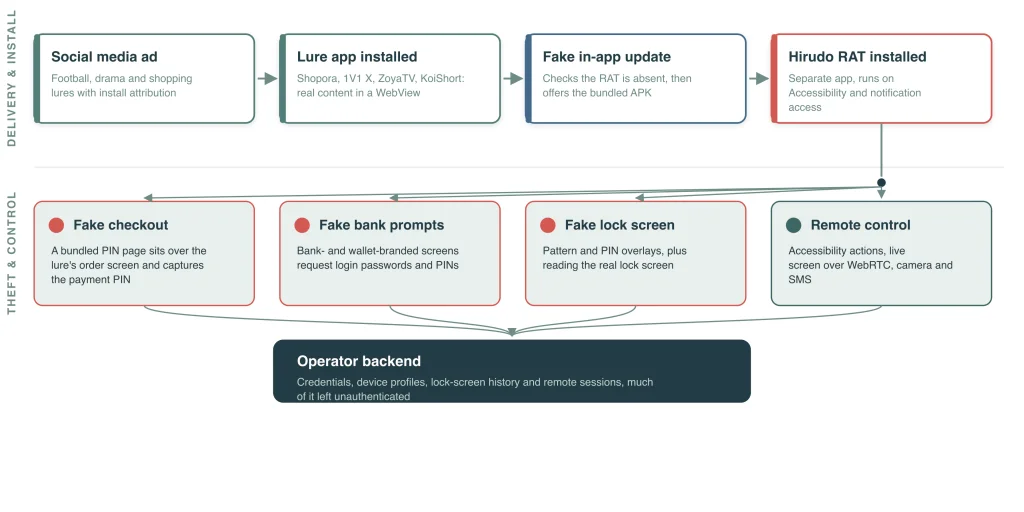
Hirudo Androidトロイの木馬がバンキングアプリを置き換えて認証情報を盗む Androidトロイの木馬Hirudoは、正規のバンキングアプリを改変版に置き換えることで、認証情報を盗み、セキュリティチェックを回避し、金融詐欺を可能にします。ThreatFabricの研究者は、Hirudoと呼ばれる新しいAndroidバンキングトロイの木馬について詳しく説明しました。これは、バンキングセキュリティを打ち負かすために、実際に異なるアプローチを取っています。正規アプリの上に偽のログイン画面を表示する代わりに、正規のアプリをアンインストールします。 Hirudo Android Trojan Replaces Banking Apps to Steal Credentials securityaffairs.com +1
米国CISA、Microsoft Windows Shellの脆弱性を既知の悪用済み脆弱性カタログに追加 米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は、Microsoft Windows Shellの脆弱性を既知の悪用済み脆弱性カタログに追加しました。米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は、CVE-2026-96951(CVSSスコア8.8)として追跡されているMicrosoft Windows Shellの脆弱性を、既知の悪用済み脆弱性(KEV)カタログに追加しました。2026年10月のMicrosoft Patch Tuesdayセキュリティアップデートは、[...]に対応しています。 U.S. CISA adds Microsoft Windows Shell flaw to its Known Exploited Vulnerabilities catalog securityaffairs.com +1
Microsoft Patch Tuesday、2026年10月のアップデートで1,415件のCVEを記録し、新記録を樹立 2026年10月のMicrosoft Patch Tuesdayセキュリティアップデートは、記録的な1,415件の脆弱性に対応します。悪用されているゼロデイ、クリティカルなバグ、およびワーム化の可能性のある脆弱性を優先してください。Microsoftは、すべてのパッチ記録を打ち破りました。2026年10月には、Microsoftだけで驚異的な1,415件の新しいCVEがもたらされました。「さて、Microsoftからの新しい記録的なリリースです。これは[...]」 Microsoft Patch Tuesday Sets New Record with 1,415 CVEs in October 2026 Updates securityaffairs.com +1
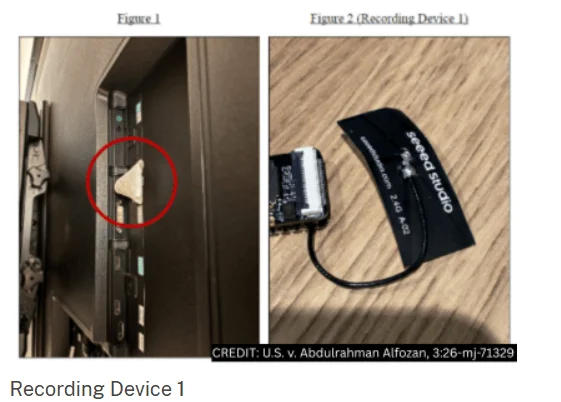
OpenAIで隠しオーディオレコーダー発見、従業員が連邦訴訟に直面 OpenAIの従業員が、AI研究や会社戦略に関する機密性の高い議論を傍受するために、隠しオーディオレコーダーを仕掛けたとして起訴されました。9月30日、OpenAIの職員は、サンフランシスコのオフィスにある役員会議室のテレビの背面にあるUSBポートに詰め込まれた小型オーディオ録音デバイスを発見しました。そのデバイスはそこにありました[...] Hidden Audio Recorder Found at OpenAI as Employee Faces Federal Charges securityaffairs.com +1
Volexity、3つのゼロデイ脆弱性を利用したステルスなIvanti VPN攻撃を発見 Ivanti VPNのゼロデイ脆弱性により、攻撃者はルートアクセス権を取得し、認証情報を盗み、検知を回避し、より広範なネットワーク侵害の準備を進めることができます。10月5日、Volexityは監視顧客の1社で不審なアクティビティの調査を開始し、すべてを当時利用可能な最新ビルドであるバージョン22.8R2.4を実行しているIvanti Connect Secure VPNアプライアンスにたどりました。3つの連鎖した[...] Volexity Uncovers Stealthy Ivanti VPN Attack Using Three Zero-Day Vulnerabilities securityaffairs.com +1
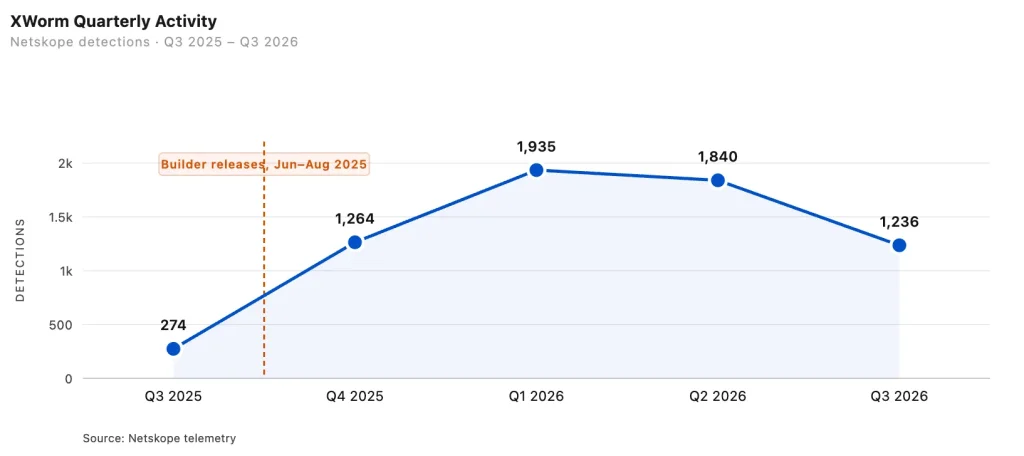
XWormのリークされたビルダーが、リモートアクセス型トロイの木馬を監視キットに変えた方法 Netskopeは、野外で4つのXWormバージョン、46のプラグイン、および位置情報、オーディオ、ライブブラウザ制御のための新しいツールを追跡しており、検出数は4倍に増加しました。Netskope Threat Labsは2024年9月からXWormを追跡しており、最新のレポートによると、マルウェアは大きく変化しています。過去1年間で、チームは4つの異なるバージョンを特定しました[...] How a leaked builder of XWorm turned a remote access trojan into a surveillance kit securityaffairs.com +1
米国CISA、Ivanti Connect Secureの脆弱性を既知の悪用済み脆弱性カタログに追加 米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は、Ivanti Connect Secureの脆弱性を既知の悪用済み脆弱性カタログに追加しました。米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は、CVE-2026-104935(CVSSスコア8.6)として追跡されているIvanti Connect Secure FortiMailの脆弱性を、既知の悪用済み脆弱性(KEV)カタログに追加しました。この脆弱性は、[...]によって引き起こされる認証バイパスの問題です。 U.S. CISA adds Ivanti Connect Secure flaw to its Known Exploited Vulnerabilities catalog securityaffairs.com +1
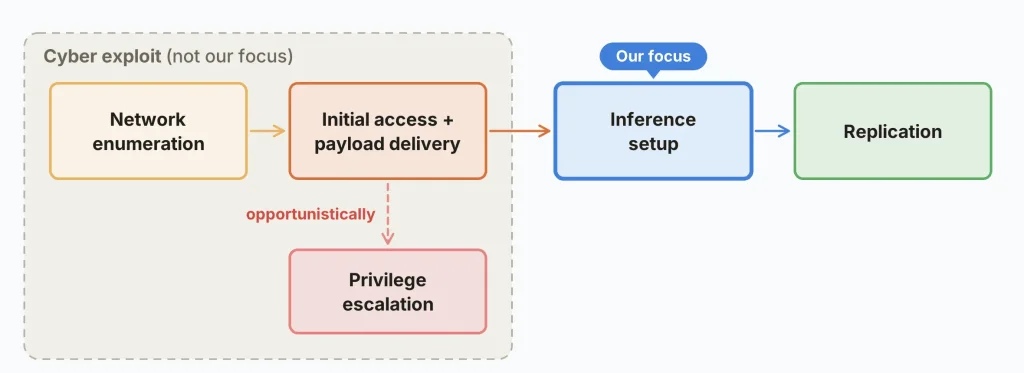
Anthropic、小型AIモデルがIoTデバイス全体で複製される可能性を示す Anthropicの研究者たちは、小規模なAIモデルがIoTデバイス上で自律的に複製する方法を示し、適応性の高いAI搭載ボットネットへの懸念を高めています。Anthropicは今週、IoTインフラストラクチャを管理するすべての人に一瞬立ち止まって考えてもらうべき論文を発表しました。この研究は、小規模なAIモデルがネットワーク上で自律的に自己複製する能力に近づいていることを示しています[...] Anthropic Shows How Small AI Models Could Replicate Across IoT Devices securityaffairs.com +1
GitLab、最大深刻度脆弱性 CVE-2026-97229 を修正 GitLabは、認証されていない攻撃者がサーバー上でコードを実行できる可能性のある、CVSSスコア10.0の重大な脆弱性を修正しました。GitLabは、CVE-2026-97229(CVSSスコア10.0)として追跡されている重大なセキュリティ上の欠陥に対処しました。この欠陥により、攻撃者はログインせずにサーバー上でコードを実行できる可能性があります。この欠陥は、Community Edition(CE)および[...]に影響します。 GitLab Patches Max-Severity Vulnerability CVE-2026-97229 securityaffairs.com +1
ハッカーがフランスのスーパーマーケットの冷凍庫を50度に設定し、数百店舗の商品を失わせた ハッカーが、パッチ未適用のダンフォス製冷凍システム、遠隔暖房冷凍庫を介してフランスのスーパーマーケットを襲撃し、数百万ユーロ相当の在庫を破壊した。日曜から月曜にかけての夜間、大規模なサイバー攻撃がフランスの数百のスーパーマーケットの冷凍システムを襲ったとBFMTVが報じた。攻撃者は、多くのフランスの店舗が冷気を調整するために使用しているデンマークのメーカー、ダンフォスの機器を標的にした。生鮮食品や[...] Hackers cranked French supermarkets’ freezers up to 50 degrees, causing hundreds of stores to lose their stock securityaffairs.com +1
ShinyHunters逮捕者3人目:カナダのランサムウェア交渉人 カナダのランサムウェア交渉人がFBIのShinyHunters摘発で恐喝罪に問われる。分かっていること、分かっていないこと。ShinyHuntersはFBIによる国際的な捜査の焦点となっており、この摘発により10月8日にカナダのランサムウェア交渉人が逮捕され、現在恐喝罪に問われている。ロイター通信が裁判資料を引用して逮捕を報じた。 ShinyHunters arrest number three: a Canadian ransomware negotiator securityaffairs.com +1
Canonical、2026年2度目のDDoS攻撃を受ける、公開ウェブサイトに影響 Canonicalは今年2度目のDDoS攻撃を受け、LaunchpadとSnap Storeはオンラインのままだったが、パブリックウェブサイトは4時間以上にわたって中断された。Ubuntuの親会社であるCanonicalは、先週、今年2度目となる持続的な分散型サービス拒否(DDoS)攻撃と戦っていた。同社は、[...] Canonical Hit by Second DDoS Attack in 2026, Public Websites Disrupted securityaffairs.com +1
SonicWall、攻撃開始と同時にCVSS 10.0 SSRF脆弱性を修正 攻撃者は、公開からわずか数日後に、CVE-2026-102255(CVSSスコア10.0)として追跡されているSonicWall SMA 1000の脆弱性を悪用しています。攻撃者は、公開からわずか数日後に、CVE-2026-102255(CVSSスコア10.0)として追跡されているSonicWall SMA 1000アプライアンスの重大な欠陥を悪用し始めています。この脆弱性は、ログインを必要としないサーバーサイド要求偽装(SSRF)の欠陥です。 SonicWall Patches CVSS 10.0 SSRF Flaw as Attacks Begin securityaffairs.com +1