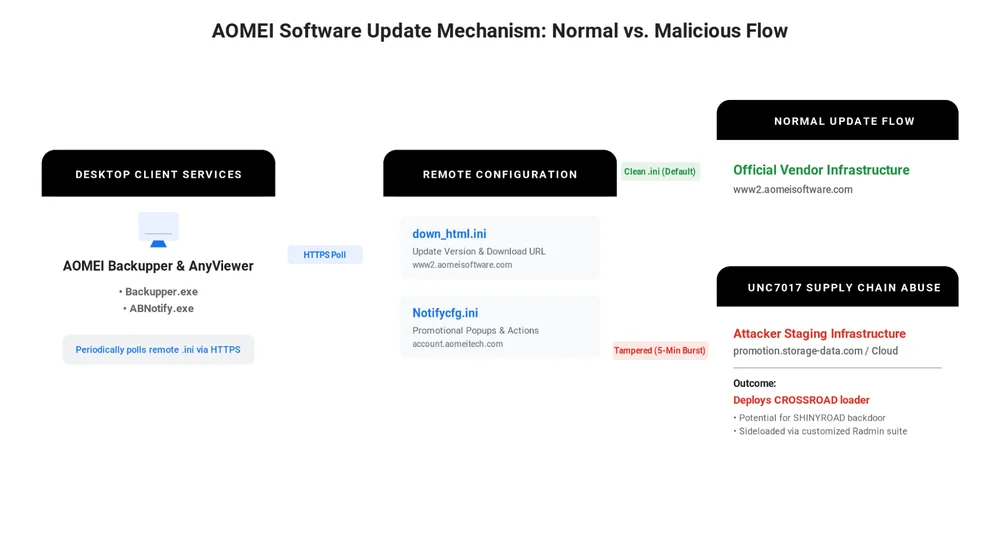
一時的なサプライチェーン改ざんの調査
Google Threat Intelligence GroupとMandiantは、AOMEI Technologyに対するソフトウェアサプライチェーン攻撃を調査しました。脅威アクターであるUNC7017は、5分から10分という非常に短い時間枠でAOMEIのアップデートサーバーを繰り返し改ざんしました。この戦術は、従来のセキュリティ検出方法を回避するように設計されていました。このキャンペーンでは、CROSSROADダウンローダーとSHINYROADバックドアを含む多段階ペイロードが配信されました。UNC7017は、インフラストラクチャをクラウドプロバイダーから専用ドメインとクラウドストレージへと戦略的に移行しました。この機会主義的なキャンペーンは、複数の国のさまざまなセクターの組織に影響を与えました。ManagedEngine Threat Analysis Lab (METAL)は、EDRテレメトリを通じてこの活動を最初に検出しました。その後、GTIGは影響を受けた組織に通知し、AOMEIと知見を共有し、AOMEIは是正措置を講じました。この攻撃は、down_html.iniやNotifycfg.iniなどの設定ファイルを変更することにより、AOMEIのアップデートおよび通知ロジックを悪用しました。UNC7017は、目に見えないポップアップを使用したサイレントWebDAV認証情報強制技術も使用しました。マルウェア配信には、カスタムローダーと、変更されたRadmin Serverバックドアを含むポストエクスプロイトフレームワークが含まれていました。CROSSROADダウンローダーは、環境を検証し、エンドポイントをクリーンアップし、二次ペイロードをステージングし、永続性を確立しました。