XCPEボットネットに扉を閉める
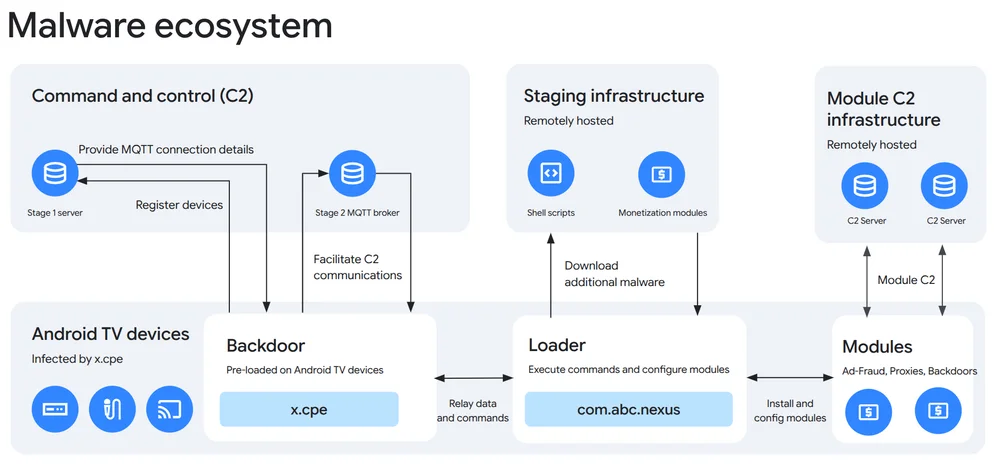
Googleとパートナーは、130万台以上のセットトップボックスからなるボットネットであるXCPEバックドアを解体しました。Android OEM/ODMであるVideostrong Technology Co.は、金銭的利益のために意図的にこれを開発・運用していました。Videostrongは、犯罪アフィリエイトにアクセスを販売することでバックドアを収益化し、アフィリエイトは感染したデバイスに広告詐欺、住宅用プロキシ、および追加のマルウェアモジュールをロードしました。GoogleはVideostrongとの関係を断ち、Googleアプリをプリロードしたデバイスの製造を禁止しました。Videostrongは、デバイス起動後に悪意のあるコードをロードするために、難読化技術を使用してGoogleの互換性テストのギャップを悪用しました。Googleは、同様の活動を防ぐためにレビュープロセスに変更を加えました。このキャンペーンは、ユーザーの同意なしにユーザーデバイスで幅広い犯罪活動を可能にする、深刻な信頼違反でした。Googleの妨害活動には、Videostrongとそのアフィリエイトが使用していたC2ドメインおよびサーバーインフラストラクチャに対する法的措置が含まれていました。同社はまた、認定Android TVデバイスのファームウェア整合性チェックを改善しました。XCPEボットネットは、モジュール式の3段階アーキテクチャを使用していました。プライマリシステムレベルのバックドア(x.cpe)、ローダーおよび実行エンジン(com.abc.nexus)、およびさまざまな収益化モジュールです。ボットネットは、設定のためのHTTPリクエストとコマンドのための永続的なMQTT接続を含む、2段階のC2プロセスを使用しています。これにより、サイレントアプリのインストール、Google Play Protectの無効化、任意のシェル実行、画面キャプチャ、およびネットワーク偵察が可能になりました。