아머리 캐슬, 비욘드트러스트를 활용하다
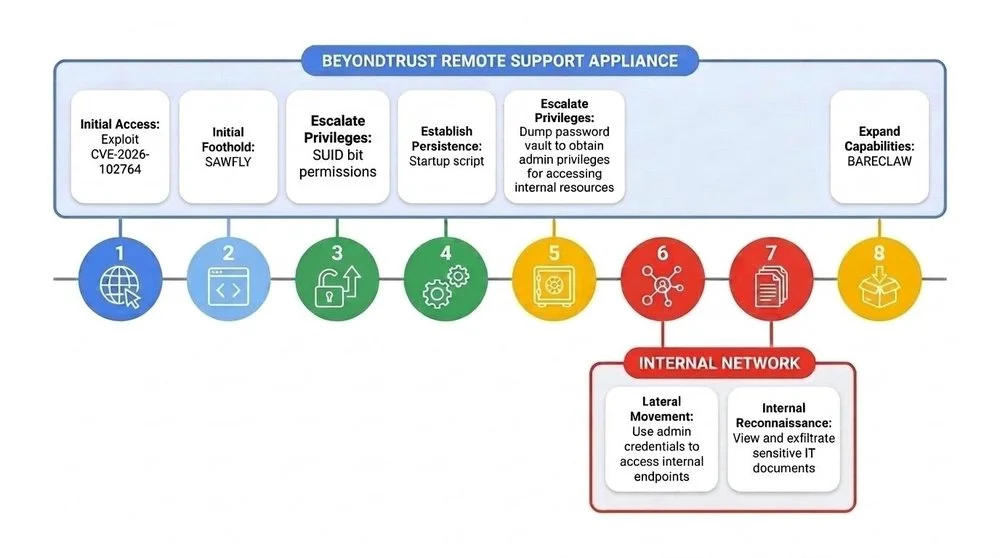
BeyondTrust는 자사의 Remote Support 어플라이언스에서 임의 파일 업로드를 허용하는 취약점 CVE-2026-102764를 공개했습니다. Mandiant는 중국 연계 배우 ARMORY CASTLE이 2026년 8월 말에 이를 제로데이로 악용한 것으로 발견했습니다. 해당 배우는 SAWFLY라는 맞춤형 PHP 웹쉘을 사용하여 발판을 마련했으며, 이는 암호화된 C2를 통해 통신했습니다. 시스템 바이너리의 SUID 권한을 조작하여 root 권한 상승을 달성했습니다. ARMORY CASTLE은 이후 독점 bt-secrets CLI 유틸리티를 사용하여 자격 증명을 수집했습니다. 장기적인 지속성을 위해 서비스 계정에 대한 암호 없는 root 액세스를 부여하기 위해 어플라이언스 구성 템플릿을 수정했습니다. 위협 배우는 탐지를 회피하고 포렌식 분석을 방해하기 위해 적극적으로 로그를 삭제했습니다. 또한 손상된 관리자 자격 증명을 악용하여 BeyondTrust 웹 포털에 액세스했습니다. 더욱이 ARMORY CASTLE은 사용자 권한을 수정하여 하위 시스템에 대한 영구적인 무제한 원격 액세스 권한을 얻었습니다. 마지막으로 BARECLAW라는 맞춤형 터널러를 사용하여 데이터를 유출하고 네트워크 내에서 측면 이동을 수행했습니다.