Blackline이 VPC Service Controls로 경계 정책 인텔리전스를 간소화하는 방법
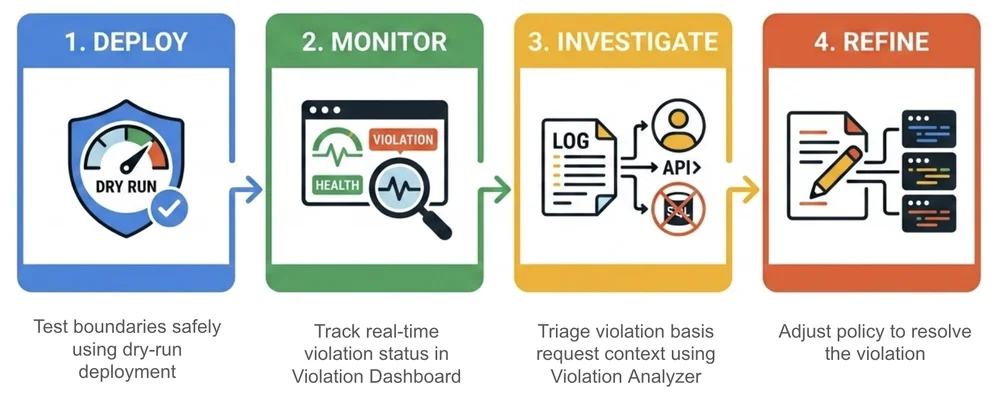
VPC Service Controls는 클라우드 환경을 데이터 유출 및 기타 위협으로부터 보호하는 데 매우 중요합니다. Google Cloud는 VPC-SC 관리를 단순화하고 문제 해결을 돕기 위해 새로운 정책 인텔리전스 기능을 도입했습니다. 이러한 새로운 도구에는 위반 분석기 및 위반 대시보드가 포함됩니다. 금융 운영 리더인 BlackLine은 민감한 고객 데이터를 보호하고 위험을 완화하기 위해 VPC-SC를 사용합니다. 위반 분석기는 API 요청 위반에 관련된 주체 및 리소스를 식별하여 BlackLine 관리자가 보안 경계를 조정하는 데 도움을 줍니다. 이전에는 이러한 위반을 해결하려면 복잡한 Cloud Logging 쿼리가 필요했지만, 새로운 도구는 직접 상세한 보고서를 제공합니다. 위반 대시보드는 추세 식별 및 필터링을 위해 조직 전체의 모든 서비스 경계 위반을 집계합니다. 위반 분석기는 수동 로그 분석 없이 특정 규칙에 대한 거부를 매핑하여 조사를 간소화합니다. 이러한 도구는 새로운 경계를 테스트하는 것부터 정책을 개선하고 사고를 효율적으로 해결하는 것까지 전체 VPC-SC 수명 주기를 단순화합니다. 이러한 발전을 활용함으로써 조직은 조사에 소요되는 시간을 줄이고 클라우드 이니셔티브를 안전하게 확장하는 데 더 많은 시간을 할애할 수 있습니다.