게임의 판도를 바꾸다: Google은 에이전트 AI를 사용하여 수억 줄의 코드를 어떻게 보호하는가
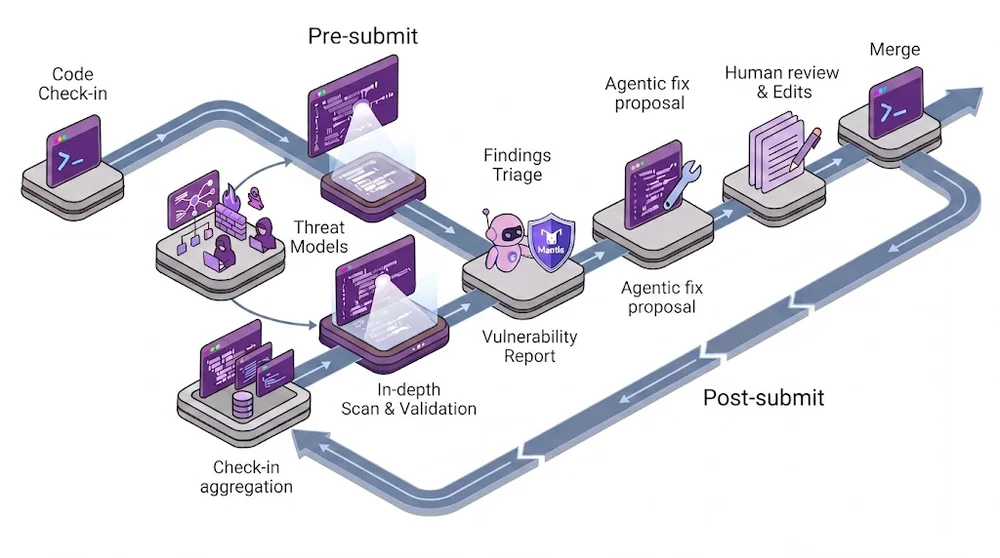
Google은 AI 에이전트를 개발 프로세스에 직접 통합하여 소프트웨어 보안을 강화하고 있습니다. 이 사전 예방적 접근 방식은 코드가 작성될 때 취약점을 방지하는 것을 목표로 하며, 나중에 탐지하는 것보다 앞섭니다. 이 시스템은 모든 코드 변경 사항을 커밋되기 전에 실시간으로 평가하는 광범위한 사전 제출 스캔을 사용합니다. 이는 종종 너무 늦게 문제를 식별하는 전통적이고 느린 일회성 스캔과 대조됩니다. 정확도를 높이기 위해 실시간 코드베이스 메타데이터와 종속성 정보를 활용하는 지역화된 위협 모델을 사용합니다. 그런 다음 전문적인 분류 에이전트가 잠재적인 취약점을 확인하기 위해 빠르고 가벼운 검증을 수행합니다. 이 두 단계 프로세스는 정밀도를 손상시키지 않으면서 낮은 지연 시간을 보장합니다. 자동화된 버그 수정 에이전트는 스캔 결과를 기반으로 코드 패치를 자율적으로 생성합니다. 이러한 수정 사항은 인간 검토를 위해 제출되어 탐지에서 해결까지의 주기를 크게 단축합니다. 이 AI 네이티브 전략은 매월 수백 개의 취약점이 Google의 코드베이스에 유입되는 것을 방지했습니다. 조직은 시스템 분리, 컨텍스트 현명한 사용, 강력한 하네스 구축, 수정 자동화와 같은 유사한 원칙을 채택할 수 있습니다.