고급 보안 거버넌스로 자율 에이전트 역량 강화
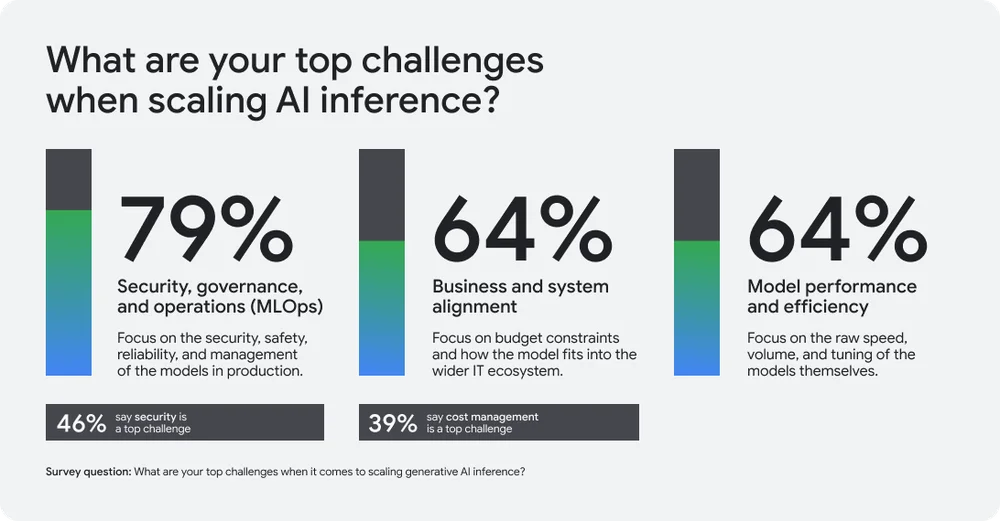
AI 에이전트는 민감한 데이터에 접근하고 작업을 트리거할 수 있는 능력을 통해 생산성 향상의 기회를 제공하는 동시에 상당한 새로운 보안 과제를 안겨줍니다. 대다수의 기술 리더들은 AI 추론 확장에 있어 보안과 거버넌스를 주요 장애물로 인식하고 있습니다. 자율적인 워크플로우가 도입한 근본적으로 변화된 위협 환경으로 인해 기존 보안 모델은 불충분합니다. 에이전트에게 필요한 접근 권한을 부여하면서 보안을 유지하는 것은 복잡한 균형 잡기이며, 종종 "에이전트 역설(agentic paradox)"이라고 불립니다. 다중 시스템 에이전트 접근에 대한 불충분한 보안은 광범위한 배포를 방해하는 핵심 우려 사항입니다. 에이전트는 공격 표면을 확장하고 도구 오염(tool poisoning) 및 간접 프롬프트 주입(indirect prompt injection)과 같은 새로운 위협을 도입합니다. 에이전트를 보호하려면 단순히 침해 방지에 초점을 맞추는 것에서 데이터 출처(data provenance)를 검증하는 것으로 전환해야 합니다. 조직들은 감독을 강화하고 위험을 관리하기 위해 점차 풀스택 클라우드 플랫폼을 채택하고 있으며, 데이터 규정 준수가 주요 동인입니다. 프레임워크와 전용 플랫폼은 기본적으로 안전한 설계, 강력한 에이전트 거버넌스, 중요한 작업에 대한 인간 개입(human-in-the-loop) 제어를 가능하게 합니다. 궁극적으로 통합된 보안 기반에 통합된 강력한 거버넌스는 조직이 에이전트를 자신 있게 배포하고 안전하게 혁신할 수 있도록 합니다.