GTIG AI 위협 추적기: 프롬프팅에서 자율성까지 – 적대적 AI의 진화
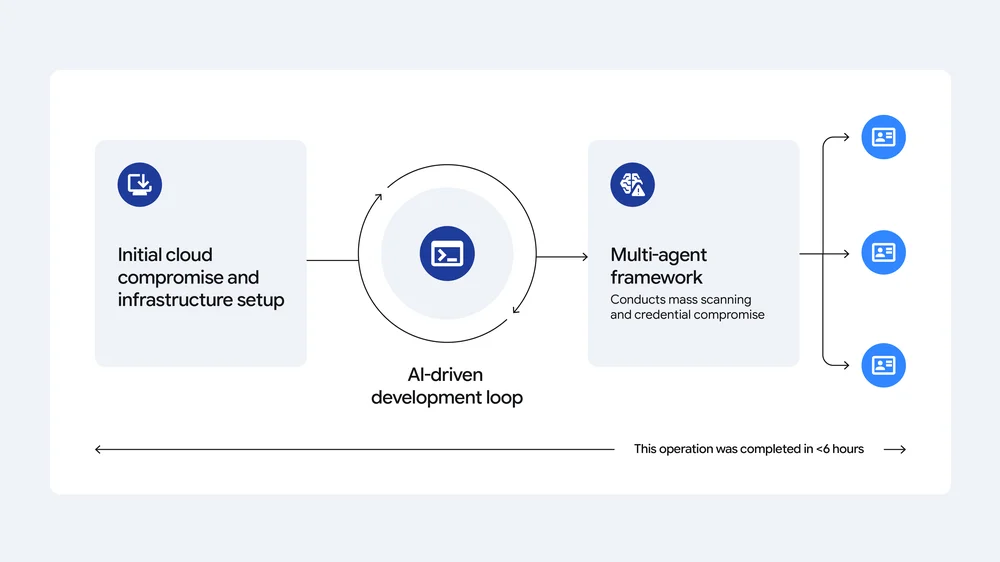
적대적 행위자들은 기본 AI 프롬프트에서 정교한 에이전트 AI 워크플로우 및 자동화로 이동하며 기술을 빠르게 발전시키고 있습니다. 이러한 발전은 방어자의 대응 시간을 크게 단축시킵니다. 2026년 2분기, 위협 행위자들은 클라우드 리소스를 침해한 지 6시간 이내에 AI를 사용하여 대규모 자격 증명 수집 작전을 실행했습니다. 또한, 위협 행위자들은 첩보, 갈취 및 절도를 위해 독점 모델, 소스 코드 및 클라우드 컴퓨팅 리소스를 포함한 AI 자산을 점점 더 많이 표적으로 삼고 있습니다.AI 지원 코딩 도구와 오픈 소스 소프트웨어의 통합으로 인해 소프트웨어 공급망 위험이 확대되고 있습니다. 적대자들은 오픈 소스 소프트웨어를 침해하기 위해 개발자, AI 코딩 도우미 및 AI 보안 스캐너를 적극적으로 표적으로 삼고 있습니다. 모델 및 코드와 같은 독점 AI 지적 재산 또한 다양한 부문에서 주요 표적이 되고 있습니다. 에이전트 AI 및 자동화로의 전환은 적대자들이 복잡한 공격 파이프라인을 자율적으로 관리하고 운영 오류를 해결할 수 있도록 합니다.AI는 정찰부터 악성코드 난독화 및 후속 공격 활동에 이르기까지 전체 공격 라이프사이클에 걸쳐 전력 증폭기 역할을 합니다. 위협 행위자들은 또한 정보 작전 캠페인을 확장하기 위해 AI를 실험하고 있습니다. 액세스 비용을 우회하고 보안 조치를 회피하기 위해 적대자들은 불법 계정을 조달하고 기업 클라우드 인프라를 납치하여 무단 AI 계산을 수행하고 있습니다. 이러한 강화된 위협 환경은 사전 예방적 모델 보호, 전문 위협 인텔리전스 및 표적화된 격리를 포함한 강력한 방어 전략을 필요로 합니다. Google은 고객과 인프라를 보호하기 위해 이러한 다각적인 방어를 구현하고 있습니다. 이러한 발전은 빠르게 진화하는 AI 환경에서 향상된 보안 조치의 중요성을 강조합니다.