경계 보안 현대화: VPC Service Controls를 이용한 확장 가능한 경계
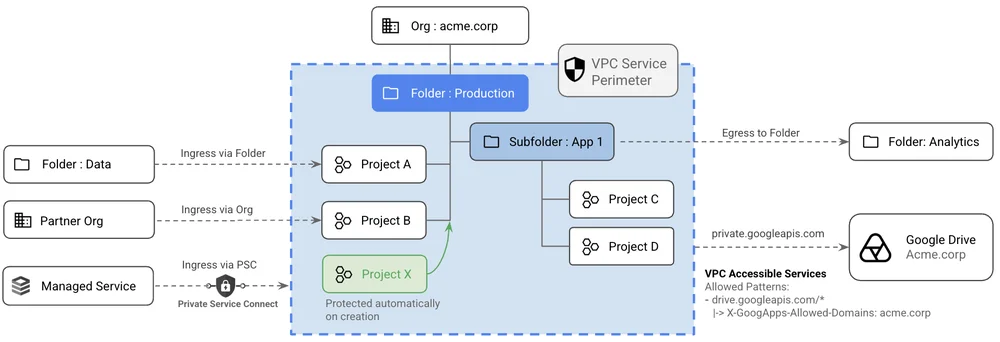
클라우드 운영에서의 자율 에이전트는 비인간적 신원과 대규모로 작동할 수 있는 능력 때문에 새로운 보안 과제를 제시합니다. 기존의 네트워크 경계는 기계 속도 공격에 대해 불충분하며 너무 제한적이거나 허용적일 수 있습니다. 향상된 VPC 서비스 제어(VPC-SC)는 이제 더 쉬운 경계 생성, 유지 관리 및 확장을 제공합니다. VPC-SC의 폴더 멤버십은 폴더 내 프로젝트가 보안 정책을 자동으로 상속할 수 있도록 합니다. 거부된 액세스에 대한 세분화된 예외 및 안내된 복구가 이제 가능합니다. 이를 통해 데이터는 기본적으로 보호되며 자율 에이전트의 안전한 확장을 가능하게 합니다. VPC-SC는 데이터 도난 및 내부자 위협에 대한 컨텍스트 인식 네트워크 보안 경계를 제공합니다. 수신/발신 규칙의 폴더 및 조직 지원은 관리를 단순화하고 규칙을 간결하게 유지합니다. Private Service Connect 엔드포인트는 이제 수신/발신 규칙에서 사용하여 더 정확한 정책 작성을 할 수 있습니다. 서비스 패턴을 통해 Google API 액세스에 대한 세분화된 제어가 제공되며, 특정 URL 패턴을 허용합니다. 안내된 위반 복구는 합법적인 액세스 요청을 승인하는 프로세스를 간소화하여 해결 시간을 크게 단축합니다.