일시적 공급망 조작 조사
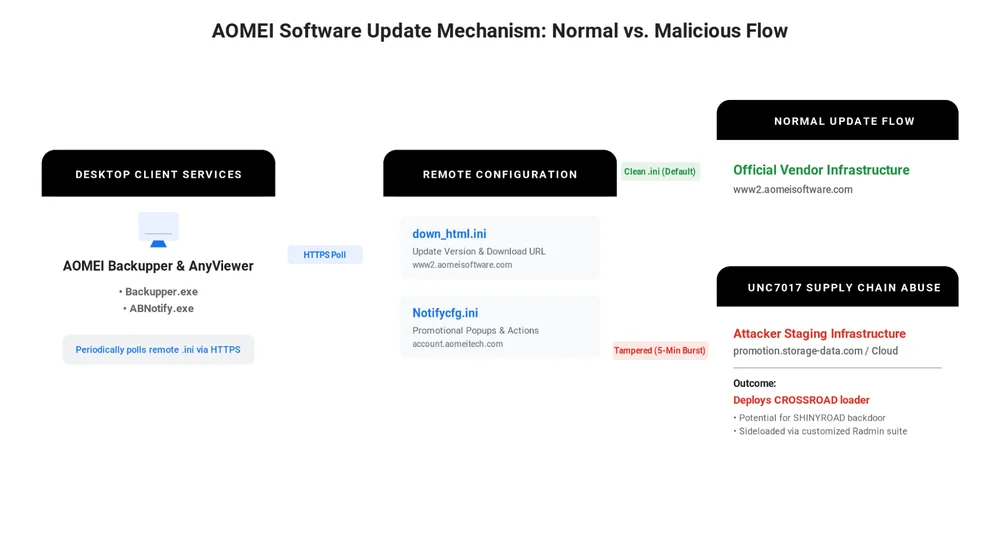
Google 위협 인텔리전스 그룹(Google Threat Intelligence Group)과 Mandiant는 AOMEI Technology를 대상으로 한 소프트웨어 공급망 공격을 조사했습니다. 위협 행위자인 UNC7017은 5분에서 10분이라는 매우 짧은 시간 동안 AOMEI의 업데이트 서버를 반복적으로 조작했습니다. 이 전술은 기존 보안 탐지 방법을 회피하기 위해 고안되었습니다. 이 캠페인은 CROSSROAD 다운로더와 SHINYROAD 백도어를 포함한 다단계 페이로드를 전달했습니다. UNC7017은 클라우드 제공업체에서 전용 도메인 및 클라우드 스토리지로 인프라를 전략적으로 전환했습니다. 여러 국가의 다양한 부문 조직이 이 기회주의적 캠페인의 영향을 받았습니다. ManagedEngine 위협 분석 연구소(ManagedEngine Threat Analysis Lab, METAL)는 EDR 텔레메트리를 통해 이 활동을 처음 탐지했습니다. GTIG는 이후 영향을 받은 조직에 알리고 AOMEI와 조사 결과를 공유했으며, AOMEI는 수정 조치를 취했습니다. 이 공격은 down_html.ini 및 Notifycfg.ini와 같은 구성 파일을 수정하여 AOMEI의 업데이트 및 알림 로직을 악용했습니다. UNC7017은 또한 보이지 않는 팝업을 사용하여 자동화된 WebDAV 자격 증명 강제 기법을 사용했습니다. 악성코드 전달에는 수정된 Radmin Server 백도어를 포함한 맞춤형 로더 및 후속 익스플로잇 프레임워크가 포함되었습니다. CROSSROAD 다운로더는 환경을 검증하고, 엔드포인트를 정리하고, 보조 페이로드를 준비하고, 지속성을 확보했습니다.