Inside Agent Compute Engine: 에이전트 시대의 컴퓨팅 기반 구축
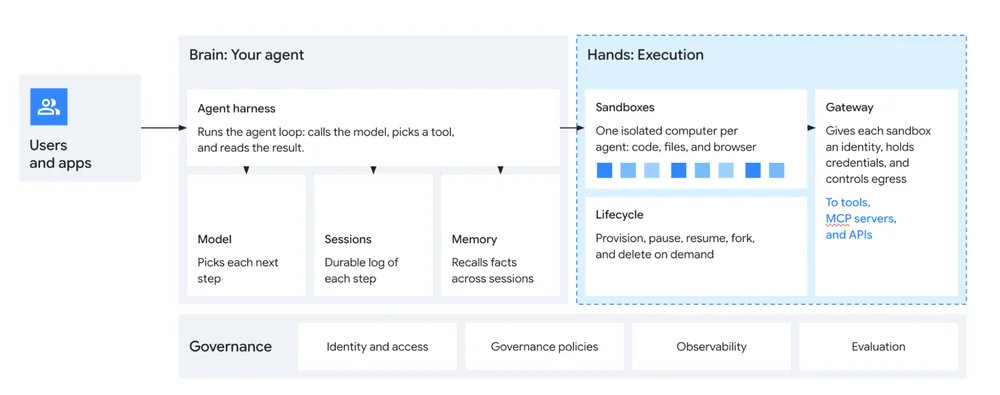
소프트웨어 산업은 주기적인 아키텍처 변화를 겪고 있으며, 웹 스케일 붐 이후 웨어하우스 스케일 컴퓨팅과 컨테이너가 등장했고, 딥러닝 수요로 인해 TPU가 개발되었습니다. 구글은 또한 하드웨어 기반 보안 보장을 위해 Titanium을 도입했습니다. 새로운 근본적인 변화는 에이전트형 AI의 부상으로, AI 에이전트가 단순히 질문에 답하는 것을 넘어 행동을 취합니다. 이러한 에이전트들은 점점 더 코드를 작성하고, 도구를 실행하며, 워크플로우를 조정하여 컴퓨팅 및 스토리지 리소스를 빠르게 소비하고 있습니다. 기존 컴퓨팅 기본 요소는 수백만 개의 에이전트를 비용 효율적으로 낮은 지연 시간으로 실행하기에 불충분합니다. 이는 새로운 폼 팩터의 필요성을 야기하며, AI 에이전트를 위한 하드웨어 격리 마이크로VM을 제공하는 구글 클라우드 서비스인 Agent Compute Engine의 개발로 이어집니다.Agent Compute Engine은 가상 머신의 격리와 컨테이너의 속도 및 밀도 간의 격차를 해소하는 것을 목표로 합니다. 기존 VM은 에이전트를 자주 일시 중지하고 재개하기에는 시작 및 중지 속도가 너무 느립니다. 컨테이너는 빠르지만 특정 에이전트 작업에 필요한 격리 및 커널 수준 제어가 부족합니다. 시스템은 리소스 낭비를 방지하고 작업 상태를 보존하기 위해 에이전트가 활성 상태인지 유휴 상태인지 이해하여 에이전트를 효율적으로 관리해야 합니다. Agent Compute Engine은 지속적이고 하드웨어 격리된 컴퓨팅을 위한 마이크로VM 추상화를 제공하는 통합 플랫폼으로 설계되었습니다.이 새로운 아키텍처는 대화형 에이전트 인터페이스, 자율 소프트웨어 엔지니어링, 대규모 평가 및 구글 서비스를 위한 경량 샌드박스를 포함한 다양한 워크로드를 지원합니다. 보안은 Titan 실리콘 및 Titanium IPU를 통한 하드웨어 기반 신뢰에 기반한 심층 방어 접근 방식으로 가장 중요합니다. 호스트 무결성은 상태 비저장, 불변 어플라이언스를 통해 유지되며, 에이전트 세션은 단일 테넌트 마이크로VM 내에서 격리됩니다. 제로 시크릿 아키텍처는 게스트 OS가 손상되더라도 보안을 보장하며 민감한 자격 증명이 샌드박스 내에 상주하는 것을 방지합니다.네트워킹은 제한되며, 모든 트래픽은 정책 기반 아웃바운드 브로커링을 시행하는 중개 프록시를 통해 흐릅니다. 전송 중인 데이터와 저장된 데이터 모두에 대해 엔드투엔드 암호화가 구현됩니다. 자동 패치, 런타임 탐지 및 지속적인 보안 조치가 마련되어 있으며, 에이전트 하네스와 샌드박스 간의 엄격한 분리가 이루어집니다. 시스템은 샌드박스가 공격자에 의해 제어된다는 가정 하에 작동하므로 자격 증명을 보유하지 않고 직접적인 네트워크 액세스가 없습니다. 거버넌스는 레지스트리를 통해 관리되는 일급 에이전트 ID와 볼트 및 에이전트용 브로커 역할을 하는 인증 관리자를 통해 처리됩니다.