LLMJacking의 부상: 위협 행위자들이 침해된 클라우드 및 모델 리소스를 수익화하는 방법
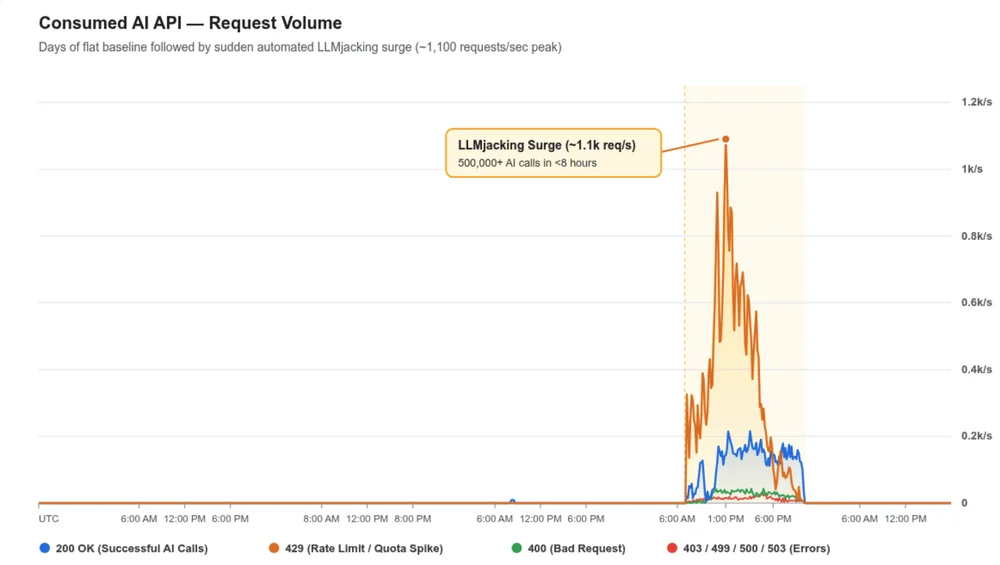
"Mandiant는 2026년에 대규모 언어 모델(LLM)에 대한 기업 접근 권한을 탈취하는 "LLMJacking"과 관련된 여러 사건에 대응했습니다. 전 세계 다양한 부문의 조직에 영향을 미친 이러한 침입으로 인해 일일 100,000달러를 초과하는 상당한 규모의 사기성 클라우드 요금이 발생했습니다. Google 위협 인텔리전스 그룹(GTIG)은 이러한 침해 배후에 다양한 재정적 동기를 가진 위협 클러스터를 식별했으며, 초기 접근 제공업체와 도난당한 접근 권한을 수익화하는 "LLM 믹서" 간의 분업을 언급했습니다. 공격 수명 주기는 공개적으로 노출된 LLM 엔드포인트 또는 IAM 자격 증명 및 GitHub PAT와 같은 도난당한 클라우드 ID 토큰을 통한 초기 접근을 포함합니다. 위협 행위자는 LLM API 키를 직접 대상으로 삼아 탐지를 피하기 위해 은밀하게 검증하기도 합니다. 이후 위협 행위자는 권한을 상승시키고 접근 권한을 강화하며 내부 정찰을 수행하여 민감한 자격 증명을 위해 클라우드 서비스 및 리포지토리를 열거합니다. 이들은 클라우드 ID 권한 및 VM 구성을 악용하여 무단 계정을 생성하고 지속성을 위해 SSH 키를 삽입합니다. 일부 행위자는 LLM 라우팅 소프트웨어의 취약점을 악용하여 관리자 제어 권한을 얻습니다. 궁극적인 목표는 토큰 프록시, 자동화된 모델 스트리밍 및 GPU 프로비저닝을 통한 LLM 수익 창출이며, 상당한 규모의 사기성 요금을 축적합니다. 위협 행위자는 자체 프록시 엔드포인트 및 에이전트 워크로드를 호스팅하고, 컨테이너화된 백도어를 배포하며 강력한 GPU를 프로비저닝합니다. 또한 LLM 믹서를 통해 접근 권한을 판매하여 손상된 API 할당량을 수익화하고, 오픈 소스 게이트웨이를 사용하여 도난당한 자격 증명을 풀링합니다. jet-night.com과 같은 주목할 만한 예시는 도난당한 API 키를 활용하여 시장 가격보다 낮은 요금을 제공하며, 상당한 비용을 피해 조직에 전가합니다."