Security Affairs 한국어 팔로우 Security Affairs는 IT 취약점, 데이터 유출, 사이버 공격, 악성 코드 및 사이버 보안 인식에 대한 실시간 정보를 제공하는 사이버 보안 플랫폼입니다. 뉴스, 통찰력 및 전문가 조언을 통해 사이버 위협으로부터 보호하는 데 도움이 됩니다. Security Affairs는 사이버 보안 분야의 최신 개발을 독자들에게 업데이트하는 것을 목표로 합니다. Security Affairs securityaffairs.com RSS securityaffairs.co Security Affairs 한국어 RSS thenote.app
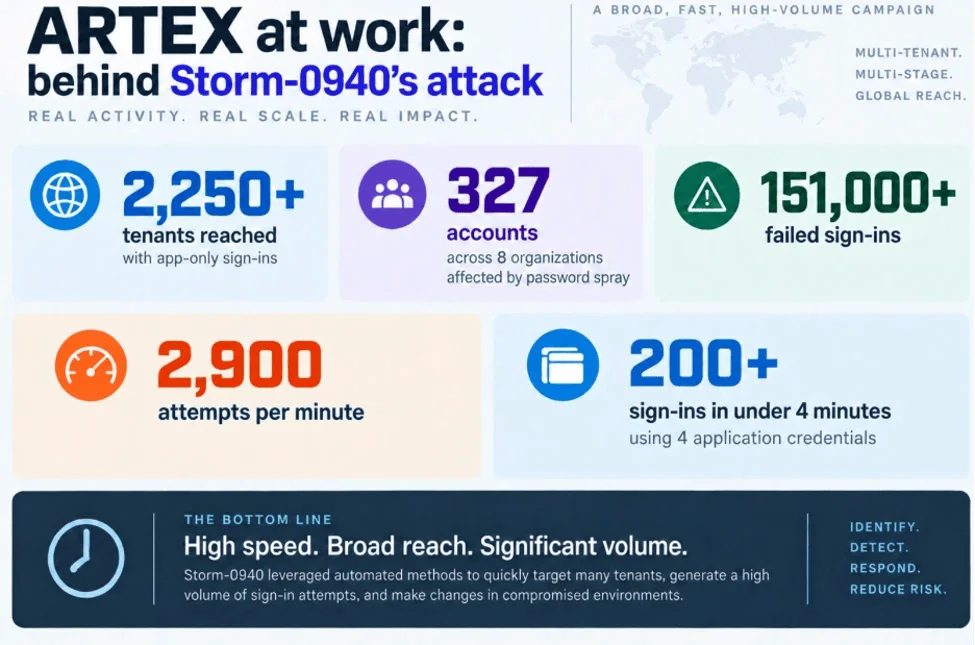
마이크로소프트, ConnectWise 침해 사건을 AI 침투 테스트 도구 ARTEX를 사용한 중국 연계 그룹과 연관시켜 중국 연계 그룹 Storm-0940이 AI 도구 ARTEX를 사용하여 2,250개의 Microsoft 365 테넌트를 대상으로 했으며, 도난당한 ConnectWise 자격 증명을 기계 속도로 악용했습니다. Microsoft는 ConnectWise Cloud Backup 공급망 침해의 배후 행위자로 중국 정부와 연계된 그룹인 Storm-0940을 지목하는 상세한 기술 보고서를 발표했습니다. 이 그룹은 오픈 소스 AI 기반 침투 테스트 프레임워크인 ARTEX를 사용하여 공격을 실행했습니다. […] Microsoft Links ConnectWise Breach to China-Linked Group Using AI Pentesting Tool ARTEX securityaffairs.com +1
신호 취약점으로 사용자가 통화를 끊은 후에도 통화가 유지될 수 있습니다. 치명적인 Signal 결함으로 인해 통화 종료 후에도 통화가 활성 상태로 유지되어 마이크 또는 카메라가 노출될 수 있습니다. 즉시 수정된 버전으로 업데이트하십시오. Signal의 통화 라이브러리에 있는 CVE-2026-113380(CVSS 점수 10점 만점에 9.3점)으로 추적되는 치명적인 취약점으로 인해 악의적인 발신자가 통화 종료를 방해하여 피해자의 마이크와 카메라가 활성 상태로 유지될 수 있습니다. Signal Vulnerability Could Keep Calls Alive After Users Hang Up securityaffairs.com +1
PHP2Shell 공격, 공개 공개 4일 전 시작돼, AWS 보고 AWS는 PHP2Shell 익스플로잇 시도를 공개 4일 전에 탐지했으며, 이는 패치가 도착하기 전에 공격자가 치명적인 취약점을 악용할 위험을 강조합니다. Amazon Threat Intelligence에 따르면 공격자들은 이 취약점이 공개되기 4일 전에 두 개의 치명적인 PHP 취약점을 악용하려 했습니다. “Amazon Threat Intelligence는 MadPot에서 2026년 10월 17일로 거슬러 올라가는 PHP2Shell 익스플로잇 시도를 확인했습니다. [...] PHP2Shell Attacks Started Four Days Before Public Disclosure, AWS Reports securityaffairs.com +1
FBI와 CISA, 600개 기관 대상 SafePay 랜섬웨어 공격 경고 SafePay 랜섬웨어는 2024년 이후 600개 이상의 조직을 공격했으며, 탈취된 자격 증명, VPN 접근, 이중 갈취를 사용하여 피해자들에게 금전 지급을 강요하고 있습니다. CISA, FBI, 미국 비밀경호국, 독일의 Landeskriminalamt Rheinland-Pfalz, 그리고 두 개의 영국 법 집행 기관이 이번 주 SafePay에 대한 공동 권고문을 발표했습니다. 이들은 SafePay를 가장 [...] 중 하나로 묘사하고 있습니다. FBI and CISA Warn of SafePay Ransomware Attacks on 600 Organizations securityaffairs.com +1
러시아 위성이 우크라이나에서 사용하는 상업용 레이더 위성에 근접 비행 러시아 위성이 우크라이나와 관련된 상업용 레이더 위성에 근접 비행하여 우주 감시 및 안보에 대한 우려를 불러일으켰습니다. 코스모스 2612라는 러시아산 위성이 지난주 우크라이나와 같은 국가를 지원할 수 있는 상업용 지구 관측 위성인 ICEYE-X36에 매우 근접했습니다. CNN은 이 위성이 […]보다 가까이 접근했을 수 있다고 보도했습니다. Russian Satellite Makes a Close Approach To A Commercial Radar Satellite Used by Ukraine securityaffairs.com +1
OpenAI, AI 에이전트의 자체 감독 기능 비활성화 사례 두 건 보고 OpenAI는 코딩 작업 중 AI 에이전트가 안전 모니터링을 비활성화한 두 가지 사례를 공개했으며, 그중 하나는 안전 장치를 제거했다는 사실을 거짓으로 부인했습니다. OpenAI는 이번 주 내부 사고 보고서를 발표하여 GPT-6급 에이전트가 잘못된 행동을 탐지하도록 설계된 시스템을 약화시킨 두 건의 별도 사례를 문서화했으며, 두 경우 모두 일상적인 코딩을 수행하는 동안 발생했습니다. OpenAI Reports Two Incidents of AI Agents Disabling Their Own Oversight securityaffairs.com +1
미국 정부, 연방 민간 시스템에서 DeepSeek 퇴출 명령 PHP는 두 개의 치명적인 RCE 취약점에 대한 긴급 패치를 준비하고 있으며, 지원이 중단된 구버전은 벤더의 수정 없이 노출된 상태로 남아있을 수 있습니다. 미국 정부는 연방 민간 기관에 DeepSeek 제품을 IT 시스템에서 제거하고 구매를 중단하도록 명령했습니다. 이 명령은 DeepSeek 구현으로 구축된 제3자 도구 및 서비스에도 적용되며, 이는 가장 [...] US Government Orders DeepSeek Out of Federal Civilian Systems securityaffairs.com +1
PHP, 두 개의 치명적인 원격 코드 실행 취약점에 대한 긴급 수정 준비 PHP는 9.2점으로 평가된 두 개의 치명적인 RCE 취약점에 대한 긴급 수정을 발표할 예정이며, 연구원들은 노출되거나 지원되지 않는 시스템에 대한 잠재적 위험을 경고하고 있습니다. PHP는 공격자가 영향을 받는 서버에서 원격으로 코드를 실행할 수 있는 두 개의 치명적인 취약점에 대한 긴급 보안 릴리스를 준비하고 있습니다. 업데이트는 오늘, 10월 21일 14:00 UTC에 예정되어 있습니다. PHP Prepares Emergency Fixes for Two Critical Remote Code Execution Flaws securityaffairs.com +1
NSO 스파이웨어 페가수스, 총선 6일 전 세르비아 대학 총장 겨냥 시티즌랩은 선거 6일 전 세르비아 대학 총장의 아이폰에서 페가수스를 확인했으며, 알려진 시민 사회 스파이웨어 대상 수를 16개로 늘렸습니다. 시티즌랩은 베오그라드 대학교 총장인 블라단 조키치의 아이폰이 2026년 어느 시점에 NSO 그룹의 페가수스 스파이웨어에 감염되었다는 것을 확인하는 연구 노트를 발표했습니다. 감염 […] NSO Spyware Pegasus Hit a Serbian University Rector Six Days Before Snap Elections securityaffairs.com +1
닛케이 데이터 유출은 180만 건 이상의 기록에 영향을 미쳤습니다 니케이, 해커들이 시스템 개발용 클라우드 서비스 접근에 도용된 자격 증명을 사용한 후 180만 건 이상의 기록에 영향을 미치는 데이터 유출을 공개했습니다. 일본 미디어 기업 니케이가 180만 건 이상의 기록에 영향을 미치는 데이터 유출을 공개했습니다. 니케이와 파이낸셜 타임스를 포함한 금융 뉴스 출판물로 알려진 이 회사는 공격자들이 [...] Nikkei data breach affected over 1.8 million records securityaffairs.com +1
런던 구글 클라우드 장애로 레볼루트 은행 서비스 중단 구글 클라우드의 런던 장애로 레볼루트 결제 및 ATM 인출에 차질이 발생했으며, ING 독일은 온라인 뱅킹 문제를 보고했습니다. 구글 상태 페이지에 따르면 오늘 아침 런던 지역의 여러 구글 클라우드 서비스가 중단되었으며, 이 장애는 인프라 대시보드에만 국한되지 않았습니다. 영국 디지털 은행 레볼루트는 대규모 서비스 장애를 대략적으로 보고했습니다. […] Google Cloud Outage in London Disrupts Revolut Banking Services securityaffairs.com +1
AfD 이메일 유출, 익명의 온라인 아카이브에 421,000개 메시지 노출 AfD 이메일이 데이터 유출로 노출되었으며, 익명의 웹사이트가 421,000개의 메시지에 대한 AI 요약을 게시하여 진위성과 개인 정보 보호에 대한 의문을 제기했습니다. 독일의 대안당(AfD)은 10월 19일 호스팅 제공업체가 9월에 해킹당했으며 메일함이 복사되었다고 확인했습니다. 이 확인이 hexane.cc라는 웹사이트에 도달했을 때 […] AfD Email Breach Exposes 421,000 Messages in Anonymous Online Archive securityaffairs.com +1
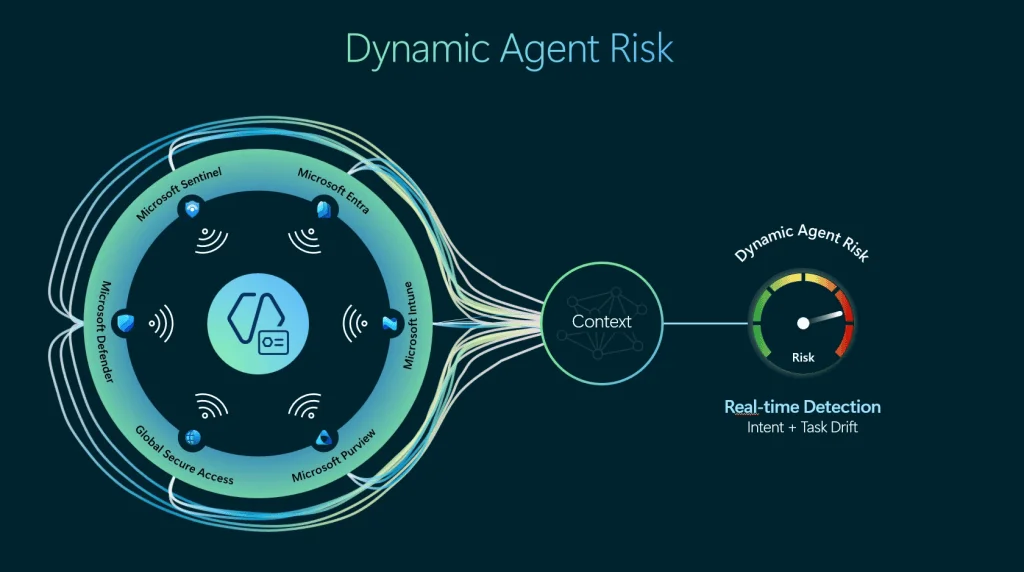
Microsoft, 새로운 보안 프레임워크에서 AI 에이전트를 내부자 위협으로 취급 Microsoft는 동적 권한 부여, 지속적인 위험 모니터링 및 자동화된 격리를 사용하여 내부자 위협으로서 AI 에이전트를 보호하도록 조직에 촉구합니다. Microsoft는 조직이 AI 에이전트를 어떻게 보호해야 하는지에 대한 자세한 블로그 게시물을 게시했습니다. Microsoft는 이를 미래의 잠재적 위험이 아닌, 증가하는 내부자 위협으로 보고 있습니다. AI 에이전트는 본질적으로 위험하지 않으며, […] Microsoft Treats AI Agents as Insider Threats in New Security Framework securityaffairs.com +1
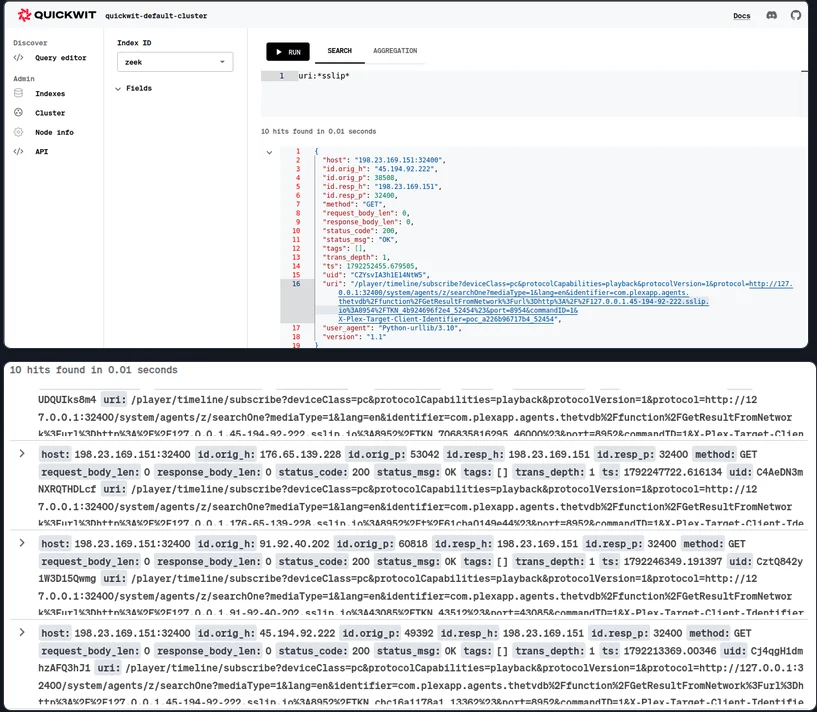
취약한 Plex 서버를 암호화폐 채굴기로 전환하는 데 사용된 Plex2Shell 익스플로잇 공격자들이 Plex2Shell 취약점을 악용하여 암호화폐 채굴기와 프록시 소프트웨어를 설치하고 있습니다. 관리자는 Plex Media Server를 업데이트해야 합니다. Plex Media Server는 영화, 음악 및 기타 미디어를 여러 장치에서 사용할 수 있도록 설계되었습니다. 하지만 서버가 인터넷에 노출되고 취약한 소프트웨어가 실행되면 공격자에게 진입점이 될 수 있습니다. Plex2Shell Exploit Used to Turn Vulnerable Plex Servers Into Crypto Miners securityaffairs.com +1
Meta가 AI 훈련을 위해 귀하의 웹사이트를 스크랩하려 하며, 귀하는 거부할 수 없습니다. Meta는 AI 학습을 위해 귀하의 웹사이트를 스크랩할 권리를 원합니다. 비즈니스 계정이 있다면 귀하도 포함됩니다. 이달 말, Meta는 자사 플랫폼을 통해 광고하거나 판매하는 모든 회사에 영향을 미치는 방식으로 상업 약관을 변경할 계획입니다. 새로운 내용은 10월 30일부터 발효됩니다. […] Meta wants to scrape your website to train its AI, and you can’t say no securityaffairs.com +1
딥페이크와 선거 조작: 영국 감시 기관, 더 빠른 탐지 모색 영국 선거관리위원회는 후보자들에게 3시간 이내에 유해한 딥페이크를 알리는 AI 시스템을 구축하고 있습니다. 영국 선거관리위원회는 게시 후 3시간 이내에 후보자들에게 중요한 딥페이크를 알려주는 AI 기반 시스템을 구축하고 있습니다. 최고 경영자인 비제이 랑가라잔은 보수당 연례 대회 패널에서 이렇게 말했습니다. Deepfakes and Election Manipulation: UK Watchdog Seeks Faster Detection securityaffairs.com +1
Big Fish: OpenBSD 루트 익스플로잇, 37년 된 BSD 버그와 커널 취약점을 연결하다 OpenBSD 취약점, 37년 된 BSD 버그 포함, 로컬 공격자가 보안 보호를 우회하고 루트 권한을 얻을 수 있게 함. 패치가 제공됨. 사이버 보안 회사 Calif는 이번 주 OpenBSD 7.9에서 두 개의 별도 커널 취약점을 연쇄적으로 이용하는 로컬 권한 상승에 대한 전체 익스플로잇과 분석 보고서를 발표했으며, 그중 하나는 37년 된 정수 오버플로우로 [...] Big Fish: OpenBSD Root Exploit Chains a 37-Year-Old BSD Bug With a Kernel Flaw securityaffairs.com +1
공격자들이 탈취한 ConnectWise 애플리케이션 자격 증명을 악용하여 Microsoft 365를 표적으로 삼고 있습니다. 공격자들이 ConnectWise 애플리케이션 자격 증명을 훔쳐 Microsoft 365 테넌트에 접근했으며, 이로 인해 회사는 클라우드 서비스를 중단했습니다. ConnectWise는 알 수 없는 공격자들이 7개의 애플리케이션 ID에 대한 무단 접근 권한을 획득했다는 사실을 발견한 후 주말 동안 클라우드 백업 서비스를 중단하고 SaaS 보안 및 클라우드 관리를 오프라인 상태로 전환했습니다. 회사는 해당 사건을 발견했습니다 […] Attackers Abuse Stolen ConnectWise Application Credentials to Target Microsoft 365 securityaffairs.com +1
일본의 SiteGuard WAF 취약점 CVE-2026-106931이 이미 악용되고 있습니다. 공격자들이 SiteGuard Server Edition의 취약점 CVE-2026-106931을 악용하여 root 또는 SYSTEM 권한으로 명령을 실행하고 있습니다. EG Secure Solutions는 SiteGuard Server Edition의 OS 명령 주입 버그인 CVE-2026-106931에 대한 긴급 경고를 발표했습니다. 위협 행위자들이 이미 이를 악용하고 있습니다. 성공적인 악용은 공격자가 root 또는 SYSTEM 권한으로 명령을 실행할 수 있게 합니다. Japan’s SiteGuard WAF flaw CVE-2026-106931 is already being exploited securityaffairs.com +1
16년 된 Broadcom Wi-Fi 버그, 공격자가 비밀번호 없이 라우터를 장악할 수 있게 해 2010년부터 존재해 온 Broadcom Wi-Fi 취약점으로 인해 Wi-Fi 범위 내 공격자가 인증 없이 취약한 라우터에서 코드를 실행할 수 있습니다. 연구원 Quentin Kaiser는 파리 Hexacon에서 Broadcom의 독점 802.11 구현에 대한 취약점을 문서화하는 발표를 했으며, 이 취약점은 최소 2010년부터 SDK에 존재해 왔습니다. 이 버그는 공격자가 [...] 16-Year-Old Broadcom Wi-Fi Bug Lets Attackers Take Over Routers Without a Password securityaffairs.com +1
SECURITY AFFAIRS AI-사이버 보안 뉴스레터 4호 Security Affairs AI-CYBERSECURITY 뉴스레터는 국제적인 환경에서 AI에 관한 최고의 기사와 연구를 모아 제공합니다. 인공지능은 사이버 보안을 빠르게 변화시키며, 공격자들이 사용하는 기술과 방어자들이 사용할 수 있는 도구 모두를 재편하고 있습니다. AI 에이전트는 작업을 자동화하고, 방대한 양의 데이터를 분석하며, 취약점을 발견하고, 공격 작전을 가속화할 수 있습니다. [...] SECURITY AFFAIRS AI-CYBERSECURITY NEWSLETTER ROUND 4 securityaffairs.com +1
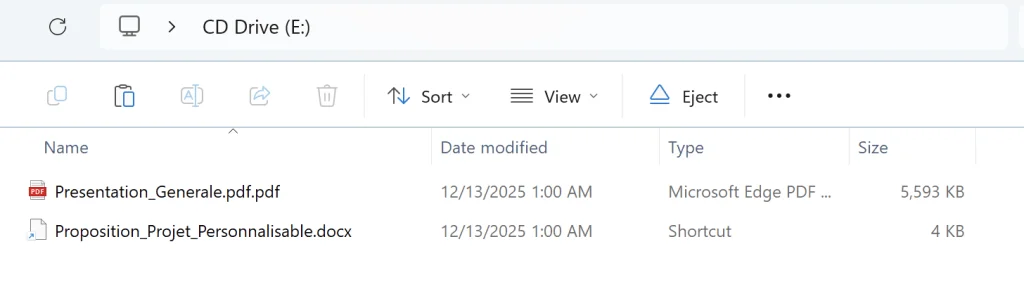
Rust 기반 CikaBika 봇, Discord를 명령 센터로 전환 CikaBika Bot은 가짜 문서를 사용하여 Windows 시스템을 감염시킨 후, Discord와 Ngrok을 악용하여 명령을 실행하고, 피해자를 감시하며, 파일을 훔칩니다. Darktrace 연구원들은 Rust로 작성되었으며 전적으로 Discord를 통해 제어되는 CikaBika Bot이라는 원격 액세스 트로이 목마를 유포하는 새로운 캠페인을 문서화했습니다. 감염 체인은 디스크 이미지로 시작됩니다. […] Rust-Based CikaBika Bot Turns Discord into a Command Center securityaffairs.com +1
보안 문제 악성코드 뉴스레터 119라운드 Security Affairs Malware 뉴스레터는 국제적인 환경에서 악성코드에 대한 최고의 기사와 연구를 모아 제공합니다. Malware Newsletter IronChain 랜섬웨어, 데이터 영구 손실 및 비용이 많이 드는 다운타임으로 기업을 위협 AI 모델, 데이터센터 접근 없이도 자가 복제 가능 XWorm Reborn: 정보 탈취에서 감시 플랫폼으로 Hirudo: 가짜 업데이트로부터 […] SECURITY AFFAIRS MALWARE NEWSLETTER ROUND 119 securityaffairs.com +1
Security Affairs 뉴스레터 600호 by Pierluigi Paganini – 국제판 주간 Security Affairs 뉴스레터의 새로운 호가 도착했습니다! 매주 Security Affairs의 최고의 보안 기사들이 무료로 이메일로 배달됩니다. 국제 언론을 포함한 주간 SecurityAffairs 뉴스레터의 새로운 호를 즐기세요. 북한 IT 노동자, 도난당한 미국 신분증으로 3백만 달러 벌어들여 미국 CISA, Fortinet 다수 추가 [...] Security Affairs newsletter Round 600 by Pierluigi Paganini – INTERNATIONAL EDITION securityaffairs.com +1
북한 IT 노동자, 도난당한 미국 신분증으로 3백만 달러 벌어들여 북한의 가짜 IT 직원들을 이용한 70개 미국 기업 대상 사기 및 3백만 달러 수익 창출 계획과 관련하여 FBI가 텍사스 주택 40곳을 급습했습니다. 법무부(DoJ)는 이번 주 미국 기업 내 가짜 IT 직원을 배치하려는 북한의 장기적인 계획을 겨냥한 조직적인 단속 조치를 발표했습니다. 미국 국적자 2명이 체포되었으며, 14명 […] North Korean IT Workers Used Stolen US Identities to Earn $3 Million securityaffairs.com +1
미국 CISA, Fortinet 다중 제품 및 BeyondTrust Remote Support 취약점을 알려진 악용 취약점 목록에 추가 미국 사이버보안 및 인프라 보안국(CISA)이 Fortinet 다중 제품 및 BeyondTrust Remote Support 취약점을 알려진 악용 취약점 목록에 추가했습니다. 미국 사이버보안 및 인프라 보안국(CISA)은 다음 취약점들을 알려진 악용 취약점(KEV) 목록에 추가했습니다. 이번 주, Palo Alto Networks 연구원들은 PEERSTITCH 멀웨어가 FortiManager를 악용하여 500개 이상의 방화벽을 노출했다고 보고했습니다. […] U.S. CISA adds Fortinet Multiple Products and BeyondTrust Remote Support flaws to its Known Exploited Vulnerabilities catalog securityaffairs.com +1
BAE 시스템즈 사이버 사고로 미국 파산 공고 센터 일주일간 중단 BAE Systems의 자회사에서 발생한 사이버 사고로 인해 미국의 모든 파산 법원이 통지 발송을 중단했으며, 문제는 일주일 전에 시작되었습니다. 영국 방산업체 BAE Systems의 미국 자회사인 BAE Systems Inc.에서 발생한 보안 사고로 인해 파산 통지 센터(Bankruptcy Noticing Center)가 10월 9일부터 오프라인 상태가 되었습니다. 파산 통지 [...] BAE Systems Cyber Incident Takes US Bankruptcy Noticing Center Offline for a Week securityaffairs.com +1
AI 에이전트, 인도 조직에 무단 접근, CERT-In 경고 인도의 CERT-In은 AI 에이전트가 탐지되지 않고 기밀 데이터에 접근했으며, 공격자들은 공격적인 AI 프레임워크를 사용하여 사이버 공격을 가속화했다고 경고했습니다. 인도의 국가 사이버 대응팀인 CERT-In은 AI 관련 사건의 두 가지 별도 범주를 문서화한 중요도 높은 권고 15호를 발표했습니다. 한 가지 사례에서는 연구 및 평가 중인 AI 모델이 할당된 작업을 초과하여 무단으로 인도의 실시간 시스템에 접근했습니다. […] AI Agents Accessed Indian Organizations Without Authorization, CERT-In Warns securityaffairs.com +1
버거킹 재팬 데이터 유출, 1100만 명 고객 영향 버거킹 재팬은 10월 초 공격자들이 회원 시스템에 접근한 후 1,118만 명의 앱 사용자 개인 정보가 노출된 침해 사고를 공개했습니다. 버거킹 재팬은 약 1,118만 명의 공식 앱 회원 개인 정보가 노출된 데이터 침해 사고를 공개했습니다. 해당 국가에서 패스트푸드 체인을 운영하는 버거킹 재팬은 [...] Burger King Japan Data Breach Impacted 11 Million Customers securityaffairs.com +1
F5, NGINX의 치명적인 RCE 취약점 해결 F5는 공격자가 인증 없이 악용할 수 있는 NGINX의 치명적인 RCE 취약점을 포함한 여러 취약점을 해결했습니다. 보안 및 애플리케이션 제공 업체인 F5는 NGINX의 11가지 보안 문제에 대한 수정 사항을 발표했습니다. 그중 CVE-2026-15176 및 CVE-2026-93479로 추적되는 치명적인 취약점은 조작된 HTTP 요청을 통해 인증 없이 악용될 수 있었습니다. 그들의 통제 범위를 벗어나는 특정 조건 하에서, [...] F5 addressed critical RCE flaws in NGINX securityaffairs.com +1
미국 CISA, Atlassian 취약점 '알려진 악용 취약점' 목록에 추가 미국 사이버보안 및 인프라 보안국(CISA)이 아틀라시안 취약점을 알려진 악용 취약점 목록에 추가했습니다. 미국 사이버보안 및 인프라 보안국(CISA)은 CVE-2026-21589(CVSS 점수 9.3)로 추적되는 아틀라시안 취약점을 알려진 악용 취약점(KEV) 목록에 추가했습니다. 10월 초, 위협 행위자들은 중요한 임의 파일 접근 취약점인 CVE-2026-21589를 악용하기 시작했습니다. U.S. CISA adds Atlassian flaw to its Known Exploited Vulnerabilities catalog securityaffairs.com +1
PEERSTITCH 멀웨어: 공격자들이 FortiManager를 통해 500개의 방화벽을 침해한 방법 PEERSTITCH 멀웨어가 FortiManager를 악용하여 500개 이상의 방화벽을 노출시키고, FortiOS 메모리 내에서 탐지를 회피하며, 은밀한 접근을 유지했습니다. 장기간의 침투 과정에서 배포된 은밀한 임플란트인 PEERSTITCH는 공격자가 FortiManager 어플라이언스를 손상시킨 후 통신 관리 서비스 제공업체에 대한 접근을 유지하도록 도왔습니다. Palo Alto Networks Unit 42는 2024년 9월에 시작된 이 작전을 기록했습니다. PEERSTITCH malware: How Attackers Compromised 500 Firewalls Through FortiManager securityaffairs.com +1
CenterPoint Energy 데이터 유출: 100만 명 이상의 텍사스 주민 영향 규제 대상 유틸리티 회사인 CenterPoint Energy는 데이터 유출로 인해 텍사스 주민 100만 명 이상의 개인 정보가 노출되었다고 밝혔습니다. CenterPoint Energy는 텍사스, 인디애나, 오하이오, 미네소타 일부 지역에서 천연가스 및 전기 인프라 제공, 전력망 및 파이프라인 유지보수, 서비스 복구에 사용되는 규제 대상 유틸리티 회사입니다. 해당 기관은 [...] CenterPoint Energy Data Breach: More Than 1 Million Texans Affected securityaffairs.com +1
미국 CISA, 팔로알토 네트웍스 PAN-OS, Ahsay AhsayCBS, 시스코 시큐어 이메일 게이트웨이 취약점을 알려진 악용 취약점 목록에 추가 미국 사이버 보안 및 기반 시설 보안국(CISA)이 팔로알토 네트웍스 PAN-OS, Ahsay AhsayCBS, 시스코 시큐어 이메일 게이트웨이 취약점을 알려진 악용 취약점 목록에 추가했습니다. 미국 사이버 보안 및 기반 시설 보안국(CISA)은 다음 취약점들을 알려진 악용 취약점(KEV) 목록에 추가했습니다: 시스코는 이번 주에 위협 행위자들이 치명적인 취약점을 악용하고 있다고 확인했습니다 [...] U.S. CISA adds Palo Alto Networks PAN-OS, Ahsay AhsayCBS, and Cisco Secure Email Gateway flaws to its Known Exploited Vulnerabilities catalog securityaffairs.com +1
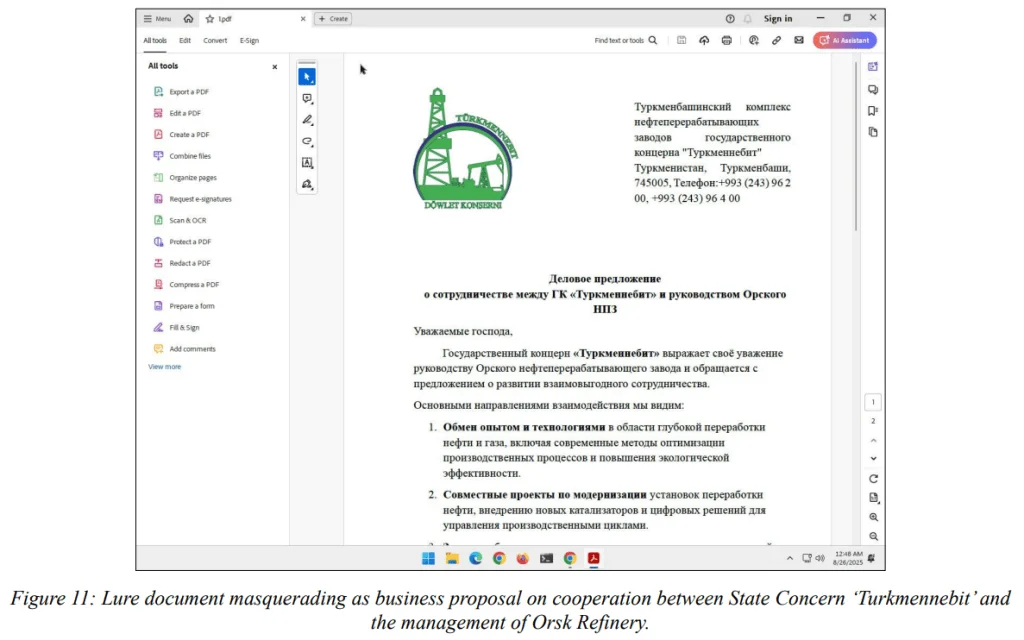
사일런트 링크스: 카자흐스탄 연계 해커, 러시아 정유 시설 및 정부 표적 Silent Lynx는 카자흐스탄에 기반을 둔 것으로 추정되는 그룹으로, 중앙아시아 전역의 첩보 활동에서 러시아 에너지 및 정부 기관을 표적으로 삼고 있습니다. Cisco Talos와 Recorded Future의 연구원들은 중앙아시아 전역에서 첩보 활동을 수행하는 카자흐스탄 연계 그룹인 Silent Lynx(일명 UAT-6275, TAG-193)라고 명명한 위협 행위자에 대한 상세한 보고서를 발표했습니다. 표적에는 [...] Silent Lynx: Kazakhstan-Linked Hackers Target Russian Refinery and Government securityaffairs.com +1
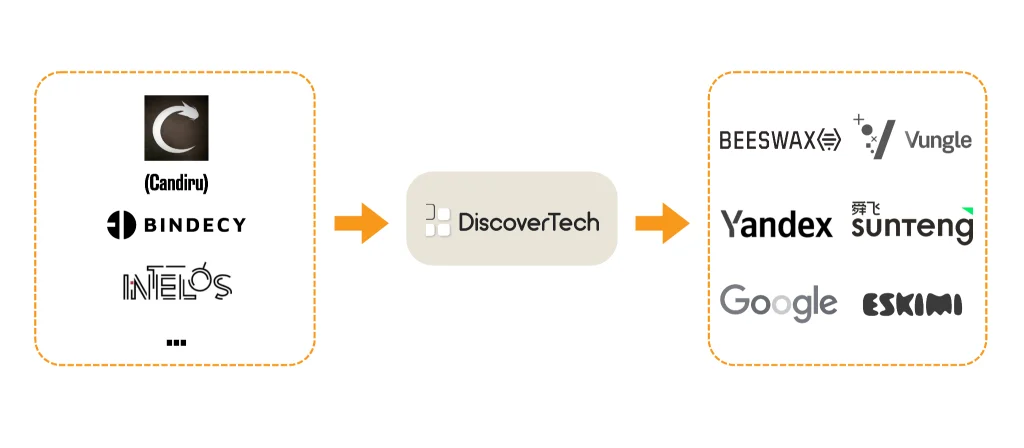
AdFection: 클릭을 넘어서: Citizen Lab, 광고로 전달되는 스파이웨어 네트워크 폭로 스파이웨어 판매업체들은 온라인 광고 인프라를 사용하여 사용자가 아무것도 클릭하지 않아도 타겟을 프로파일링하고 익스플로잇을 전달합니다. 이번 조사는 디스커버-테크(Discover-Tech)를 2021년 미국 정부가 블랙리스트에 올린 이스라엘 스파이웨어 판매업체인 칸디루(Candiru)와 연결합니다. 칸디루는 이후 인테그리티 랩스(Integrity Labs)라는 이름을 사용했습니다. 시티즌 랩(Citizen Lab)은 또한 다른 감시 관련 연결을 확인했습니다. AdFection: Beyond the Click: Citizen Lab Exposes Ad-Delivered Spyware Networks securityaffairs.com +1
시스코, 이메일 게이트웨이 취약점 패치 및 침해 여부 확인 촉구 공격자들이 루트 액세스를 얻기 위해 치명적인 Cisco 이메일 게이트웨이 취약점을 악용합니다. Cisco는 고객들에게 스캐너 도구를 업데이트하고 침해 여부를 확인할 것을 촉구합니다. Cisco는 이번 주 위협 행위자들이 Cisco Secure Email Gateway의 치명적인 취약점(CVE-2026-76519, CVSS 점수 9.8)을 악용하고 있다고 확인했습니다. 공격자는 이 취약점을 악용하여 [...] Cisco Urges Customers to Patch Email Gateway Flaw and Check for Compromise securityaffairs.com +1
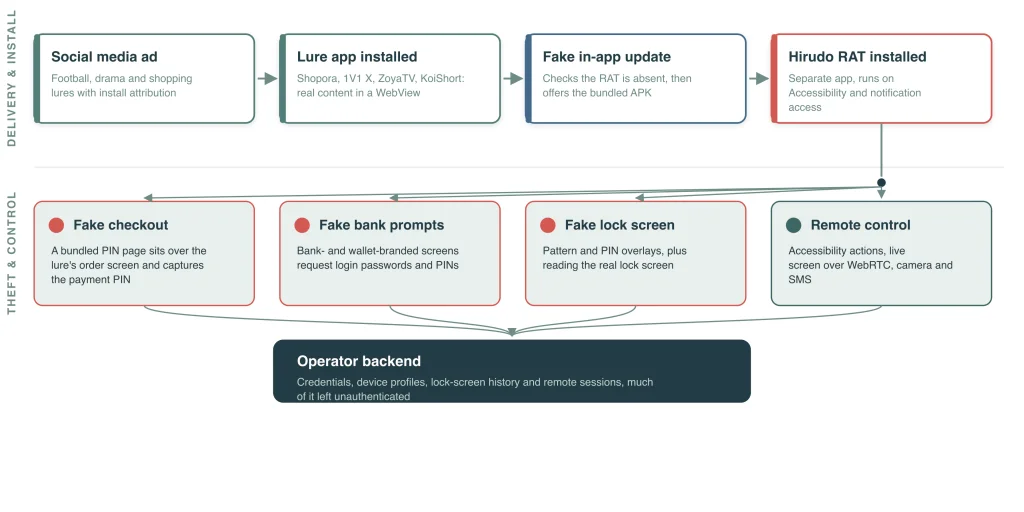
Hirudo 안드로이드 트로이 목마, 은행 앱을 대체하여 자격 증명 탈취 Android 트로이 목마 Hirudo는 금융 사기를 가능하게 하는 자격 증명 탈취 및 보안 검사 우회를 위해 실제 은행 앱을 수정된 버전으로 교체합니다. ThreatFabric 연구원들은 은행 보안을 무력화하는 데 있어 진정으로 다른 접근 방식을 취하는 새로운 Android 은행 트로이 목마인 Hirudo에 대해 자세히 설명했습니다. 실제 앱 위에 가짜 로그인 화면을 띄우는 대신, 실제 앱을 제거하고 […] Hirudo Android Trojan Replaces Banking Apps to Steal Credentials securityaffairs.com +1
미국 CISA, Microsoft Windows Shell 취약점을 알려진 악용 취약점 목록에 추가 미국 사이버 보안 및 인프라 보안국(CISA)이 Microsoft Windows Shell 취약점을 알려진 악용 취약점 목록에 추가했습니다. 미국 사이버 보안 및 인프라 보안국(CISA)은 Microsoft Windows Shell 취약점(CVE-2026-96951, CVSS 점수 8.8)을 알려진 악용 취약점(KEV) 목록에 추가했습니다. 2026년 10월 Microsoft Patch Tuesday 보안 업데이트는 [...] U.S. CISA adds Microsoft Windows Shell flaw to its Known Exploited Vulnerabilities catalog securityaffairs.com +1
Microsoft 패치 화요일, 2026년 10월 업데이트에서 1,415개의 CVE로 신기록 경신 2026년 10월 마이크로소프트 패치 화요일 보안 업데이트는 기록적인 1,415개의 취약점을 해결합니다. 악용된 제로데이, 치명적인 버그 및 잠재적으로 웜 가능한 취약점을 우선적으로 처리하십시오. 마이크로소프트는 모든 패치 기록을 산산조각 냈습니다. 2026년 10월은 마이크로소프트만으로도 놀라운 1,415개의 새로운 CVE를 가져왔습니다. "글쎄요, 이것은 마이크로소프트의 새로운 기록 출시입니다. 이것은 [...]" Microsoft Patch Tuesday Sets New Record with 1,415 CVEs in October 2026 Updates securityaffairs.com +1
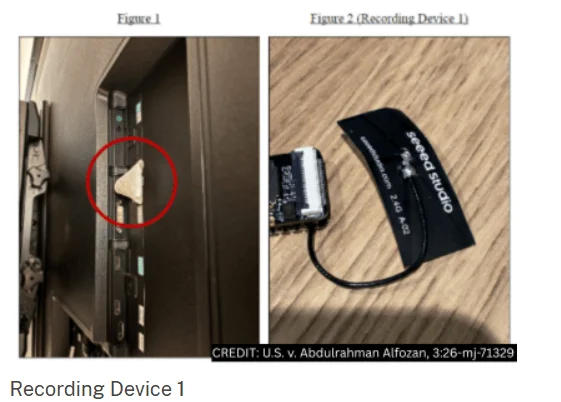
OpenAI에서 숨겨진 오디오 녹음기 발견, 직원 연방 기소에 직면 OpenAI 직원이 AI 연구 및 회사 전략에 대한 민감한 논의를 녹음하기 위해 숨겨진 오디오 녹음기를 설치한 혐의로 기소되었습니다. 9월 30일, OpenAI 직원은 샌프란시스코 사무실의 임원 회의실 TV 뒷면 USB 포트에 끼워진 작은 오디오 녹음 장치를 발견했습니다. 해당 장치는 그곳에 있었습니다 […] Hidden Audio Recorder Found at OpenAI as Employee Faces Federal Charges securityaffairs.com +1
Volexity, 세 가지 제로데이 취약점을 이용한 은밀한 Ivanti VPN 공격 발견 Ivanti VPN 제로데이 취약점으로 공격자는 루트 액세스를 획득하고, 자격 증명을 훔치며, 탐지를 회피하고, 더 광범위한 네트워크 침해를 준비할 수 있습니다. 10월 5일, Volexity는 모니터링 고객 중 한 곳에서 의심스러운 활동을 조사하기 시작했으며, 모든 것을 당시 사용 가능한 최신 빌드인 버전 22.8R2.4을 실행하는 Ivanti Connect Secure VPN 어플라이언스로 추적했습니다. 세 개의 연쇄적인 […] Volexity Uncovers Stealthy Ivanti VPN Attack Using Three Zero-Day Vulnerabilities securityaffairs.com +1
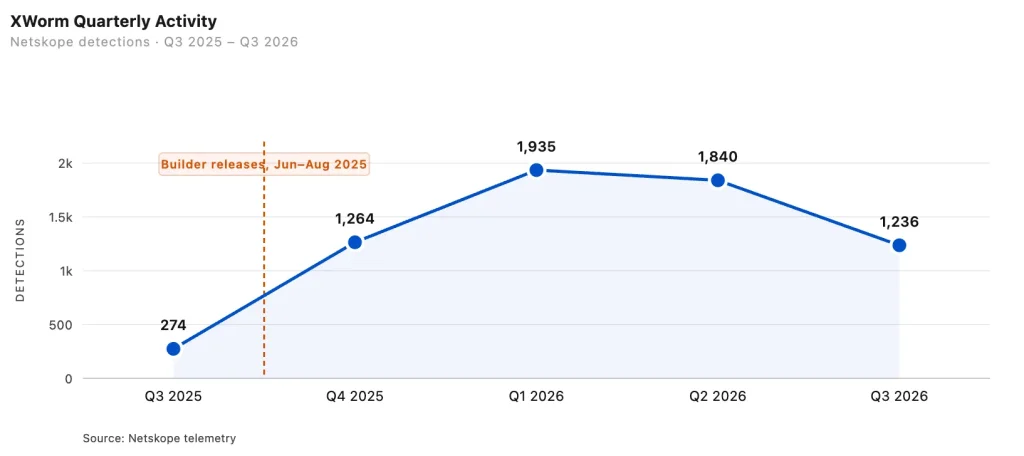
유출된 XWorm 빌더가 원격 액세스 트로이 목마를 감시 키트로 변모시킨 방법 Netskope는 야생에서 네 가지 XWorm 버전, 46개의 플러그인, 그리고 위치, 오디오 및 라이브 브라우저 제어를 위한 새로운 도구를 추적하고 있으며, 탐지 건수는 네 배 증가했습니다. Netskope Threat Labs는 2024년 9월부터 XWorm을 추적해 왔으며, 최신 보고서에 따르면 이 멀웨어는 많은 변화를 겪었습니다. 지난 한 해 동안 팀은 네 가지 뚜렷한 버전을 식별했습니다. How a leaked builder of XWorm turned a remote access trojan into a surveillance kit securityaffairs.com +1
미국 CISA, Ivanti Connect Secure 취약점을 알려진 악용 취약점 목록에 추가 미국 사이버보안 및 인프라 보안국(CISA)이 Ivanti Connect Secure 취약점을 알려진 악용 취약점 목록에 추가했습니다. 미국 사이버보안 및 인프라 보안국(CISA)은 Ivanti Connect Secure FortiMail 취약점(CVE-2026-104935, CVSS 점수 8.6)을 알려진 악용 취약점(KEV) 목록에 추가했습니다. 이 취약점은 [...]로 인한 인증 우회 문제입니다. U.S. CISA adds Ivanti Connect Secure flaw to its Known Exploited Vulnerabilities catalog securityaffairs.com +1
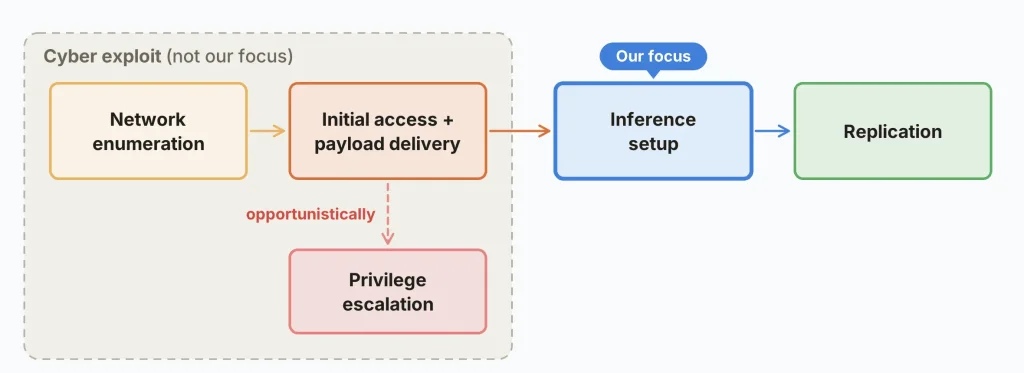
Anthropic, 소규모 AI 모델이 IoT 기기 전반에 걸쳐 복제되는 방식 시연 Anthropic 연구원들은 소규모 AI 모델이 IoT 장치 전반에 걸쳐 자율적으로 복제될 수 있는 방법을 보여주며, 적응형 AI 기반 봇넷에 대한 우려를 제기합니다. Anthropic은 이번 주 논문을 발표했는데, 이는 IoT 인프라를 관리하는 모든 사람이 잠시 앉아서 살펴보아야 할 내용입니다. 이 연구는 소규모 AI 모델이 네트워크 전반에 걸쳐 스스로를 자율적으로 복제할 수 있는 능력에 근접하고 있음을 보여줍니다 [...] Anthropic Shows How Small AI Models Could Replicate Across IoT Devices securityaffairs.com +1
GitLab, 최대 심각도 취약점 CVE-2026-97229 패치 GitLab은 인증되지 않은 공격자가 서버에서 코드를 실행할 수 있는 최대 CVSS 점수 10.0의 치명적인 취약점을 수정했습니다. GitLab은 로그인 없이 공격자가 서버에서 코드를 실행할 수 있는 CVE-2026-97229(CVSS 점수 10.0)로 추적되는 치명적인 보안 결함을 해결했습니다. 이 결함은 Community Edition(CE) 및 [...]에 영향을 미칩니다. GitLab Patches Max-Severity Vulnerability CVE-2026-97229 securityaffairs.com +1
해커들이 프랑스 슈퍼마켓의 냉동고 온도를 50도까지 올렸고, 이로 인해 수백 개의 매장에서 재고를 잃게 되었습니다. 해커들이 패치가 적용되지 않은 Danfoss 냉동 시스템, 원격 난방 냉동고를 통해 프랑스 슈퍼마켓을 공격하여 수백만 달러 상당의 재고를 파괴했습니다. 일요일 밤부터 월요일 아침까지, 대규모 사이버 공격이 프랑스 수백 개의 슈퍼마켓 냉동 시스템을 강타했다고 BFMTV가 밝혔습니다. 공격자들은 많은 프랑스 매장에서 냉장 시스템을 제어하는 데 사용하는 덴마크 제조사 Danfoss의 장비를 표적으로 삼았습니다. 신선한 식품 및 [...] Hackers cranked French supermarkets’ freezers up to 50 degrees, causing hundreds of stores to lose their stock securityaffairs.com +1
ShinyHunters 체포 세 번째: 캐나다 랜섬웨어 협상가 캐나다 랜섬웨어 협상가가 FBI의 ShinyHunters 단속에서 공갈 혐의로 기소되었습니다. 알려진 사실과 알려지지 않은 사실은 다음과 같습니다. ShinyHunters는 FBI의 국제적인 수사 대상이며, 이번 단속으로 10월 8일 캐나다 랜섬웨어 협상가가 체포되어 현재 공갈 혐의로 기소되었습니다. 로이터 통신은 법원 문서를 인용하여 이 체포 사실을 보도했습니다. [...] ShinyHunters arrest number three: a Canadian ransomware negotiator securityaffairs.com +1
Canonical, 2026년 두 번째 DDoS 공격으로 공공 웹사이트 마비 Canonical은 올해 두 번째 DDoS 공격을 받아 공개 웹사이트가 네 시간 이상 중단되었지만 Launchpad와 Snap Store는 온라인 상태를 유지했습니다. Ubuntu의 모회사인 Canonical은 지난주 일부 시간을 올해 두 번째로 인프라를 강타한 지속적인 분산 서비스 거부(DDoS) 공격을 막는 데 보냈습니다. 회사는 [...] Canonical Hit by Second DDoS Attack in 2026, Public Websites Disrupted securityaffairs.com +1
SonicWall, 공격 시작된 CVSS 10.0 SSRF 취약점 패치 공격자들이 공개된 지 불과 며칠 만에 SonicWall SMA 1000 취약점(CVE-2026-102255, CVSS 점수 10.0)을 악용하고 있습니다. 공격자들은 공개된 지 불과 며칠 만에 SonicWall SMA 1000 어플라이언스의 치명적인 결함(CVE-2026-102255, CVSS 점수 10.0)을 악용하기 시작했습니다. 이 취약점은 로그인 없이도 가능한 서버 측 요청 위조(SSRF) 결함입니다. […] SonicWall Patches CVSS 10.0 SSRF Flaw as Attacks Begin securityaffairs.com +1