XCPE 봇넷에 문을 닫다
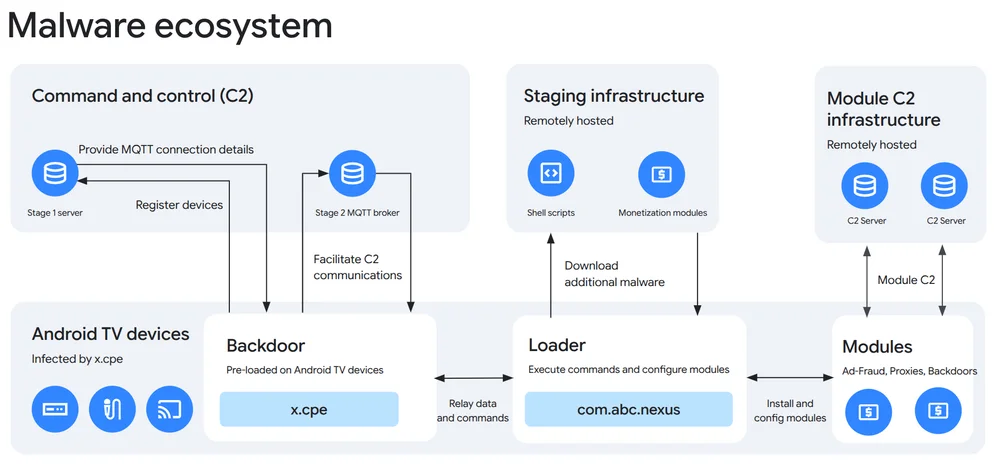
Google과 파트너들은 130만 개 이상의 셋톱박스로 구성된 봇넷인 XCPE 백도어를 해체했습니다. 안드로이드 OEM/ODM 업체인 Videostrong Technology Co.는 금전적 이득을 위해 이를 의도적으로 개발하고 운영했습니다. Videostrong은 범죄 제휴 업체들에게 접근 권한을 판매하여 백도어를 수익화했으며, 이들은 감염된 장치에 광고 사기, 주거용 프록시 및 추가 악성코드 모듈을 로드했습니다. Google은 Videostrong과의 관계를 끊고, Google 앱 사전 설치 기기 제작을 금지했습니다. Videostrong은 기기 부팅 후 악성 코드를 로드하기 위해 난독화 기법을 사용하여 Google 호환성 테스트의 허점을 악용했습니다. Google은 유사한 활동을 방지하기 위해 검토 프로세스를 변경했습니다. 이 캠페인은 사용자 동의 없이 광범위한 범죄 활동을 장치에서 가능하게 한 심각한 신뢰 위반이었습니다. Google의 방해 노력에는 Videostrong 및 그 제휴 업체가 사용한 C2 도메인 및 서버 인프라에 대한 법적 조치가 포함되었습니다. 또한 Google은 인증된 Android TV 기기에 대한 펌웨어 무결성 검사를 개선했습니다. XCPE 봇넷은 모듈식 3단계 아키텍처를 사용했습니다. 즉, 기본 시스템 수준 백도어(x.cpe), 로더 및 실행 엔진(com.abc.nexus), 다양한 수익화 모듈입니다. 봇넷은 구성에 HTTP 요청을 사용하고 명령에 지속적인 MQTT 연결을 사용하는 2단계 C2 프로세스를 사용합니다. 이를 통해 앱 자동 설치, Google Play Protect 비활성화, 임의 셸 실행, 화면 캡처 및 네트워크 정찰이 가능했습니다.