Google Cloud Blog на русском
Подписаться
АРМАРМИ Касл Подвиги За Доверием
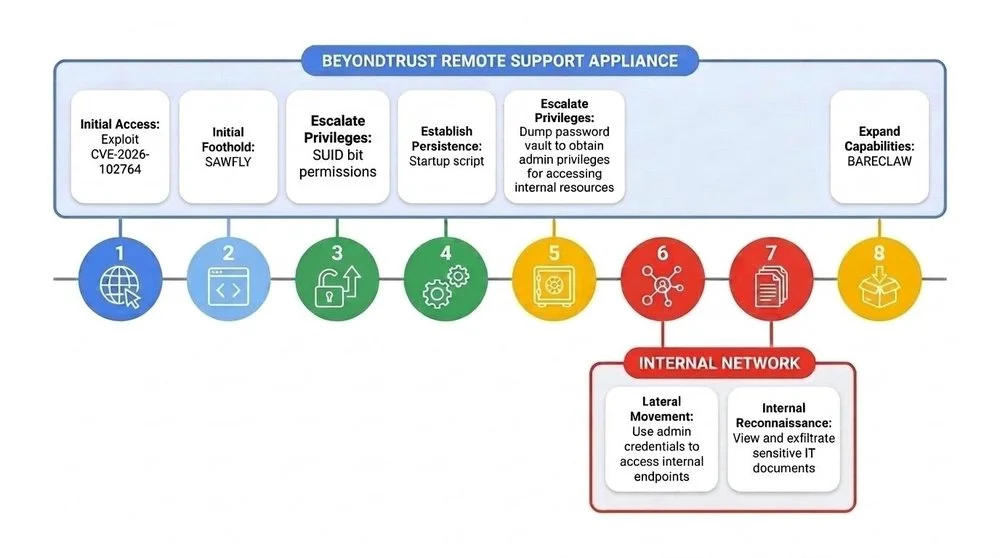
BeyondTrust сообщила об уязвимости CVE-2026-102764 в своих устройствах Remote Support, позволяющей произвольную загрузку файлов. Mandiant обнаружила, что подозреваемый в связях с КНР актер ARMORY CASTLE использовал ее как уязвимость нулевого дня в конце августа 2026 года. Актер закрепился, используя пользовательский PHP-вебшел под названием SAWFLY, который обменивался данными через зашифрованное C2. Повышение привилегий до root было достигнуто путем манипулирования разрешениями SUID в системном бинарном файле. Затем ARMORY CASTLE собирал учетные данные, используя проприетарную утилиту командной строки bt-secrets. Для долгосрочной персистентности они изменили шаблоны конфигурации устройств, чтобы предоставить учетной записи службы беспарольный доступ к root. Злоумышленник активно удалял журналы, чтобы избежать обнаружения и затруднить криминалистический анализ. Они также злоупотребляли скомпрометированными учетными данными администратора для получения доступа к веб-порталу BeyondTrust. Кроме того, ARMORY CASTLE изменил разрешения пользователей, чтобы навсегда получить неограниченный удаленный доступ к нижестоящим системам. Наконец, они использовали пользовательский туннелер под названием BARECLAW для эксфильтрации данных и бокового перемещения в сети.