Google Cloud Blog на русском Заметка

Google Cloud Blog на русском

cloud.google.com/blog - это официальный блог Google Cloud. В нем публикуются новости, обновления и мнения о продуктах и услугах Google Cloud, а также о тенденциях и инновациях в индустрии облачных вычислений. В блоге публикуются статьи, написанные экспертами, инженерами и идейными вдохновителями Google Cloud, охватывающие широкий спектр тем, таких как искусственный интеллект, машинное обучение, аналитика данных, безопасность и многое другое. Статьи часто содержат технические руководства, тематические исследования и лучшие практики, что делает блог ценным ресурсом для разработчиков, ИТ-специалистов и руководителей компаний, которые используют Google Cloud или интересуются им. Блог хорошо организован, статьи разделены на категории по темам, продуктам и отраслям. Посетители могут просматривать последние статьи, искать конкретные темы или подписаться на RSS-канал блога, чтобы всегда быть в курсе последних новостей и обновлений. Некоторые из ключевых особенностей блога включают: - Подробные статьи о продуктах и сервисах Google Cloud, таких как Google Cloud Platform, Google Cloud Storage и Google Cloud AI Platform. - Технические руководства и инструкции по использованию сервисов Google Cloud - тематические исследования и истории успеха клиентов Google Cloud - Аналитические материалы о тенденциях и инновациях в отрасли - Новости и обновления о партнерствах и сотрудничестве Google Cloud - Интервью с экспертами и идейными вдохновителями Google Cloud В целом, блог Google Cloud - это ценный ресурс для всех, кто интересуется облачными вычислениями, искусственным интеллектом и смежными технологиями.

Трэд заметок

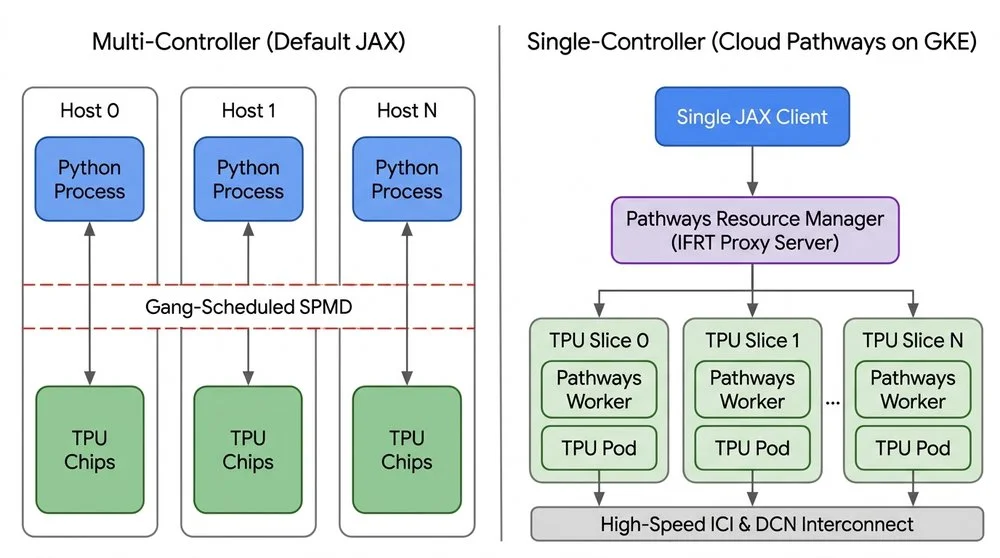
Cloud Pathways теперь общедоступен на GKE как основной компонент Google Cloud AI Hypercomputer. Изначально он был разработан Google DeepMind для обучения передовых моделей, таких как Gemini. Pathways — это распределенная среда выполнения машинного обучения, предназначенная для больших и разнообразных кластеров ускорителей. За последние 90 дней на Pathways в GKE было обработано более 130 миллионов часов работы чипов Cloud TPU. Теперь каждый клиент Google Cloud может использовать его среду выполнения с одним контроллером, размещенные рядом экземпляры Python и эластичную отказоустойчивость. Предварительная интеграция с Cluster Director расширяет возможности Cloud Pathways на кластеры Slurm для унифицированного выполнения JAX и интерактивных блокнотов. Cloud Pathways решает проблему сложности традиционных многоконтроллерных конфигураций при масштабировании рабочих нагрузок ИИ на тысячи ускорителей. Он заменяет управление несколькими контроллерами унифицированной архитектурой с одним контроллером, построенной на основе открытой среды выполнения Interim Framework Runtime. Это позволяет одному клиентскому процессу JAX оркестрировать несколько больших срезов TPU, как если бы они были локально подключены. Ключевые функции включают оркестрацию с одним контроллером, размещенные рядом экземпляры Python для вычислительно интенсивной логики, а также устойчивое и эластичное обучение. Он также предлагает интерактивный режим и службу Shared Pathways Service для гибкого доступа нескольких пользователей. Ведущие лаборатории ИИ и предприятия, такие как крупная компания потребительских технологий и ZenteiQ, уже используют Cloud Pathways для критически важных производственных рабочих нагрузок. Cloud Pathways доступен сегодня во всех регионах Google Cloud, поддерживающих Cloud TPU v5e, v5p, Trillium и Ironwood на GKE.
CdXz5zHNQW_Me7SwPag7x.jpeg
Google Compute Engine запустил новое поколение своих вычислительных машин Z4M, оптимизированных для хранения данных. Эти экземпляры доступны как в виде виртуальных машин, так и в виде bare-metal опций. Z4M предназначены для требовательных рабочих нагрузок обучения и инференса в области ИИ/МО, которые обрабатывают огромные объемы данных. Они предлагают значительный объем локального SSD-хранилища, до 168 000 ГиБ, и высокоскоростную сеть Cloud RDMA со скоростью 400 Гбит/с. Такая конфигурация минимизирует задержку доступа к данным, что крайне важно для полной загрузки GPU и TPU. Виртуальные машины Z4M обеспечивают масштабируемую емкость LSSD на vCPU, в то время как bare-metal экземпляры предоставляют прямой доступ к оборудованию для специализированных нужд. Оснащенные процессорами Intel Xeon Scalable и улучшенными SSD Titanium, Z4M демонстрируют впечатляющее увеличение IOPS и пропускной способности по сравнению с предыдущими поколениями. Платформа поддерживает NVIDIA GPUDirect Storage и TPUDirect Storage для эффективной передачи данных. Cluster Director упрощает развертывание и управление кластерами Z4M. Экземпляры Z4M также интегрируются с Hyperdisk от Google Cloud для гибких сетевых вариантов хранения данных. Эти новые экземпляры уже доступны в избранных регионах по всему миру.
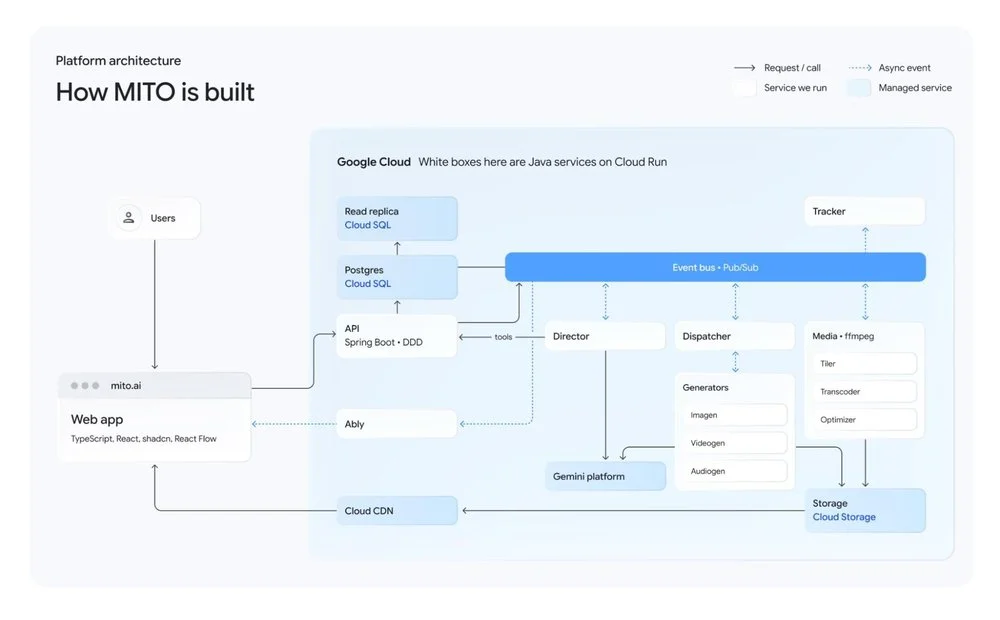
Mito стремится демократизировать создание видео с помощью ИИ, делая передовые технологии доступными для всех. Их путь выявил значительные инфраструктурные и рабочие проблемы при создании длинных нарративных материалов с помощью генеративного ИИ. Эти проблемы включали управление массивными локальными медиатеками, отсутствие совместной работы в реальном времени и длительные задержки при рендеринге. Несогласованность между генеративными моделями и ограничения пропускной способности общедоступных API еще больше усложнили их усилия. Чтобы преодолеть эти проблемы, Mito разработала бессерверную асинхронную архитектуру на Google Cloud. Они использовали Cloud Run для своих API и фоновых рабочих процессов, обеспечивая масштабируемую обработку. Google Cloud Pub/Sub служил их центральной шиной событий для разделения выполнения задач. Медиаактивы хранятся в Google Cloud Storage и доставляются через Cloud CDN для минимизации задержек. Изолированная архитектура базы данных с Cloud SQL и PostgreSQL поддерживает аналитику без ущерба для производства. Они используют фундаментальные модели через Vertex AI, наряду с пользовательскими системными подсказками. Их фронтенд применяет "Правило 6" для оптимизации переменных подсказок и отдает приоритет генерации статичных кадров для экономической эффективности. Это решение успешно обеспечило знаковый национальный телевизионный рекламный ролик для Movistar Plus+, описанный как на 95% сгенерированный ИИ. Кампания транслировалась на всех основных испанских телеканалах, демонстрируя разговорные возможности AI Director и совместную работу в реальном времени. Архитектура Mito рассчитана на будущее, готова к постоянно ускоряющимся временам рендеринга и передовым возможностям ИИ. Они создали автоматизированный механизм оценки на базе Gemini для проверки творческих результатов. Их AI Director динамически распределяет задачи между несколькими специализированными моделями для интеллектуальной координации. Mito также приняла "несовершенную эстетику" для улучшения аутентичного повествования, включая сюрреалистические визуальные элементы.
CdXz5zHNQW_tOhDlbvIcv.jpeg
BigQuery DataFrames (BigFrames) вводит новый .bigquery accessor, позволяющий пользователям запускать продвинутое машинное обучение напрямую в знакомых pandas DataFrames. Эта интеграция позволяет бесшовно вызывать корпоративные AI-функции BigQuery в облачной инфраструктуре. Для задач, таких как линейная регрессия, пользователи теперь могут использовать ai.predict() непосредственно на данных BigQuery, обходя локальное обучение. Доступ .bigquery переводит операции pandas в Google Standard SQL, выполняя модели нативно на BigQuery. Настройка среды требует конкретных ролей Google Cloud и установки pandas и bigframes. Функции ИИ доступны как для серии pandas, так и для DataFrames. Для Series ai.embed() вычисляет текстовые вложения, а ai.similarity() — показатели косинуса сходства. Функции DataFrame обрабатывают многостолбцовые операции, такие как ai.forecast() для прогнозирования временных рядов и ai.if_() для фильтрации строк на естественном языке. Эти функции абстрагируют сложность облачной инфраструктуры и выполнения моделей. Цель — дать дата-сайентистам возможность выполнять сложные задачи ИИ, не выходя за пределы экосистемы Python. Поддерживаемые функции включают генерацию встраиваний, классификацию, прогнозирование и предиктивное моделирование. Функции ИИ BigQuery внутри pandas упрощают масштабирование рабочих процессов машинного обучения.
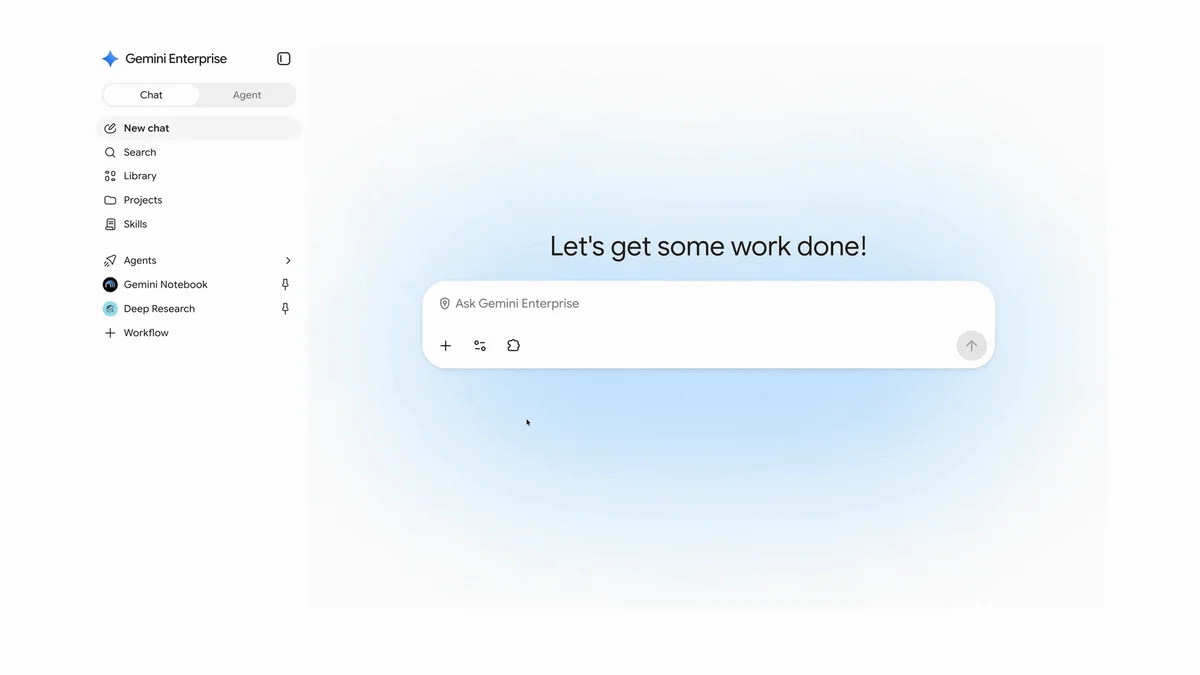
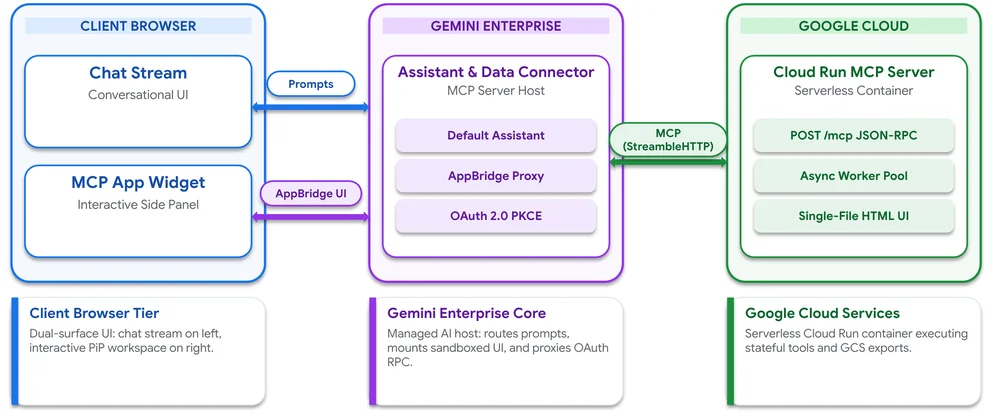
Gemini for Business теперь предлагает Data Cloud connectors в предварительном просмотре, позволяя пользователям запрашивать актуальные корпоративные данные на естественном языке. Эти коннекторы решают проблему задержки запросов данных, предоставляя прямой доступ к управляемым данным. Они интегрируются с Knowledge Catalog для поиска релевантных данных, интерпретации запросов на естественном языке и выполнения запросов с ограничением разрешений под именем пользователя. Пользователи могут запрашивать данные из BigQuery, операционных баз данных таких как Spanner, AlloyDB, Cloud SQL и Looker. Результаты можно напрямую передавать в такие инструменты, как Google Docs, Gmail и Google Slides. Gemini использует семантическое обнаружение и контекстное картирование, используя технические метаданные и бизнес-глоссарии для перевода повседневных терминов в структуры баз данных. Выполнение с учётом разрешения гарантирует соблюдение контроля доступа на уровне строк и столбцов. Data Cloud connectors могут запрашивать данные по BigQuery и AWS S3, объединяя среды в единый разговорный интерфейс. Эти коннекторы предлагают федеративный режим запроса, позволяющий получать доступ к данным на месте без их копирования. По сравнению с кастомными решениями, коннекторы Data Cloud обеспечивают встроенные навыки для повышения качества отклика и направленной настройки с управляемой аутентификацией. Эта функция направлена на демократизацию доступа к данным и ускорение инсайтов для бизнес-пользователей и аналитиков.
CdXz5zHNQW_RxiqwDQ3xG.gif
Gemini Omni 1.2 Flash теперь общедоступен в Google Cloud, разработан для эффективного создания бизнес-видео, таких как видеоролики о продуктах и рекламные ролики. Эта модель быстрая, экономичная и лучше соответствует эталонным изображениям, видео и аудио. Ключевые обновления включают снижение цены на 30% для видео 720p, более длинные клипы до 15 секунд и более стабильные результаты между кадрами. Она также предлагает более быстрые черновики в более высоких разрешениях, более естественную речь с улучшенной синхронизацией губ и возможность редактировать клипы в диалоговом режиме, не начиная заново. Gemini Omni 1.2 Flash готова к производству, поддерживается инфраструктурой Google Cloud и включает водяные знаки SynthID для выходных данных. Различные креативные и дизайнерские платформы, такие как Artlist, FLORA и Picsart, интегрируют модель для расширения возможностей создания видео для своих пользователей. Розничные продавцы и маркетплейсы используют ее для создания вращающихся изображений продуктов, лайфстайл-клипов и видеорекламы в больших масштабах. Вскоре модель будет доступна в Gemini для бизнеса и Google Vids, а разработчики смогут получить к ней доступ через API.
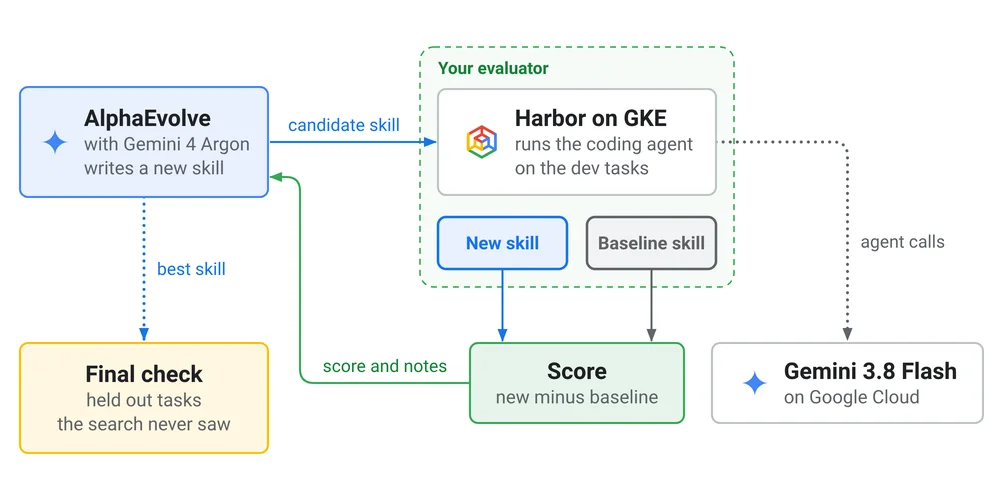
Кодирующие агенты все чаще используются для задач программной инженерии, но требуют эффективных инструкций. Ручное написание навыков агентов сложно усовершенствовать, так как их эффективность трудно оценить. Первоначальные тесты с OpenCode и Gemini 3.8 Flash на Terminal-Bench 2.0 показали неубедительные результаты с базовым набором навыков. Для повышения производительности был использован AlphaEvolve для оптимизации навыков путем итеративного предложения новых версий, оценки их с помощью оценщика и сохранения лучших. Harbor использовался в качестве оценщика, запуская агентов на реальных задачах в изолированных контейнерах. Этот процесс рассматривает навыки агентов как программы, которые AlphaEvolve может переписывать. Оценщик в Harbor одновременно сравнивает кандидатские навыки с базовым набором навыков на одних и тех же задачах, чтобы обеспечить надежную оценку. Часть задач зарезервирована для тестирования окончательного оптимизированного навыка на невиданных данных. AlphaEvolve сосредоточился на решении наиболее распространенной проблемы: истечении времени. Система достигла 5% улучшения за несколько итераций и значительного увеличения на 33 пункта в конкретных задачах разработки. Возникшие проблемы включали планирование медленных ответов модели и хранение журналов во время длительных поисков. Будущая работа включает тестирование AlphaEvolve на корпоративных системах агентов для включения бизнес-правил.
CdXz5zHNQW_kGRYcLbu5V.png
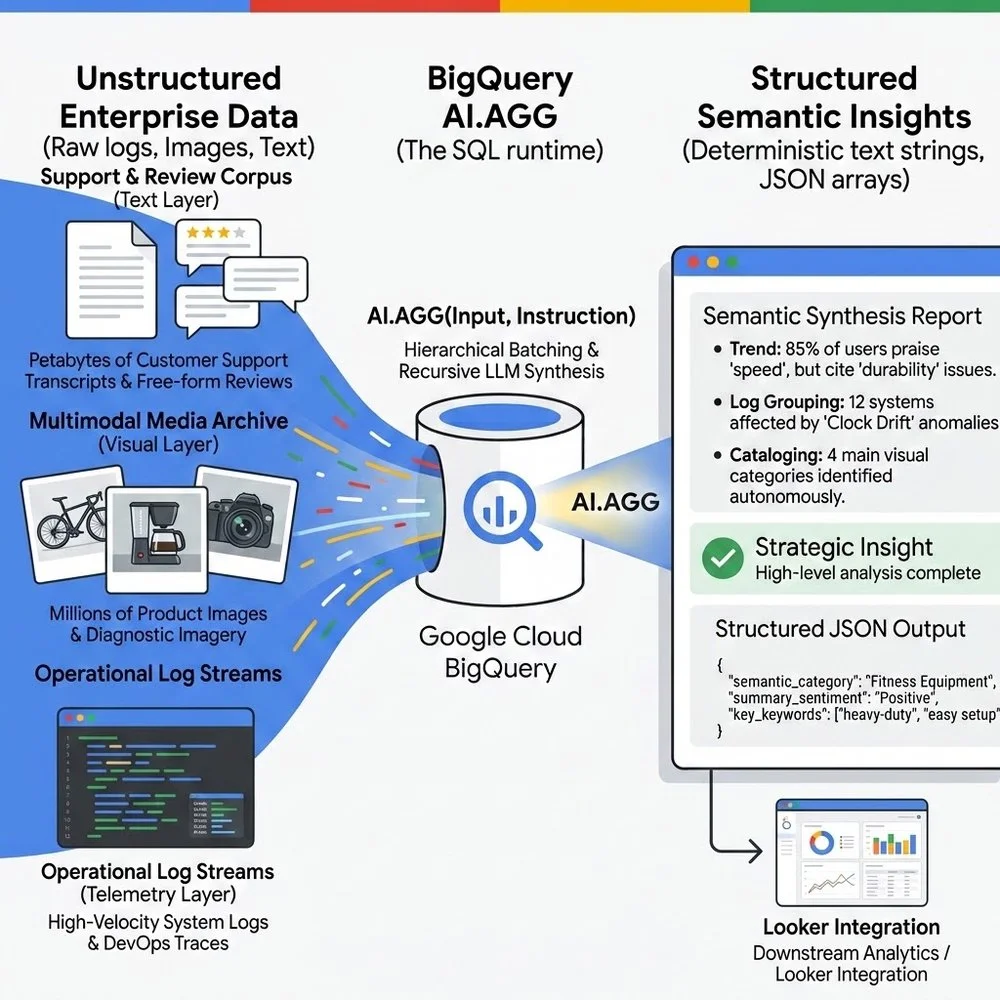
Новая функция AI.AGG в BigQuery, находящаяся в настоящее время в предварительной версии, революционизирует анализ неструктурированных данных, позволяя выполнять семантическую агрегацию на нескольких уровнях непосредственно в GoogleSQL. Это устраняет критический пробел, где традиционные реляционные SQL-движки испытывали трудности с синтезом информации из огромных текстовых и мультимодальных наборов данных из-за ограничений контекстного окна больших языковых моделей (LLM). AI.AGG концептуализирует семантическую агрегацию как распределенную задачу map-reduce, позволяя командам по работе с данными выполнять инструкции на естественном языке для миллионов строк с помощью одного SQL-запроса. Базовая многоуровневая пакетная архитектура автоматически обрабатывает проверку строк, пакетную обработку с учетом контекста, параллельный вывод через Vertex AI и рекурсивный синтез с использованием полновесных LLM до получения одной агрегированной строки. Она нативно поддерживает как текстовые, так и мультимодальные входные данные, используя BigQuery Object Tables для анализа изображений без перемещения данных. AI.AGG предназначен для трансформационных корпоративных сценариев использования, таких как диагностический анализ системных журналов с большим объемом и создание "агентских облаков данных" для автономных конвейеров маркировки данных. Инженерия подсказок для AI.AGG требует явных контрактов на вывод, контекстных разделителей, проектирования состояний сбоев и привязки по нескольким примерам для обеспечения программных SQL-выводов. Управление затратами включает предварительную фильтрацию с помощью предложений WHERE и LIMIT, а также использование кэширования контекста Gemini, с AI.COUNT_TOKENS для оценки. Функция работает в рамках системы управления BigQuery, поддерживая VPC Service Controls и корректно обрабатывая временные ошибки. Ограничения предварительной версии включают ограничение вывода в 10 000 токенов на группу, ограничение строки в 10 МБ и рекомендации по обработке до 20 миллионов строк и 1 000 различных SQL-групп. AI.AGG превращает корпоративное хранилище данных в активную семантическую среду выполнения, демократизируя доступ к семантическому анализу в масштабе петабайт.
CdXz5zHNQW_uaHoQyzKVt.jpeg
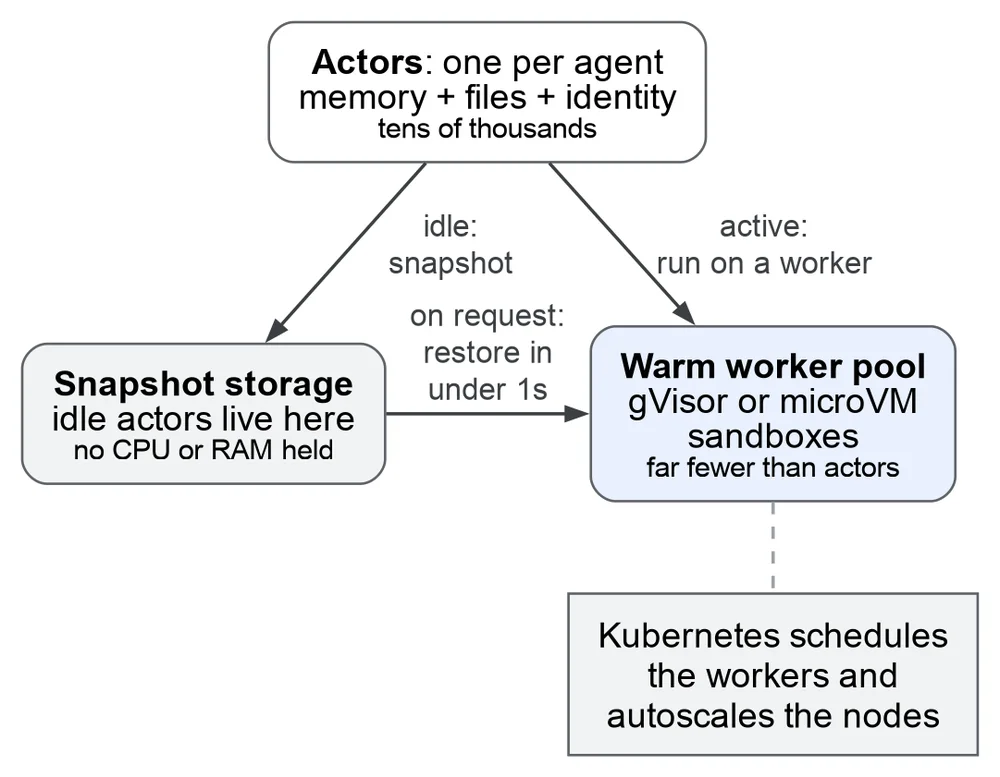
ИИ эволюционирует от систем человеческого масштаба к операциям агентского масштаба, превращаясь из простых записей в активные системы. Этот сдвиг требует новой основы для обработки сложных агентских рабочих процессов. Для решения этой задачи три проекта с открытым исходным кодом, Agent Substrate, gVisor и OpenRL, были переданы Фонду облачных нативных вычислений (CNCF). Agent Substrate, теперь в версии 1.0 и доступный на GKE, эффективно масштабирует изолированные среды агентов. Он отделяет сеансы агентов с сохранением состояния от активных вычислений, сохраняя неактивных агентов в хранилище для быстрого восстановления. Это значительно увеличивает плотность контейнеров за счет снижения накладных расходов на неактивные вычисления. GVisor обеспечивает необходимую изоляцию для недоверенного кода агентов, запуская легкое ядро пользовательского пространства. Это предотвращает прямое взаимодействие с ядром хоста Linux, повышая безопасность. OpenRL упрощает распространение послетренировочных и обслуживающих агентов обучения с подкреплением. Он позволяет самостоятельно размещать циклы послетренировочной обработки RL непосредственно на Kubernetes, используя обычный Python. Эти проекты в совокупности предлагают открытый стек, совместимый с любым кластером Kubernetes на различных облаках и аппаратных ускорителях. Agent Substrate позволяет запускать миллионы песочниц с 10-кратной стандартной плотностью контейнеров. GVisor гарантирует, что недоверенный код никогда не скомпрометирует ядро хост-системы. OpenRL оркестрирует эффективные рабочие процессы обучения с подкреплением, используя Kubernetes для распределенного обучения. Пожертвование CNCF направлено на содействие совместной разработке и ускорение внедрения этих важнейших компонентов инфраструктуры ИИ.
CdXz5zHNQW_rMp6SvhdPH.png
Организации все чаще используют автоматизацию на основе агентов для увеличения доходов, повышения эффективности и улучшения управления рисками. Google Agentic Data Cloud — это система действий, предназначенная для унификации корпоративных данных, обеспечения их точности и проактивной работы при низких затратах. Безграничное озеро данных активирует распределенные данные на платформах мультиоблачных, локальных и SaaS, используя открытый формат Apache Iceberg. Новые усовершенствования позволяют Gemini запрашивать озеро данных на естественном языке, а межоблачное соединение обеспечивает безопасный доступ к данным без платы за исходящий трафик. Интеграция AlloyDB позволяет агентам напрямую запрашивать таблицы Iceberg, эффективно объединяя исторические и оперативные данные. Spanner Omni расширяет согласованность и масштабируемость уровня Google для гибридных агентных приложений. Knowledge Catalog, универсальный контекстный движок Google Cloud, обеспечивает агентам корпоративный контекст, повышая точность, снижая задержку и уменьшая затраты на токены. Самообучающееся обогащение и повторно используемые наборы контекста OKF автоматизируют курирование контекста из неструктурированных источников, таких как Google Workspace и SharePoint. Новый студийный интерфейс в Knowledge Catalog предлагает диалоговый пользовательский интерфейс для изучения и управления контекстом. Knowledge Catalog теперь является стандартным решением в Gemini, обеспечивая ответы на вопросы о данных в управляемом бизнес-контексте и поддерживая доверенные семантические модели с различных платформ. Google трансформирует опыт практиков, позволяя инженерам данных и машинного обучения оркестрировать агентов для достижения целевых результатов с помощью навыков машинного обучения Gemini. Бизнес-пользователи могут генерировать оперативные отчеты в реальном времени, просто задавая вопросы. Data Agent Kit интегрирует инструменты Google Data Cloud в предпочтительные среды разработки и командной строки разработчиков. Google также разрабатывает инфраструктуру данных для масштабирования агентов, представляя AlloyDB Express для быстрого прототипирования и PostgreSQL для агентов в AlloyDB для производственного использования. Managed Service for Apache Spark повышает производительность по отношению к цене, а BigQuery улучшен более быстрыми запросами, BigQuery Graph для аналитики графов в петабайтном масштабе и новыми моделями Google Research, такими как TimesFM 3.0 и TabFM.
CdXz5zHNQW_OVtRDwO1CM.gif
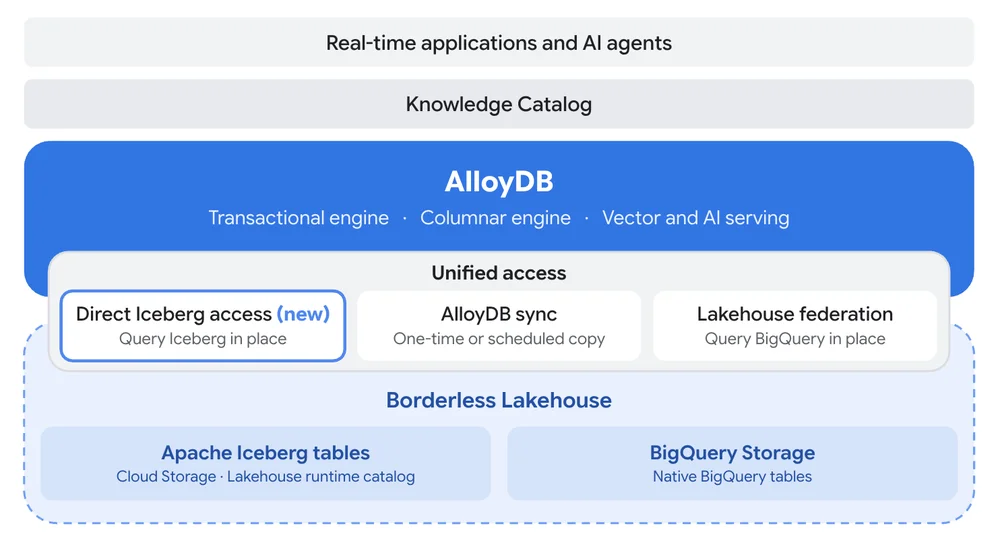
Для эффективного принятия решений бизнесу необходимы как оперативные данные в реальном времени, так и исторические аналитические данные. Традиционно разделенные, эти системы данных теперь объединяются, что демонстрируется новыми функциями AlloyDB для PostgreSQL. Google Cloud предоставляет прямой доступ к Iceberg, позволяя разработчикам запрашивать таблицы Apache Iceberg в облачном хранилище непосредственно из AlloyDB, объединяя их с живыми данными в одном SQL-запросе. Эта интеграция, находящаяся сейчас в предварительной версии, значительно быстрее выполняет агрегирующие запросы по сравнению с другими сервисами.Кроме того, синхронизация AlloyDB и федерация Lakehouse теперь общедоступны, предоставляя три основных способа взаимодействия с "безграничным Lakehouse". Прямой доступ к Iceberg считывает таблицы Iceberg на месте, используя колоночный движок AlloyDB для ускорения. Синхронизация AlloyDB копирует данные lakehouse из BigQuery в AlloyDB для рабочих нагрузок с низкой задержкой и частым доступом, обновляя их по расписанию, определяемому пользователем. Федерация Lakehouse позволяет AlloyDB напрямую запрашивать нативные таблицы BigQuery, при этом обработка выполняется BigQuery. Эти интеграции устраняют необходимость в пользовательских конвейерах, позволяя приложениям и ИИ-агентам беспрепятственно работать с объединенными оперативными данными и данными lakehouse.Примеры из реальной жизни включают обнаружение мошенничества, персонализацию и динамическое ценообразование, где исторический контекст из lakehouse информирует решения в реальном времени в базе данных. Команды по работе с данными также могут один раз опубликовать курируемые таблицы в Iceberg, позволяя нескольким приложениям считывать их на месте. Прямой доступ к Iceberg позволяет регистрировать и запрашивать таблицы Iceberg, как и любые другие таблицы PostgreSQL, используя встроенную поддержку и колоночный движок. Синхронизация AlloyDB удовлетворяет потребность в чтении данных с чрезвычайно низкой задержкой, которые не меняются постоянно, путем создания локальной, обновляемой копии в AlloyDB. Федерация Lakehouse предназначена для организаций с обширными историческими данными в BigQuery, передавая обработку в BigQuery и возвращая только результаты. Выбор интеграции зависит от расположения данных, шаблонов чтения приложений и требований к задержке.
CdXz5zHNQW_fVS3LutEP2.png
Базы данных в настоящее время с трудом справляются с быстрым развитием программного обеспечения на базе ИИ, что приводит к узким местам в предоставлении ресурсов, тестировании и переходе на производство. AlloyDB Express, новое предложение AlloyDB для PostgreSQL, призвано решить эти проблемы. Оно разработано для разработчиков и агентов по написанию кода на базе ИИ, предлагая быстрое создание баз данных менее чем за две секунды. Сервис автоматически приостанавливается в режиме ожидания, снижая затраты за счет реализации функции масштабирования до нуля после 15 минут бездействия. Это новое предложение устраняет разрыв между быстрой разработкой на базе ИИ и надежной корпоративной инфраструктурой.AlloyDB Express обеспечивает готовность к работе с агентами и включает встроенные корпоративные функции безопасности и возможности ИИ. Он позволяет обновляться до производственного масштаба в один клик, сохраняя данные и конфигурации. Безопасность имеет первостепенное значение, с такими функциями, как общедоступные DNS-конечные точки для замаскированных IP-адресов и частные сети VPC для безопасных внутренних интеграций. Гранулированные элементы управления доступом, включая Google Cloud IAM и нативные роли PostgreSQL, обеспечивают минимальные привилегии для пользователей и агентов.Важно отметить, что AlloyDB Express интегрирует инструменты ИИ непосредственно в базу данных, устраняя необходимость во внешних векторных хранилищах. Разработчики могут использовать быстрый векторный поиск через pgvector HNSW и индекс ScaNN от Google для семантического поиска и рекомендательных систем. Сервис также предлагает прямой доступ к моделям Gemini в SQL-запросах для таких задач, как генерация вложений текста и изображений, фильтрация и суммирование. Генерация SQL из естественного языка еще больше упрощает создание запросов для разработчиков и агентов ИИ.AlloyDB Express предлагает простое, интуитивно понятное ценообразование, которое масштабируется до нуля в неактивном состоянии, при этом данные остаются в безопасности. Активные вычисления оплачиваются по ставке 0,115 доллара США за час вычислительного блока, без платы за приостановленные вычисления. Использованное хранилище стоит 0,30 доллара США за ГБ в месяц, а бесплатный уровень предоставляет 50 бесплатных вычислительных блоков ежемесячно. Это экономичное решение ускоряет создание приложений и плавно масштабируется до производственного уровня. AlloyDB Express в настоящее время доступен в предварительной версии, приглашая пользователей изучить его возможности для повышения эффективности разработки.
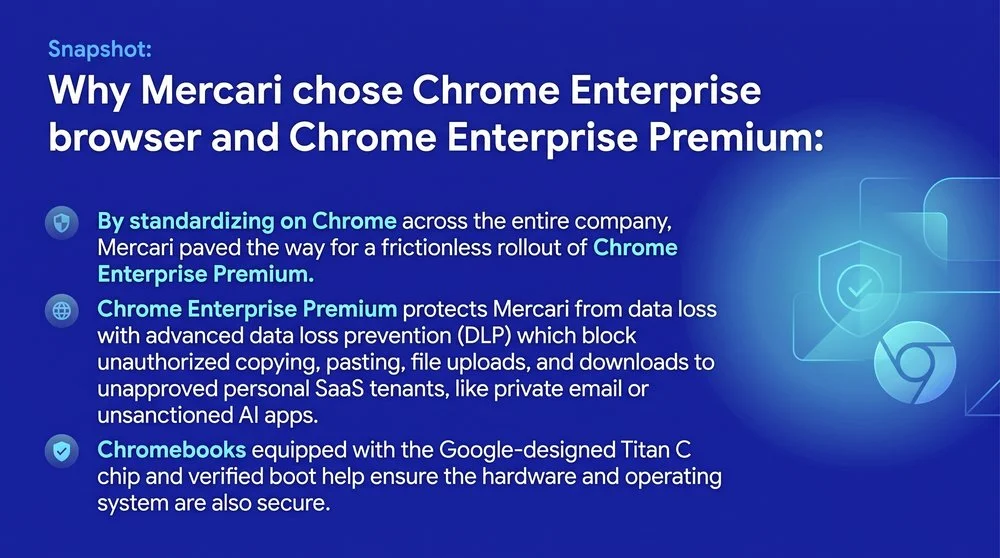
Mercari, потребительская торговая площадка с миллионами пользователей, нуждалась в обеспечении безопасности своей среды обслуживания клиентов, которая обрабатывает конфиденциальную персональную информацию. Их предыдущая VDI-система была неэффективной, дорогостоящей и сложной, требуя дублирующих средств контроля DLP. Mercari перешла на Chrome Enterprise Premium и Chromebook для сосредоточения на контроле данных на уровне браузера. Эта новая архитектура позволила внедрить строгие правила DLP, предотвращая утечку данных в неавторизованные места назначения и к инструментам ИИ. Переход прошел гладко благодаря тому, что сотрудники уже были знакомы с браузером Chrome. Этот шаг не только повысил безопасность, но и оптимизировал ИТ-операции и значительно сократил расходы. Mercari прогнозирует сокращение расходов более чем на 50% в течение трех лет за счет минимизации зависимости от VDI и консолидации агентов безопасности. Браузерно-ориентированная модель освободила ИТ-ресурсы для более приоритетных инициатив, укрепив подход к безопасности на основе нулевого доверия и устройств. Mercari теперь позиционируется как организация, ориентированная на ИИ, обеспечивающая безопасное и контролируемое внедрение ИИ. Изначально они используют политики браузера для предоставления доступа только для чтения к Gemini в Chrome, повышая производительность и снижая риски изменения данных. Mercari планирует постоянно балансировать производительность ИИ и безопасность, используя развивающиеся функции Chrome Enterprise Premium.
CdXz5zHNQW_kBiqeKA58G.jpeg
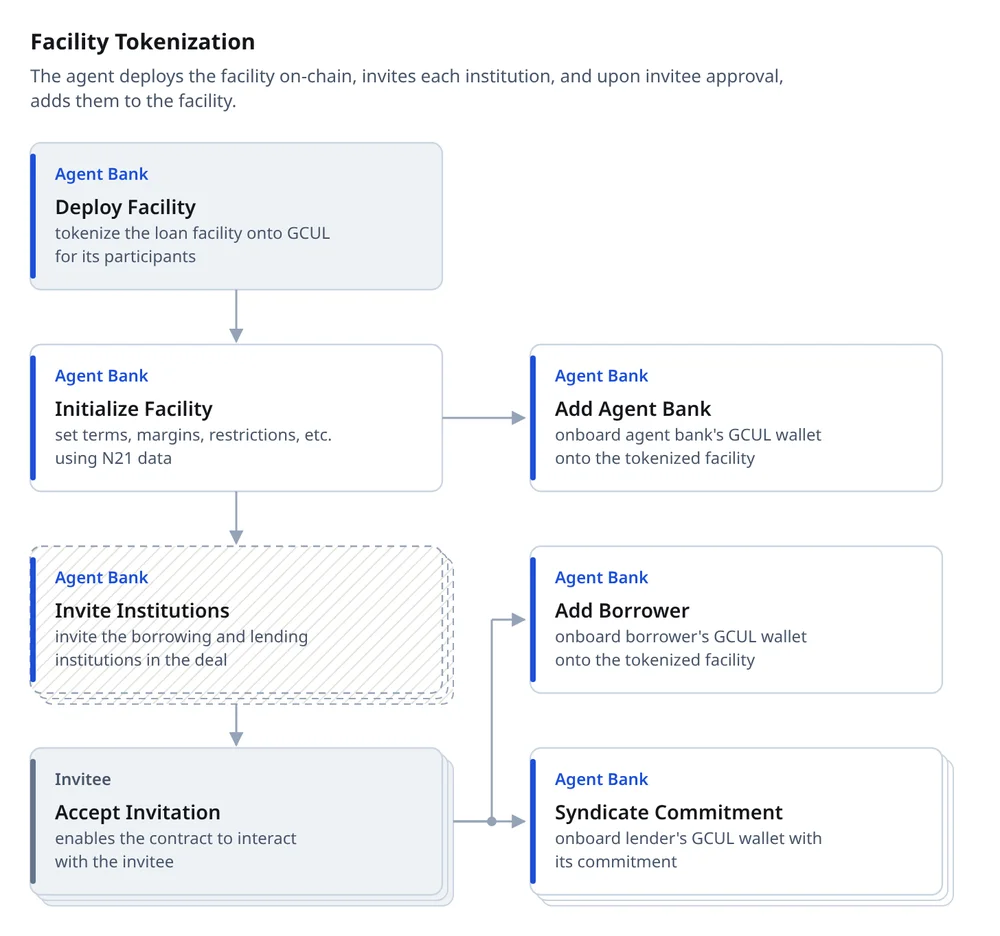
Синдицированные кредиты и рынки частного кредитования сталкиваются с такими проблемами, как медленное урегулирование и непрозрачность оценки из-за ручных процессов. Финтех-инноватор Nammu21 в партнерстве с Google Cloud решил эти проблемы с помощью нового концептуального прототипа. Это решение использует платформу искусственного интеллекта Nammu21 для преобразования юридических соглашений в смарт-контракты в Google Cloud Universal Ledger (GCUL), автоматизируя весь жизненный цикл кредита. Текущие кредитные рынки страдают от фрагментированной, ручной интерпретации юридического текста, что приводит к длительным срокам урегулирования, которые, в свою очередь, замораживают капитал и увеличивают риск. Nammu21 оцифровывает индивидуальные кредитные документы в цифровые кредитные инструменты (DCI), сопоставляя все условия с их исходными юридическими положениями и выражая их как исполняемое поведение. GCUL предоставляет безопасную, высокопроизводительную распределенную реестровую среду для создания этих инструментов, предлагая почти мгновенную окончательность транзакций и предсказуемые затраты. Программируемые контракты на GCUL написаны на gculpy, безопасном, читаемом и проверяемом языке программирования, оптимизированном для предметной области. Платформа упрощает разработку для финансовых учреждений, упрощая сложное управление памятью. Nammu21 играет двойную роль: он программно отображает DCI из юридических соглашений и выводит контракты gculpy для управления кредитами на GCUL. Эта архитектура создает единый, неизменяемый источник истины, что продемонстрировано на примере смоделированной сделки Term Loan B. Система обеспечивает соответствие требованиям за счет контролируемого исполнения, поддерживает конфиденциальность на основе ролей для конфиденциальных данных и обеспечивает окончательность расчетов. Этот структурный сдвиг коренным образом меняет кредитные рынки, сокращая сроки расчетов, накладные расходы на бэк-офис и риск контрагента.
CdXz5zHNQW_BVawpnmXci.png
Google Cloud Consulting помогает компаниям внедрять ИИ в повседневную деятельность, наблюдая переход от генеративного ИИ к агентным системам, которые автономно выполняют задачи. Хотя технические ресурсы важны, успешное внедрение ИИ-агентов в предприятиях требует целенаправленных культурных изменений. Сотрудники должны чувствовать себя уверенно, экспериментируя, а руководители должны прояснить влияние ИИ на роли. Команда предлагает пять практических уроков для управления этим агентным сдвигом. Во-первых, перепроектировать рабочие процессы так, чтобы они выполнялись агентами и управлялись людьми, переходя от валидации с участием человека к модели, где человек является лидером. Это включает в себя обработку агентами параллельных зависимостей и передачу людям только неоднозначных сценариев. Во-вторых, устранить нерешительность сотрудников, развивая чувство ответственности, относясь к агентам как к младшим членам команды, требующим активного делегирования и четких обязанностей. В-третьих, эффективно управлять гибридными командами из людей и агентов, фокусируясь на результатах, подкрепляя желаемое поведение и обучая команды использовать агентов для творческой работы. В-четвертых, развивать агентную грамотность посредством экспериментов, предоставляя безопасные зоны обучения и отмечая "умные неудачи" для углубления понимания. Наконец, управлять агентами по модели "хаб и спицы", устанавливая центральные руководящие принципы, позволяя при этом отдельным командам адаптировать инструменты и экспериментировать. Этот подход, ориентированный на людей, направлен на создание организации, в которой человеческая изобретательность и агенты взаимно усиливают друг друга.
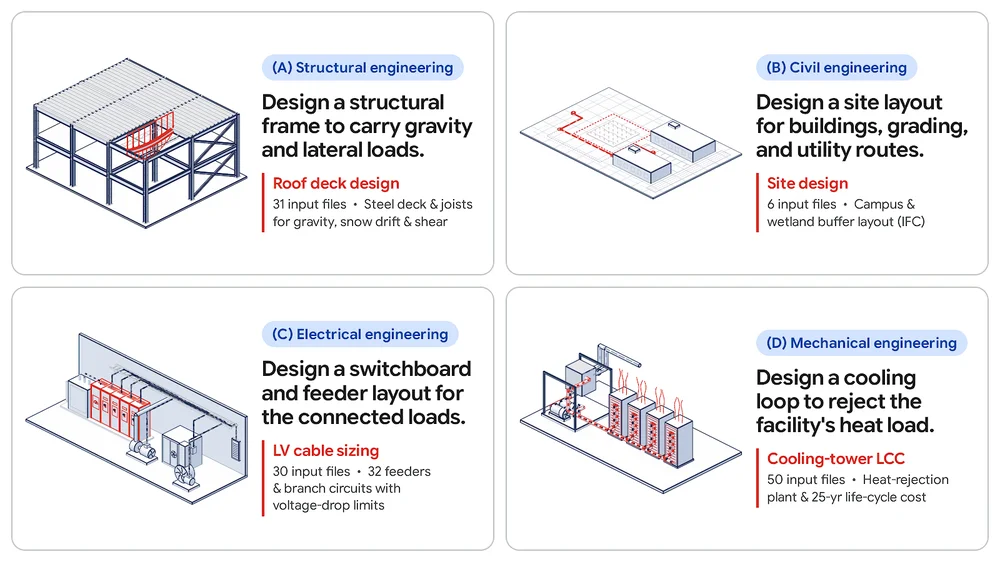
Команда Google AI & Infrastructure в сотрудничестве с Mercor запустила Physical-Engineering's Last Exam (PLE) — новый эталон и открытый конкурс. PLE оценивает способность передовых моделей выполнять задачи по механической, электрической, гражданской и строительной инженерии. Эта инициатива заполняет пробел в существующих эталонах, которые в основном сосредоточены на вопросах из учебников или изолированных задачах проектирования. В отличие от предыдущих экзаменов, таких как Humanity's Last Exam или Agents' Last Exam, PLE специально измеряет возможности ИИ в задачах, связанных с созданием физического мира.PLE состоит из 85 долгосрочных задач, отражающих реальные инженерные проекты, в среднем по 61 файлу на задачу. Эти файлы включают различные инженерные документы, требующие от агентов анализа кодов, ограничений и расчетов для создания готовых к производству результатов. Задачи были разработаны в сотрудничестве с практикующими инженерами, либо написаны экспертами, либо написаны в соавторстве с использованием конвейеров агентов.Первоначальное тестирование 14 передовых моделей с использованием семи систем агентов показало, что все модели набрали менее 50% на закрытом тестовом наборе. Наиболее эффективная модель достигла среднего балла 48,3%. Важным выводом стало то, что только 41,3% лучших результатов агентов прошли все строгие проверки безопасности и осуществимости, несмотря на удовлетворение 91% индивидуальных ограничений в задачах, написанных в соавторстве.Выбор модели существенно влияет на производительность, с разницей до 50 пунктов, в то время как системы агентов оказывают меньшее влияние (медианная разница 3 пункта), но влияют на стоимость выполнения. Этот эталон предлагает практический шаг к разработке инструментов ИИ, которые могут поддерживать инженеров-практиков. Исследователи могут получить доступ к 29 общедоступным задачам, инструментам оценки и присоединиться к открытому конкурсу на ple-bench.com. Google спонсирует бесплатную оценку 13 моделей на своих серверах, детали призов будут объявлены в ближайшее время.
CdXz5zHNQW_wib2wXWofK.png
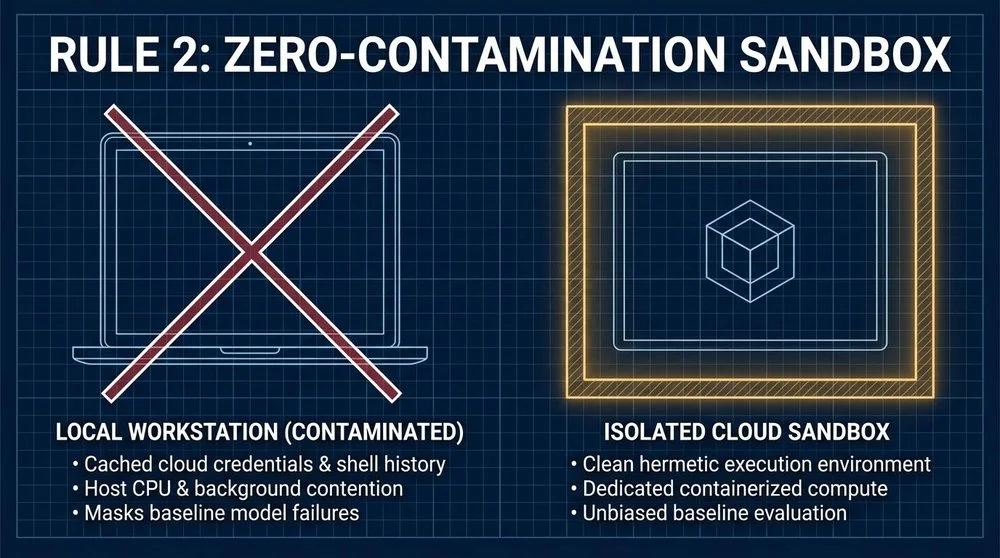
Эффективное тестирование файлов SKILL.md требует большего, чем простое прохождение/непрохождение на ноутбуке. Чрезмерное срабатывание или перехват со стороны других навыков могут помешать загрузке навыков, особенно в сложных рабочих пространствах. Такие инструменты, как skill-reach и SkillSpector, помогают на ранних этапах выявлять конфликты в метаданных и риски безопасности. Крайне важно избегать запуска бенчмарков навыков на ноутбуках разработчиков из-за фонового состояния, которое загрязняет базовые результаты. Парное тестирование с абляцией (С/БЕЗ), с многократными повторениями, обеспечивает более точную оценку улучшения навыков и повышения эффективности. Этот подход показывает, действительно ли навык помогает, или базовая модель уже обладает этой возможностью. При автоматизации оптимизации убедитесь, что оценочные среды защищены от "взлома вознаграждения" путем разделения метрик корректности, эффективности и безопасности, а также изоляции компонентов оценки. Наконец, эффективные файлы SKILL.md кодируют операционные привычки и рефлексы проверки, а не просто выгружают обширную документацию. Пограничные модели часто имеют общедоступную документацию в своей предварительной подготовке, что делает компактные, действенные ограничения более ценными. Регулярная переоценка навыков с новыми моделями и удаление тех, у которых нет изменений, обеспечивает эффективный и актуальный набор навыков.
CdXz5zHNQW_hfaP61Yspo.jpeg
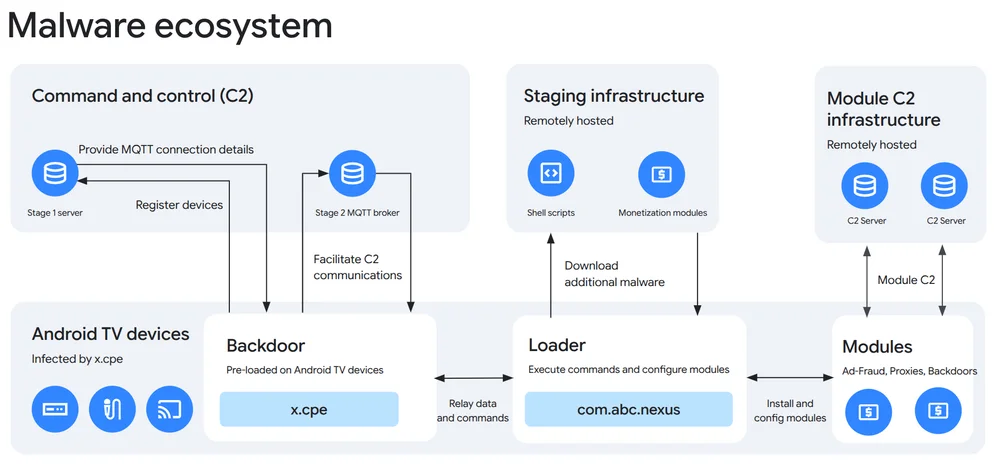
Google и партнеры ликвидировали бэкдор XCPE, ботнет, насчитывающий более 1,3 миллиона ТВ-приставок. Компания Videostrong Technology Co., производитель Android OEM/ODM, намеренно разработала и управляла им для получения финансовой выгоды. Videostrong монетизировала бэкдор, продавая доступ криминальным партнерам, которые загружали на зараженные устройства модули для мошенничества с рекламой, использования в качестве резидентных прокси и дополнительного вредоносного ПО. Google разорвала связи с Videostrong, запретив им выпускать устройства с предустановленными приложениями Google. Videostrong воспользовалась пробелом в тестах совместимости Google, используя методы обфускации для загрузки вредоносного кода после загрузки устройства. Google внесла изменения в свой процесс проверки, чтобы предотвратить подобную деятельность. Эта кампания стала серьезным нарушением доверия, позволив совершать широкий спектр преступных действий на устройствах пользователей без их согласия. Усилия Google по пресечению этой деятельности включали юридические действия против C2-доменов и серверной инфраструктуры, используемых Videostrong и ее партнерами. Компания также улучшила проверки целостности прошивки для сертифицированных устройств Android TV. Ботнет XCPE использовал модульную трехступенчатую архитектуру: основной бэкдор системного уровня (x.cpe), загрузчик и исполнительный механизм (com.abc.nexus) и различные модули монетизации. Ботнет использует двухступенчатый процесс C2, включающий HTTP-запросы для конфигурации и постоянные MQTT-соединения для команд. Это позволило осуществлять бесшумную установку приложений, отключение Google Play Защиты, произвольное выполнение команд оболочки, захват экрана и сетевую разведку.
CdXz5zHNQW_vlPfeReDza.png
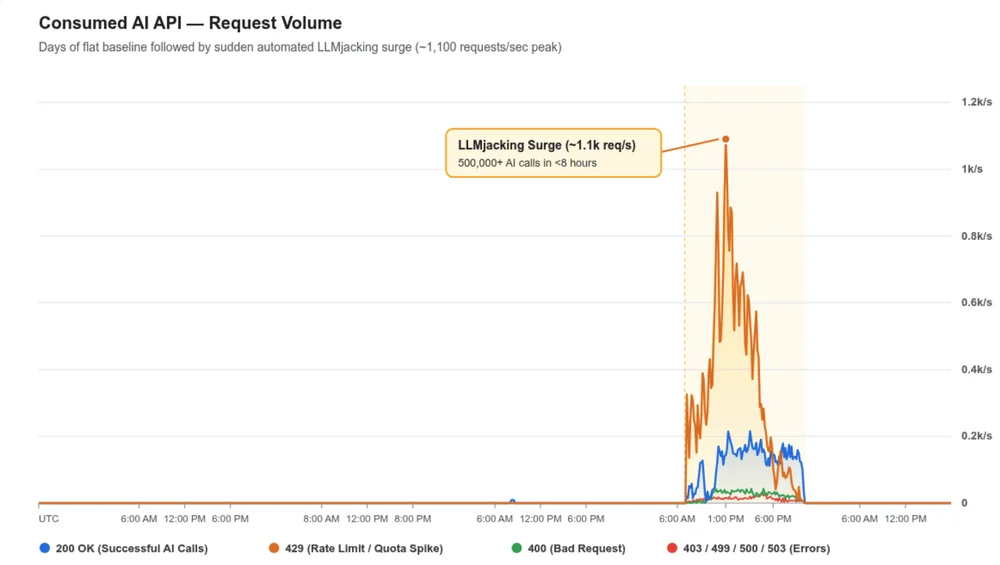
В 2026 году Mandiant отреагировала на несколько инцидентов, связанных с "LLMJacking", когда злоумышленники захватывали корпоративный доступ к большим языковым моделям (LLM). Эти вторжения, затронувшие организации по всему миру в различных секторах, привели к значительным мошенническим облачным расходам, иногда превышающим 100 000 долларов США ежедневно. Google Threat Intelligence Group (GTIG) выявила различные финансово мотивированные группы угроз, стоящие за этими компрометациями, отметив разделение труда между поставщиками первоначального доступа и "LLM-миксерами", которые монетизируют украденный доступ. Жизненный цикл атаки включает первоначальный доступ через общедоступные конечные точки LLM или украденные токены облачной идентификации, такие как учетные данные IAM и GitHub PAT. Злоумышленники также напрямую нацеливаются на ключи API LLM, незаметно проверяя их, чтобы избежать обнаружения. Позже злоумышленники повышают привилегии, закрепляют доступ и проводят внутреннюю разведку, перечисляя облачные сервисы и репозитории на предмет конфиденциальных учетных данных. Они злоупотребляют разрешениями облачной идентификации и конфигурациями виртуальных машин, создавая несанкционированные учетные записи и внедряя SSH-ключи для обеспечения постоянства. Некоторые злоумышленники используют уязвимости в программном обеспечении маршрутизации LLM для получения административного контроля. Конечная цель — монетизация LLM через проксирование токенов, автоматизированное потоковое вещание моделей и предоставление GPU, накапливая существенные мошеннические расходы. Злоумышленники размещают собственные прокси-конечные точки и агентские рабочие нагрузки, развертывая контейнеризованные бэкдоры и предоставляя мощные GPU. Они также монетизируют скомпрометированные квоты API, продавая доступ через LLM-миксеры, используя шлюзы с открытым исходным кодом для объединения украденных учетных данных. Один из ярких примеров, jet-night.com, использует украденные ключи API для предложения цен ниже рыночных, перекладывая значительные расходы на организации-жертвы.
CdXz5zHNQW_rJ0u9E2bkZ.png
Программа НАСА "Артемида" требует обеспечения безопасности экипажа и независимой от Земли автономности для будущих миссий в дальний космос. Задержки связи с Марсом сделают невозможным медицинское руководство в реальном времени. Google Public Sector разрабатывает Цифрового Ассистента Бортового Врача (CMO-DA) для удаленной помощи астронавтам. В настоящее время они создают концепцию роботизированной системы для поддержки этих миссий. Этот универсальный робот будет заниматься логистикой и оборудованием, освобождая астронавтов для научной работы. Он также сможет переключиться на медицинскую поддержку, например, подготовить ультразвуковой аппарат для медика. Безопасная работа в ограниченном пространстве космического корабля требует гибких, управляемых человеком роботов. Лаборатория реактивного движения адаптирует спутниковые инструменты, чтобы робот мог ориентироваться в трехмерном пространстве. Перед тестированием с реальным оборудованием для безопасной отработки использовался симулятор. Используя модели "зрение-язык-действие", астронавты смогут управлять роботом с помощью текстовых команд. Космические миссии требуют граничных вычислений, поэтому модели обучаются в Google Cloud и работают локально на эффективных устройствах. Конечная цель — создание робота, который сможет выполнять различные задачи с помощью голосовых команд под наблюдением астронавтов. Это сотрудничество направлено на обеспечение более сложных научных миссий.
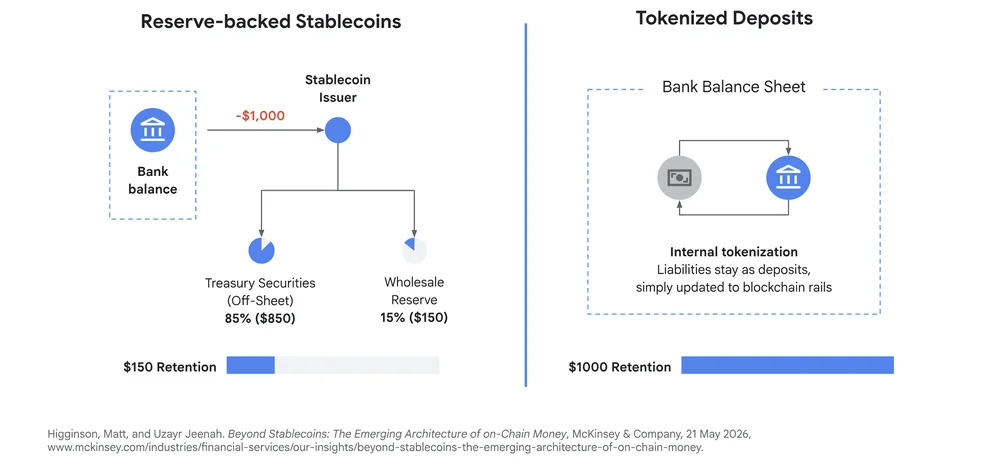
Традиционные платежные системы медленны и дороги, что приводит к появлению стейблкоинов для эффективных транзакций. Однако регулируемые банки избегают публичных стейблкоинов из-за значительных рисков и регуляторной неопределённости. Банки стремятся к скорости токенизированной валюты, но при этом строятся на своих надёжных основах, что объясняет их использование Google Cloud Universal Ledger (GCUL). GCUL предоставляет безопасную инфраструктуру для банков для выпуска и расчетов собственных токенизированных депозитов, обеспечивая круглосуточные программируемые платежи без нарушения основных операций. Такой подход предлагает преимущества стейблкоинов, такие как скорость и низкая стоимость, а также решает вопросы регулирования и влияния на банковские резервы. Швейцарская Crypto Finance Group успешно реализовала эту концепцию, демонстрируя мгновенные переводы между двумя швейцарскими банками в сети GCUL. Пилот подтвердил архитектуру для коммерческих банков для модернизации платежных операций с соблюдением строгих финансовых гарантий. Дизайн GCUL делает акцент на надёжности, производительности и простоте интеграции, позволяя банкам подключать существующие системы. В GCUL встроены регуляторные требования и управление, при этом «валютный оператор», такой как Crypto Finance, устанавливает правила для операций сети. Эта система снижает риски контрагентов за счёт лимитов выпуска и обеспечивает эффективность капитала за счёт периодических расчетов. Пилотный проект Crypto Finance демонстрирует потенциал GCUL для внутренних переводов, с будущими применениями, включая кросс-валютный расчет и автономные платежи. В конечном итоге GCUL позволяет банкам предлагать скорость, аналогичную стейблкоинам, сохраняя при этом эффективность капитала и соответствие нормативным требованиям.
CdXz5zHNQW_Kz3Qpap97Z.png
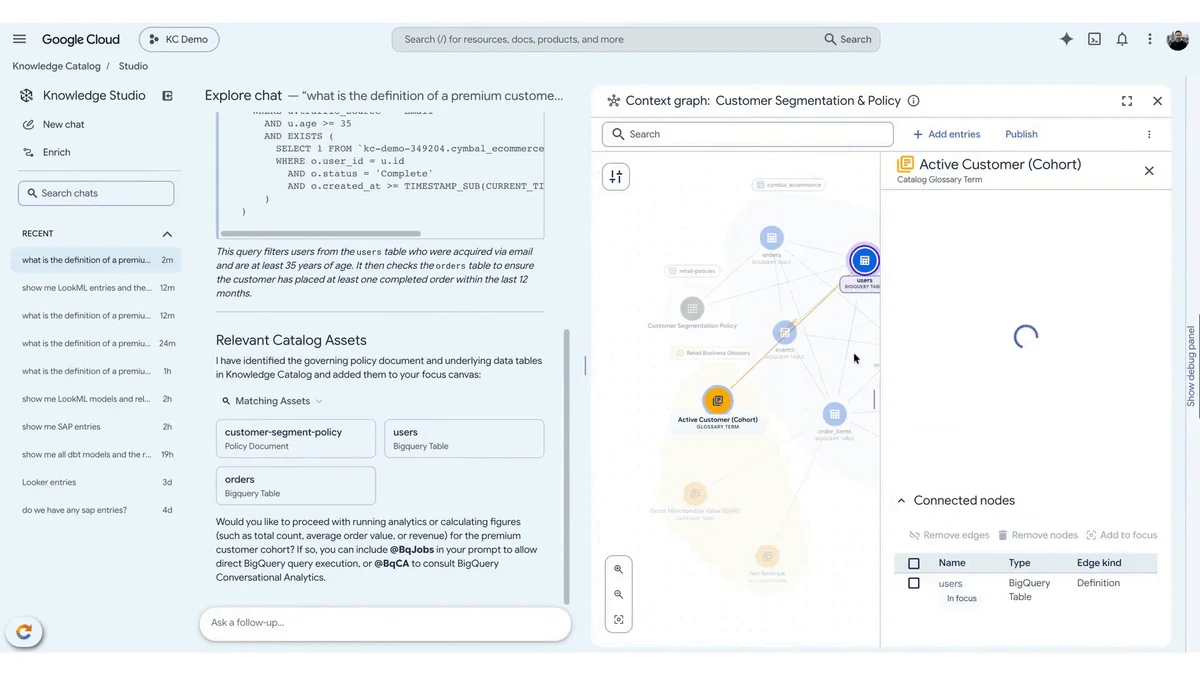
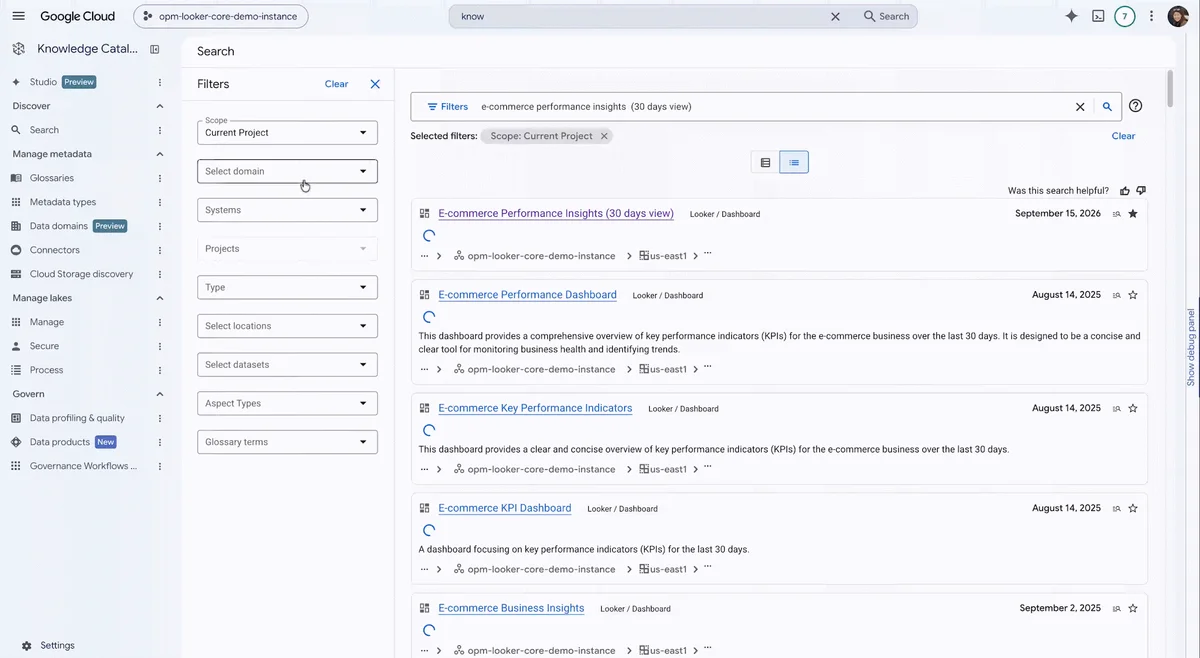
Предприятия, внедряющие ИИ-агентов в продакшн, нуждаются не только в доступе к данным, но и в их понимании. Каталог знаний Google Cloud для Looker Core теперь индексирует семантический язык LookML, устраняя этот пробел. ИИ-агентам нужен контекст, включая схемы таблиц, происхождение данных и управление, а также детерминированные бизнес-семантики для расчетов метрик. Один инструмент не может обеспечить как широкий организационный контекст, так и точные определения метрик. Каталог знаний предлагает широкий корпоративный контекст, а LookML — детерминированную математическую семантику. Эта интеграция индексирует бизнес-логику LookML в Каталог знаний для Gemini Enterprise и пользовательских ИИ-агентов. Без явных семантических правил LLM-агенты могут создавать противоречивые определения метрик и генерировать некорректный SQL из-за наивных веерных соединений. Каталог знаний и Looker решают эту проблему, моделируя семантику один раз в LookML и получая к ней доступ в экосистеме ИИ Google Cloud. Этот новый релиз индексирует детерминированную семантику LookML как первоклассный слой в Каталоге знаний, предоставляя агентам точные определения, пути соединений и происхождение данных. Эти метаданные автоматически доступны Gemini Enterprise без пользовательского кода, что позволяет ему генерировать точный SQL, ссылаясь на технические схемы, глоссарии и индексированную логику LookML. Looker Core в Google Cloud автоматически индексирует модели LookML, Explores, Views, происхождение данных и дашборды непосредственно в Каталог знаний. Эта интеграция позволяет агентам получать как широкий контекст из Каталога знаний, так и явные математические отношения из LookML.
CdXz5zHNQW_qDLEvNBkS9.gif
Растущее использование автономных агентов в разработке приложений создает серьезные проблемы для управления идентификацией и доступом. Эти агенты, способные выделять облачные ресурсы и развертывать службы со скоростью машины, могут столкнуться с трением в области безопасности, которое замедляет конвейеры CI/CD. Для решения этой проблемы управления идентификацией и доступом в "эпоху агентов" Google Cloud представляет IAM Helper. IAM Helper предоставляет интеллектуальные, ориентированные на агентов строительные блоки, которые автоматизируют сложные рабочие процессы управления идентификацией и доступом для автономных помощников по коду и конвейеров развертывания. Он действует как уровень оркестрации, нативный для агентов, для Google Cloud IAM, интегрируясь с существующими механизмами, такими как Policy Intelligence и Privileged Access Manager. Эта интеграция позволяет автономному коду напрямую вызывать навыки IAM, снижая административные накладные расходы и повышая безопасность. IAM Helper позволяет агентам динамически управлять доступом, перенося бремя оценки политик и сложной оркестрации на серверную часть Google Cloud. Упакованные с использованием стандарта Agent Skills, эти сквозные рабочие процессы и средства защиты работают с распространенными агентами, такими как Gemini и Claude. Навыки IAM Helper включают встроенные средства защиты, разделяющие обнаружение в режиме только для чтения от изменений политик, с автоматизированной диагностикой и симуляциями. Изменения политик требуют подтверждения человеком через настраиваемые уровни риска. Например, агент, столкнувшийся с ошибкой разрешения, может автоматически устранить проблему, запросить временное предоставление доступа и решить ее. Автономные конвейеры могут самовосстанавливаться, генерируя политики наименьших привилегий, проверяя их по журналам и направляя изменения на утверждение. IAM Helper также помогает в создании соответствующих политик, генерируя и проверяя правила IAM v1 и v2, одновременно блокируя рискованные конфигурации. Он обеспечивает быстрое устранение ошибок 403, выявляя отсутствующие разрешения, и позволяет моделировать изменения политик для оценки радиуса поражения перед развертыванием. Кроме того, он облегчает предоставление привилегированного доступа по мере необходимости вместо постоянных привилегий, обеспечивая контролируемый и ограниченный по времени доступ. Эти навыки агентов основаны на основных инструментах Google Cloud IAM MCP, которые предоставляют атомарные функции только для чтения для эффективного запроса конечных точек IAM. Использование этих инструментов устраняет необходимость в пользовательских обертках API, максимизируя эффективность токенов и позволяя агентам безопасно выполнять многошаговые операции. Команды могут получить доступ к каталогу навыков агентов IAM Helper и официальной документации, чтобы начать внедрение этих возможностей.
Google Cloud расширяет свои предложения в области генеративного ИИ, предоставляя разработчикам больше возможностей для развертывания моделей Anthropic Claude. Новый вариант развертывания моделей Claude под управлением Anthropic теперь общедоступен в Google Cloud. Этот вариант дополняет существующий вариант развертывания под управлением Google. Оба варианта предлагают доступ к новейшим моделям Claude с первого дня и имеют одинаковые цены и биллинг Google Cloud.Ключевое отличие заключается в том, кто выступает в качестве обработчика данных и в доступности новых функций платформы Claude. Вариант под управлением Anthropic предоставляет немедленный доступ к таким функциям, как Claude Managed Agents и выполнение кода, при этом Anthropic выступает в качестве обработчика данных на своих условиях. IAM Google Cloud и консолидация биллинга по-прежнему используются. Напротив, вариант под управлением Google сохраняет Google Cloud в качестве обработчика данных в соответствии с существующими соглашениями с клиентами, отдавая приоритет строгому управлению и соответствию требованиям с такими функциями, как VPC Service Controls и CMEK. Новые функции платформы Claude будут со временем интегрированы в инфраструктуру под управлением Google. Вариант под управлением Google также предлагает нативные интеграции с сервисами Google Cloud. Независимо от выбора развертывания, пользователи могут использовать модели Claude, такие как Opus, Sonnet и Haiku.
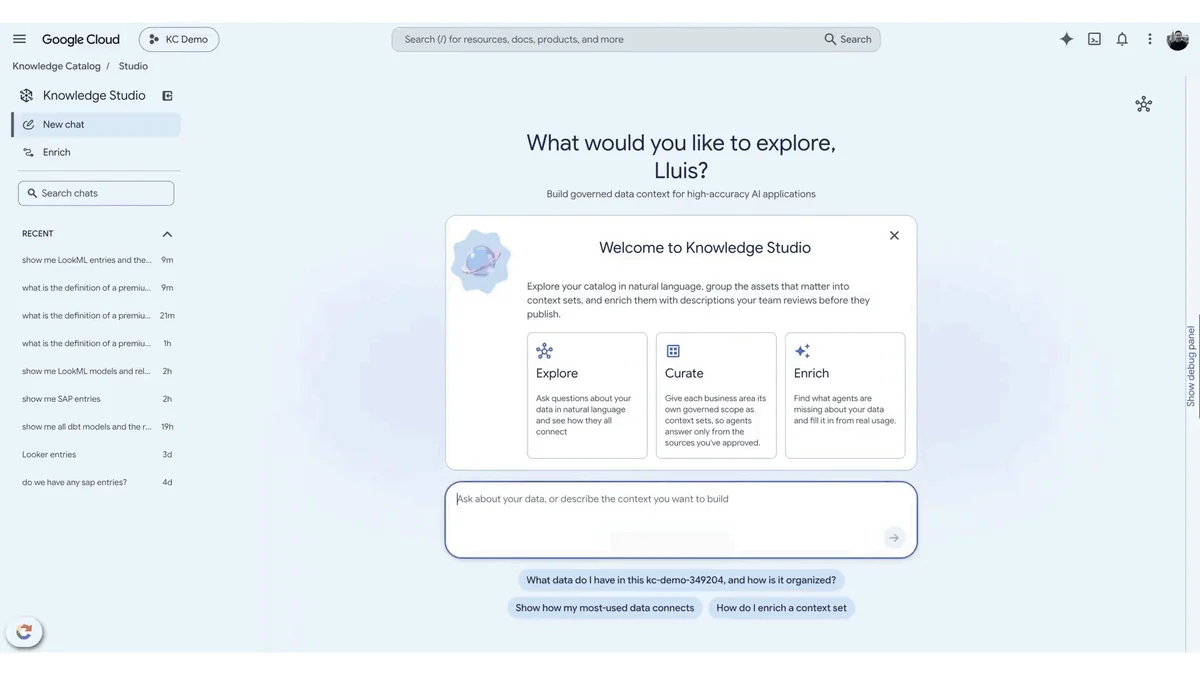
Каталог знаний Google Cloud улучшает свой контекстный движок для агентов с помощью новых предварительных функций. Самообучающееся обогащение контекста анализирует взаимодействия агентов и пользователей для автоматического выявления и обновления отсутствующего или устаревшего бизнес-контекста. Knowledge Studio предоставляет визуальный контекстный граф и диалоговый поиск для управления этим контекстом. Это решает проблему ручного курирования контекста по мере роста числа агентов. Обогащение на базе Gemini извлекает проверенные определения из различных бизнес-документов и репозиториев кода. Эти определения затем организуются в управляемые, повторно используемые наборы контекста для агентов. Это значительно повышает точность агентов, снижает задержку и использование токенов. Возможности обогащения подключаются как к структурированным, так и к неструктурированным источникам данных. Предлагаемые обновления контекста представляются с указанием источников и оценкой уверенности для проверки. Взаимодействия пользователей и агентов выявляют области, в которых агенты испытывают трудности, что позволяет автоматически исправлять ошибки. Автоматизация может быть настроена с пороговыми значениями оценки уверенности для автоматической публикации изменений. Наборы контекста позволяют создавать курируемые, предметно-ориентированные подмножества более широкого контекстного графа. Эти наборы обеспечивают управление данными и детальный контроль доступа. Knowledge Studio превращает Каталог знаний в интерактивный командный центр для управления контекстом. Он предлагает визуальную навигацию, диалоговый поиск и контроль версий изменений. Эти новые функции направлены на поддержание актуальности контекста и повышение производительности агентов в организациях.
CdXz5zHNQW_xA5im0bBF2.gif
Программная индустрия переживает периодические архитектурные сдвиги: после бума веб-масштабирования появились вычисления в масштабе складов и контейнеры, а разработка TPU была вызвана потребностями глубокого обучения. Google также представила Titanium для гарантий безопасности на аппаратном уровне. Новый фундаментальный сдвиг — это рост агентного ИИ, где агенты ИИ предпринимают действия, выходящие за рамки простого ответа на вопросы. Эти агенты все чаще пишут код, используют инструменты и оркеструют рабочие процессы, быстро потребляя вычислительные ресурсы и ресурсы хранения данных. Традиционные вычислительные примитивы недостаточны для эффективного и низколатентного запуска миллионов таких агентов. Это требует нового форм-фактора, что привело к разработке Agent Compute Engine, сервиса Google Cloud, предоставляющего микровиртуальные машины с аппаратной изоляцией для агентов ИИ.Agent Compute Engine призван устранить разрыв между изоляцией виртуальных машин и скоростью и плотностью контейнеров. Существующие виртуальные машины слишком медленно запускаются и останавливаются для частого приостановки и возобновления работы агентов. Контейнеры, хотя и быстрые, не обладают необходимой изоляцией и контролем на уровне ядра для определенных задач агентов. Система должна эффективно управлять агентами, понимая, когда они активны или бездействуют, чтобы избежать растраты ресурсов и сохранить рабочее состояние. Agent Compute Engine разработан как унифицированная платформа, предлагающая абстракцию микровиртуальных машин для постоянных вычислений с аппаратной изоляцией.Эта новая архитектура поддерживает разнообразные рабочие нагрузки, включая интерактивные интерфейсы агентов, автономную разработку программного обеспечения, крупномасштабные оценки и легкие песочницы для сервисов Google. Безопасность имеет первостепенное значение, с подходом "защита в глубину", основанным на доверии на аппаратном уровне через кремний Titan и IPU Titanium. Целостность хоста поддерживается без сохранения состояния, неизменяемыми устройствами, а сеансы агентов изолированы в микровиртуальных машинах с одним арендатором. Архитектура "нулевых секретов" предотвращает хранение конфиденциальных учетных данных в песочнице, обеспечивая безопасность даже в случае компрометации гостевой ОС.Сетевое взаимодействие ограничено: весь трафик проходит через посреднический прокси, который применяет политику исходящего брокериджа. Сквозное шифрование реализовано как для данных при передаче, так и для данных в состоянии покоя. Применяются автоматическое исправление, обнаружение в реальном времени и постоянные меры безопасности, наряду со строгим разделением между оболочкой агента и песочницей. Система работает исходя из предположения, что песочница контролируется злоумышленником, поэтому не содержит учетных данных и не имеет прямого сетевого доступа. Управление осуществляется через первоклассные идентификаторы агентов, управляемые через реестр и менеджер аутентификации, который действует как хранилище и брокер для агентов.
CdXz5zHNQW_XUm165nYZ0.png
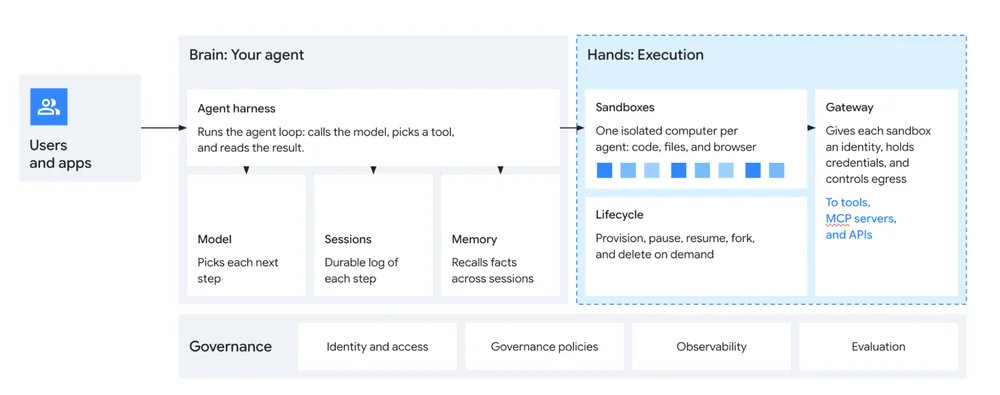
Масштабирование автономных агентов, таких как Gemini, требует надежной инфраструктуры для выполнения и управления. Google запускает Agent Compute Engine, специализированный вычислительный сервис, разработанный для динамических потребностей ИИ-агентов, предлагающий изолированную безопасность среды выполнения и эффективность. Этот сервис обеспечивает работу Gemini для рабочих задач и скоро будет доступен клиентам в предварительной версии. Сопутствующее решение с открытым исходным кодом, Agent Substrate на GKE, обеспечивает настройку и переносимость между облаками для тех, кто стандартизирует Kubernetes. Оба решения предлагают повышенную безопасность благодаря аппаратному разделению и возможностям быстрого запуска/приостановки. Agent Compute Engine использует микро-ВМ с совместным использованием памяти по принципу "копирование при записи" и быстрым контрольным точкам для эффективности, в то время как Agent Substrate использует архитектуру нулевого доверия для развертывания агентов с высокой плотностью. Для решения проблем масштабирования парков агентов Google расширяет возможности управления агентами Gemini для бизнеса. Agent Gateway действует как центральный механизм применения политик, Agent Registry управляет одобренными агентами, а Agent Identity обеспечивает безопасную идентификацию. Эти функции управления теперь будут охватывать более широкий спектр сред выполнения Google Cloud, межоблачные среды и даже локальные конечные точки. Новые улучшения управления включают детальный контроль затрат, интеллектуальную маршрутизацию моделей и расширенные интеграции с партнерами по безопасности. Компания стремится предоставить устойчивую инфраструктуру агентов, сочетающую высокопроизводительное выполнение с комплексным управлением для ИИ-агентов.
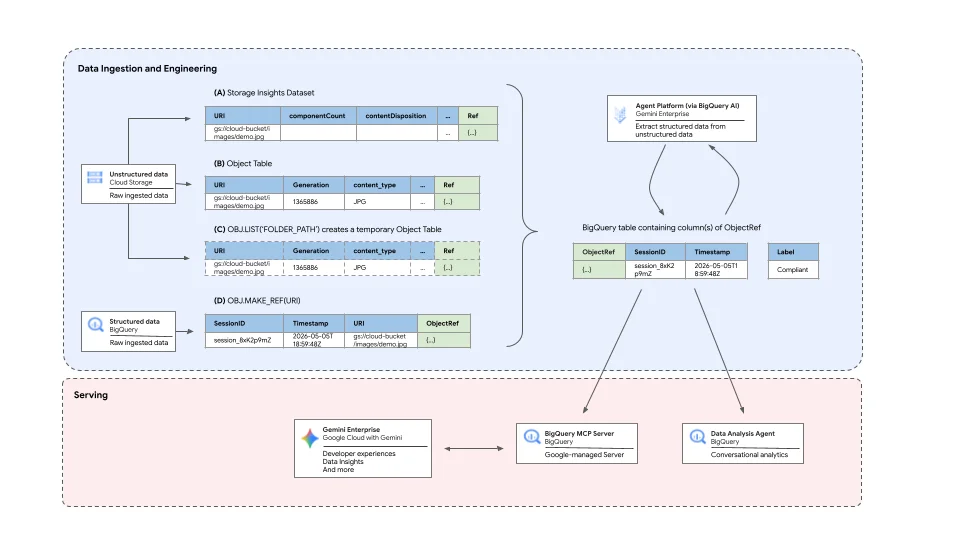
BigQuery теперь предлагает ObjectRef и мультимодальную аналитику данных, превращая его в комплексную платформу данных для агентов. ObjectRef позволяет представлять неструктурированные данные из Cloud Storage в виде нативных столбцов в таблицах BigQuery. Эта интеграция обеспечивает прямой доступ к неструктурированным файлам наряду со структурированными данными для анализа в рамках одного SQL-запроса или запроса на естественном языке. Пользователи могут использовать бессерверные вычисления BigQuery и встроенные возможности вывода для создания сложных конвейеров данных без отдельной инфраструктуры. Извлеченные признаки и аннотации могут храниться вместе с исходными неструктурированными данными, сохраняя нюансы для более глубокого анализа. Такой подход устраняет накладные расходы на объединение данных и несоответствия баз данных, с которыми ранее сталкивались. ObjectRef поддерживает независимые жизненные циклы, архитектуру без копирования и унифицированное управление как структурированными, так и неструктурированными данными. Доказанные сценарии использования включают модерацию контента, обнаружение угроз, проверку соответствия запасов и анализ клиентского опыта. Новые функции общего доступа включают гибкую аутентификацию, поддержку унифицированных метаданных и поддержку массивов для сравнительной аналитики. Компании теперь могут консолидировать свою инфраструктуру и напрямую использовать ИИ для хранения данных для надежной мультимодальной аналитики.
CdXz5zHNQW_rd8H1uSuzS.png
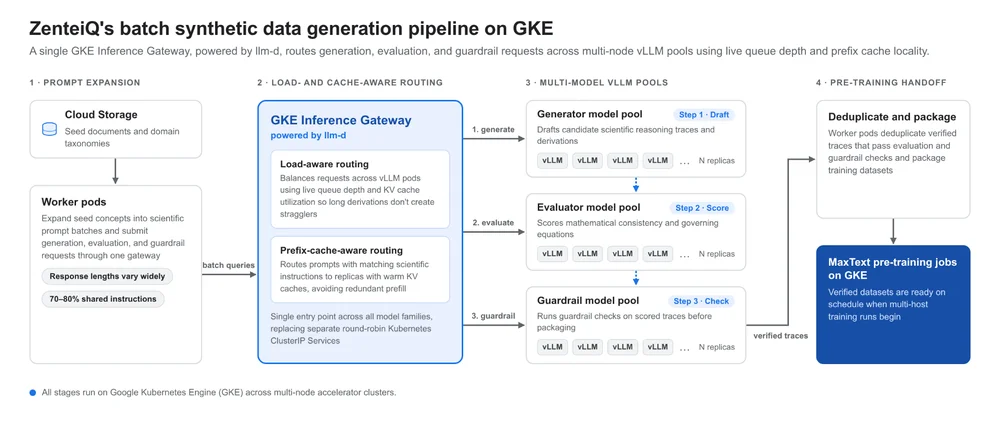
ZenteiQ, стартап в области искусственного интеллекта из Индийского института науки, разрабатывает суверенные научные фундаментальные модели. Эти модели требуют понимания физики, уравнений и численных решателей, что отличает их от общих языковых моделей. ZenteiQ использует масштабный конвейер генерации синтетических данных для предварительного обучения этих моделей. Конвейер генерирует миллиарды токенов рассуждений, включающих сложные научные выводы и проверку решателей.Ранее ZenteiQ сталкивался с узкими местами маршрутизации в Kubernetes, что приводило к неравномерным очередям движков и избыточным вычислениям. Это значительно замедляло генерацию данных и задерживало предварительное обучение. Для решения этих проблем ZenteiQ внедрил GKE Inference Gateway от Google, работающий на базе llm-d. Это решение обеспечивает интеллектуальную маршрутизацию запросов на вывод, учитывающую нагрузку и кэш.GKE Inference Gateway отслеживает глубину очередей в реальном времени и использование KV-кэша на своих серверах. Он эффективно маршрутизирует запросы, предотвращая узкие места и повторно используя кэшированные префиксы запросов. Такая интеллектуальная маршрутизация значительно увеличила пропускную способность: ежедневный объем сгенерированных токенов вырос с 1,47 миллиарда до почти 6 миллиардов. Это также обеспечило предсказуемость их предварительного обучения. ZenteiQ планирует использовать эту конфигурацию для будущих этапов продвинутого обучения ИИ.
CdXz5zHNQW_6aNuYU90ce.png
Обнаружены две критические уязвимости PHP, CVE-2026-109618 и CVE-2026-109619, которые несут риск удаленного выполнения кода без аутентификации и раскрытия памяти. Эти уязвимости, имеющие оценку CVSS 9.2, затрагивают версии PHP от 5.4 до 8.5.11, согласно данным Wiz Research и PHP. Уязвимости связаны с проблемами обработки ошибок нехватки памяти и устаревшим внутренним состоянием запроса. Google Cloud рекомендует своим пользователям немедленно обновить свои PHP-приложения до версии 8.2 или новее и переразвернуть их. Предоставлены конкретные рекомендации для пользователей App Engine, Cloud Run и Google Kubernetes Engine. Хотя сам Google Cloud не уязвим, затронуты могут быть клиентские приложения, работающие на PHP на его платформе. Проект PHP выпустил исправления для новых версий, но старые, снятые с поддержки версии исправлены не будут. Google Cloud разворачивает автоматические исправления для некоторых бессерверных платформ. Пользователи с пользовательскими образами контейнеров должны пересобрать и переразвернуть их с исправленными версиями PHP. Инструменты мониторинга, такие как On-Demand Scanning AP и Security Command Center, могут помочь выявить и обнаружить уязвимые рабочие нагрузки. Обновление PHP имеет решающее значение для защиты приложений и поддержания целостности сервиса.
Google Public Sector расширяет свои партнерские инициативы для стимулирования сотрудничества и расширения возможностей выполнения задач для клиентов из государственного и образовательного секторов. Эти обновления сосредоточены на четырех ключевых областях для поддержки ценной партнерской сети. Новые стимулы будут вознаграждать партнеров за предпродажную техническую экспертизу и разработку решений. Программа успешного использования, управляемая партнерами, будет способствовать внедрению Gemini за счет целевых инвестиций.Google запускает академию инженеров, развернутых на местах, для обучения элитных инженеров в партнерских организациях. Усилия по ускорению предпродажной подготовки включают увеличение финансирования для клиентских семинаров и пилотных проектов, проводимых партнерами. В области послепродажного внедрения предусмотрены значительные инвестиции в размере 45 миллионов долларов США для финансирования профессиональных услуг партнеров по развертыванию Gemini в государственном секторе США.Для поддержки специализированных задач новый завод агентов ISV ускорит создание специализированных агентов для государственного сектора. Это дополняет ISV ATO Accelerator, предлагая существенное финансирование для аккредитации. Формируются стратегические альянсы, включая новый с SHI для привлечения их команд продаж и сотрудничество с Accenture Federal Services для Gemini Launchpads. Эти инициативы направлены на переход агентств от экспериментов к выполнению задач. В конечном итоге, эти усилия гарантируют, что клиенты государственного сектора получат необходимые им возможности для выполнения задач.
Google Cloud расширяет свои предложения в области искусственного интеллекта, интегрируя модели OpenAI в свой Model Garden. Этот шаг делает Google Cloud единственным гипермасштабируемым поставщиком с доступом ко всем трем основным проприетарным LLM, наряду с множеством других моделей. Платформа делает акцент на предоставлении клиентам гибкости в выборе подходящей модели для конкретных рабочих нагрузок, балансируя стоимость, возможности и производительность. Представляются новые модели OpenAI, такие как GPT-6 Astra, GPT-6.1 Sol и GPT-6 Luna, каждая из которых предназначена для различных сценариев использования и уровней эффективности. Эта интеграция позволяет клиентам динамически менять модели без привязки к архитектуре или отдельных контрактов с поставщиками. Активность пользователей будет консолидирована в одном счете Google Cloud, с использованием существующих облачных обязательств и гибких планов экономии. Безопасность и управление данными имеют первостепенное значение, а строгие периметры данных гарантируют, что данные клиентов никогда не будут использоваться для обучения моделей. Изолированные границы доступа и унифицированный аудит обеспечивают надежную безопасность и прозрачность для корпоративных рабочих нагрузок. Эти новые модели OpenAI в настоящее время находятся в закрытом предварительном просмотре для избранных корпоративных клиентов. Будущая интеграция с Gemini для бизнеса и Google Antigravity еще больше расширит выбор и эффективность для разработчиков и предприятий.
Google Cloud запустила экземпляры Confidential G4, что является значительным шагом вперед в обеспечении безопасности рабочих нагрузок искусственного интеллекта. Эти экземпляры, оснащенные графическими процессорами NVIDIA RTX PRO 6000 Blackwell Server edition, предлагают возможности конфиденциальных вычислений. Это означает, что конфиденциальные данные и интеллектуальная собственность, обрабатываемые автономными агентами, защищены в режиме реального времени. Технология интегрирует NVIDIA Confidential Computing в AI Hypercomputer Google Cloud, обеспечивая конфиденциальность во время вычислений без ущерба для производительности. Экземпляры Confidential G4 теперь общедоступны во многих зонах, поддерживая различные модели потребления на виртуальных машинах Compute Engine и узлах GKE. Поддержка Confidential Space, обеспечивающая безопасный обмен данными между несколькими сторонами, также скоро будет развернута. Экземпляры Confidential G4 используют аппаратные функции безопасности, такие как неэкспортируемые ключи, удаленная аттестация и шифрование памяти. Это позволяет организациям соответствовать строгим нормативным требованиям и поддерживать экономическую эффективность. Решение обеспечивает сквозную конфиденциальность, изолируя данные и параметры модели от администраторов хоста и поставщиков облачных услуг. Проверяемое криптографическое доверие устанавливается посредством удаленной аттестации, основанной на аппаратном обеспечении, обеспечивая целостность перед началом конфиденциальных операций. Важно отметить, что для развертывания не требуется переработка кода, что упрощает процесс внедрения. Тестирование производительности показывает, что экземпляры Confidential G4 обеспечивают пропускную способность, сопоставимую со стандартными экземплярами G4, с минимальным снижением производительности. Этот прогресс позволяет предприятиям безопасно масштабировать развертывания ИИ, сохраняя контроль, конфиденциальность и подотчетность над своими ценными активами ИИ.
Предприятия переходят к сложным агентным ИИ-рабочим процессам, требующим инфраструктуры, обеспечивающей как высокую производительность, так и необходимую гибкость. Эта новая эра требует возможности запускать разнообразные модели для конкретных задач и сохранять суверенитет данных и операций. Google Cloud в сотрудничестве с NVIDIA представляет усовершенствования для решения этих задач. Новые экземпляры A5X, работающие на платформе NVIDIA Vera Rubin, обеспечивают ускоренные вычисления и расширенную глобальную доступность. Virgo Network улучшает возможности масштабирования, позволяя создавать массивные кластеры GPU на разных площадках. Решения для хранения данных теперь включают Managed Lustre с NVIDIA GPUDirect Storage для прямого доступа GPU к данным. Усовершенствованное KV-кэширование на экземплярах A5X улучшает память с большим контекстом для агентных рабочих процессов. Google Kubernetes Engine (GKE) будет оркестрировать эти экземпляры A5X, упрощая распределенные операции ИИ. Поддержка открытых моделей, таких как Gemma и Mistral, расширяется в портфеле Google Cloud Sovereign Cloud. Модели NVIDIA Nemotron и симуляции Cosmos интегрируются с Gemini для настройки и генерации виртуальных миров. Возможности Sovereign AI расширяются на локальные среды через Google Distributed Cloud. Это включает GPU NVIDIA Blackwell Ultra и модели Gemini Flash для развертываний в изолированных средах. Конфиденциальные вычисления в публичном облаке улучшены с помощью экземпляров Confidential G4 и опций Confidential Bare Metal. Эти инновации направлены на защиту конфиденциальной интеллектуальной собственности и пользовательских данных с помощью аппаратного обеспечения безопасности. Совместно разработанный Google Cloud AI Hypercomputer с полнофункциональной платформой NVIDIA предлагает единую основу для масштабирования ИИ.
Google Cloud теперь предлагает Claude Opus 5.5 и Claude Sonnet 5.5 через Antigravity, предоставляя разработчикам больше возможностей выбора моделей. Claude Opus 5.5 отлично справляется со сложными задачами, в то время как Sonnet 5.5 предлагает скорость и экономичность. Администраторы могут включить эти модели наряду с моделями Gemini от Google в рамках Antigravity. Затем разработчики смогут выбирать предпочитаемые модели непосредственно из селектора моделей в различных инструментах Antigravity. Эта интеграция обеспечивает единую среду выставления счетов и безопасности для выбора моделей. Платформа поддерживает паттерны мультимодельного инжиниринга для повышения качества кода и управления затратами. Один из паттернов включает использование разных моделей для реализации и валидации, чтобы предотвратить предвзятость, специфичную для конкретной модели. Разработчики могут назначить Claude Opus 5.5 или Gemini 4 Argon для реализации и другую модель для валидации. Другой паттерн сочетает мощные модели рассуждений с более быстрыми "Flash" субагентами для повышения эффективности. Субагенты могут быть настроены для использования конкретных уровней моделей, таких как Gemini Flash, для задач с большим объемом. Это позволяет оптимизировать рабочие процессы, делегируя задачи специализированным моделям. Администраторы могут настраивать биллинг и авторизовать партнерские модели для своих организаций. Разработчикам следует обновить свои инструменты Antigravity, чтобы получить доступ к этим новым возможностям моделей.
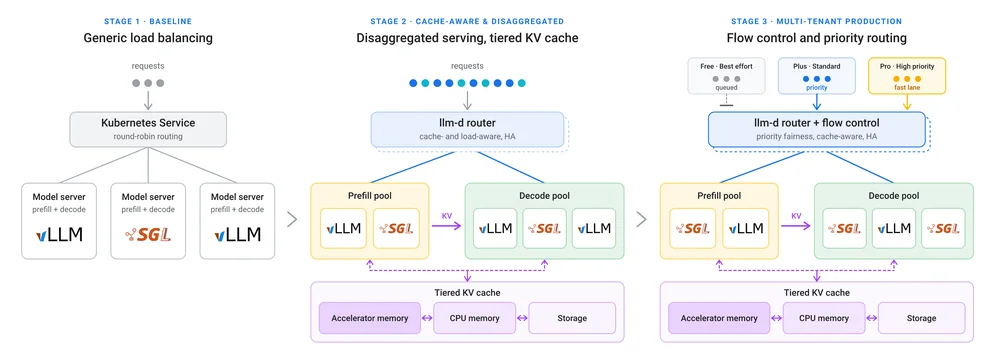
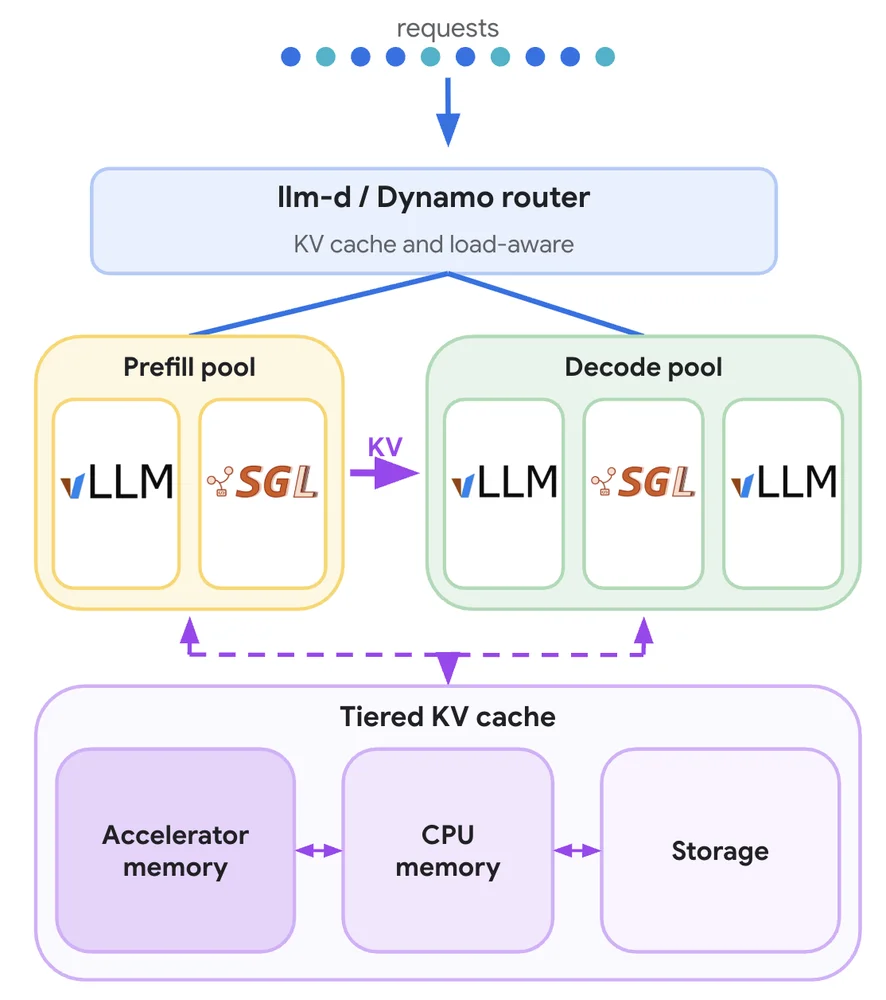
Сегодня отмечается выпуск llm-d 1.0 — открытого, нативного для Kubernetes стека для распределенного инференса LLM, разработанного сообществом, включающим Google, Red Hat и IBM. Этот проект объединяет сообщества PyTorch и Kubernetes для удовлетворения растущих потребностей в инференсе. Современные рабочие нагрузки на основе агентов, в отличие от простых чат-взаимодействий, включают многоэтапные процессы, использование инструментов и всплески трафика. Обслуживание их на отдельных машинах или с помощью базовых балансировщиков нагрузки оказывается неэффективным, что приводит к дублированию вычислений и зависанию интерактивных пользователей. llm-d превращает кластеры в скоординированные пулы обслуживания, что продемонстрировано на примере 1000 агентов на одном конечной точке. Ключевые особенности включают маршрутизацию с учетом кэша и многоуровневый KV-кэш для поддержания контекста агента, а также управление потоком для приоритезации интерактивных запросов во время всплесков трафика. Версия 1.0 предлагает многопользовательское качество обслуживания благодаря управлению потоком с учетом приоритетов и стабильную основу с защищенными API. Она также обеспечивает более безопасные обновления с высокой доступностью и обновлениями без простоя, а также возможности обслуживания с учетом агентов для повторного использования контекста. Расширенная интеграция TPU обеспечивает нативное обслуживание моделей PyTorch с временным разделением TorchTPU для повышения пропускной способности и утилизации. Компоненты llm-d являются составными, позволяя пользователям использовать только необходимые элементы обслуживания. Этот стек объединяет примитивы Kubernetes, движки обслуживания PyTorch и планирование с учетом ускорителей для гибкой производственной среды.
CdXz5zHNQW_U6mQXXQiGC.png
На конференции PyTorch 2026 были представлены новые продукты и интеграции для запуска PyTorch в Google Cloud и других инфраструктурах. TorchTPU, нативный стек PyTorch для Google TPU, теперь с открытым исходным кодом на GitHub. Это обеспечивает бесшовное обучение, обслуживание и развертывание моделей на TPU с использованием привычных инструментов, таких как vLLM, SGLang и Hugging Face. Интеграция предоставляет пользователям выбор вычислительных опций, включая TPU, GPU и CPU, с единой операционной моделью. TorchTPU позволяет запускать существующие рабочие нагрузки PyTorch на TPU с минимальными изменениями кода и привычными API. Он поддерживает отладку в режиме eager и оптимизирует использование TPU и памяти с помощью torch.compile. Модели Hugging Face теперь работают нативно на TorchTPU, упрощая развертывание с помощью device_map="tpu". Оптимизация инференса достигается за счет интеграции TorchTPU с сервинговыми движками и маршрутизацией трафика между TPU и GPU. vLLM обеспечивает высокопроизводительное обслуживание и эффективность использования памяти на TPU благодаря таким функциям, как непрерывная пакетная обработка и квантование. SGLang ускоряет агентные и структурированные рабочие нагрузки на TPU, повторно используя KV-кэш между запросами. llm-d 1.0, проект CNCF Sandbox, связывает сервинговые движки PyTorch с Kubernetes для распределенного инференса LLM. TorchTitan предлагает нативное для PyTorch распределенное высокопроизводительное обучение в масштабе, протестированное на тысячах TPU. VeRL, популярный фреймворк RL, теперь включает бэкенд TPU для масштабируемых рабочих нагрузок пост-обучения и обучения с подкреплением. Ray добавил нативную поддержку TorchTPU, позволяя оркестрировать конвейеры ИИ на различных ускорителях в рамках одного рабочего процесса. LiteRT, решение Google для инференса ИИ на устройствах, теперь входит в экосистему PyTorch, позволяя моделям PyTorch работать на различных устройствах. Набор агентов TPU также находится на ранней стадии предварительного просмотра на GitHub для автоматизации онбординга, диагностики и настройки производительности моделей PyTorch на TPU.
CdXz5zHNQW_YCinlopqHk.jpeg
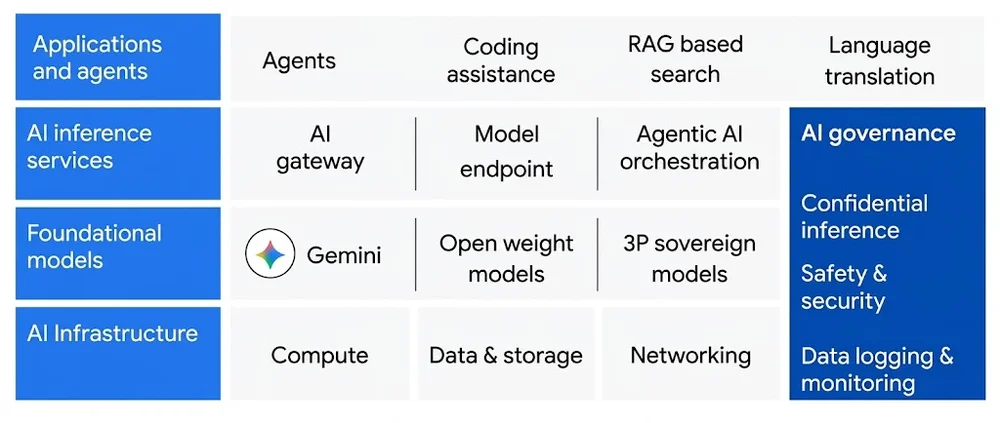
Агентные системы становятся все более ценными для предприятий, но организации со строгими требованиями к суверенитету данных сталкиваются с трудностями при их развертывании. Отправка конфиденциальных данных в общедоступные облака часто невозможна, а создание частных стеков ИИ занимает много времени. Инновации Google Distributed Cloud (GDC) с воздушным зазором теперь решают эту проблему, позволяя развертывать системы непосредственно там, где находятся конфиденциальные данные. Ключевые достижения включают корпоративный поиск на базе Gemini, поддержку моделей с открытым весом, готовые приложения ISV и ускоренную инфраструктуру. GDC стремится трансформировать изолированную инфраструктуру в современную платформу для агентных инноваций с гибкостью, основанной на фундаментальных и открытых моделях. Корпоративный поиск Gemini на GDC предлагает диалоговый интерфейс для запросов к огромным хранилищам данных в пределах суверенных периметров. Он поддерживает мультимодальные данные, такие как текст, аудио и видео, с низколатентным выводом и встроенной генерацией с дополненным поиском. GDC с воздушным зазором, теперь общедоступный, поддерживает Gemini 3.5 Flash и ведущие открытые модели, такие как Gemma и Mistral, предлагая выбор рабочих нагрузок. Платформа включает новый, усовершенствованный стек Infrastructure-as-a-Service для одновременного запуска рабочих нагрузок ИИ и традиционных. Это включает в себя машины типа A4 Ultra с графическими процессорами NVIDIA Blackwell для высокопроизводительной агентной инфраструктуры и отказоустойчивые, управляемые сетевые решения. Расширяющаяся экосистема партнеров ISV предлагает знакомое программное обеспечение, такое как Teradata, Solo.io и Mattermost, для нативной работы на GDC. Эти интеграции позволяют организациям использовать ИИ, не нарушая конфиденциальность данных и не отказываясь от привычных инструментов, превращая конфиденциальные данные в действенные идеи в рамках соответствующих требованиям, безопасных и контролируемых сред с воздушным зазором.
CdXz5zHNQW_WoYmLn2p8a.png
Google проводит саммит для обсуждения того, как государственные учреждения могут достигать амбициозных целей с помощью технологий. Руководители государственных учреждений сталкиваются с растущими требованиями к скорости и эффективности в условиях сложности и ограниченных ресурсов. Хотя многие ведомства внедрили ИИ-агентов, повсеместному внедрению препятствуют устаревшие разрозненные данные и проблемы интеграции. Google стремится упростить эти процессы с помощью безопасных, масштабируемых технологий.Компания представляет Gemini, универсального помощника для различных рабочих задач, который интегрируется с существующими системами и соответствует организационным мерам безопасности. Gemini для государственных служб — это новая платформа, разработанная с учетом требований безопасности и рабочих процессов государственного сектора, обеспечивающая безопасное подключение к существующим системам без миграции данных. Агенты Wiz теперь доступны в Wiz for Gov, сертифицированной FedRAMP среде, для ускорения устранения уязвимостей по критически важным приоритетам, таким как постквантовая криптография. Wiz также предлагает бесплатные оценки безопасности в рамках своей программы Scan for Good.Возможности корпоративного поиска интегрируются в Gemini на Google Distributed Cloud для изолированных сред, позволяя анализировать конфиденциальные данные без компрометации через интернет. Партнерства с такими организациями, как America.gov, SUNY, Министерство энергетики, Армия США и Министерство обороны, демонстрируют, как технологии Google способствуют достижению целей. Эти сотрудничества направлены на упрощение доступа к федеральным услугам, продвижение исследований, укрепление национальной безопасности и улучшение логистики. Университет Кейс Вестерн Резерв использует Gemini для улучшения обучения и исследований. Google подчеркивает свою роль партнера в достижении целей в эпоху агентов, призывая государственные структуры совместно создавать и добиваться результатов.
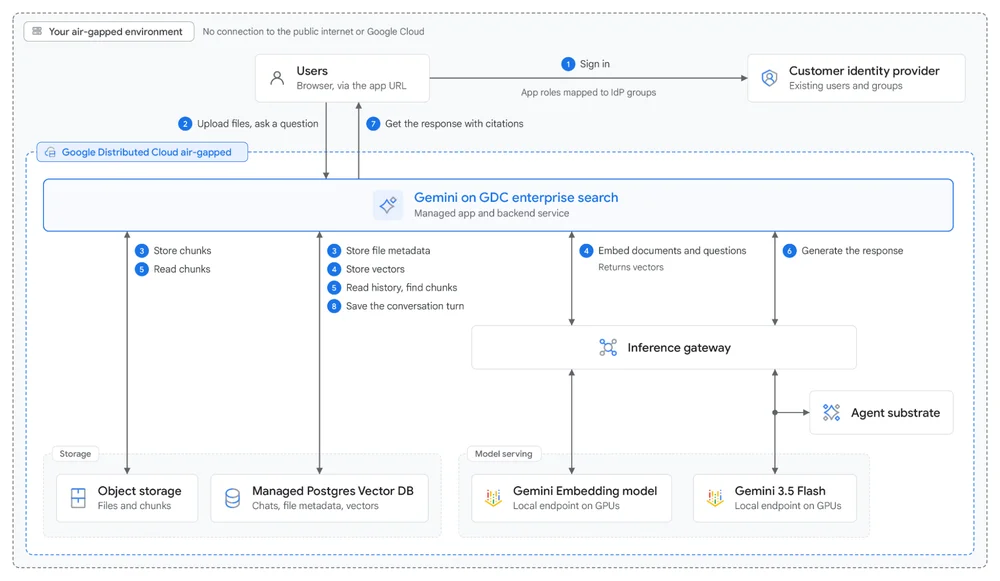
Организации, работающие с конфиденциальными данными, такими как секретные отчёты, требуют безопасных решений для анализа данных. Возможности поиска в публичном облаке часто ограничены из-за требований суверенитета данных, запрещающих покидать данные. Раньше для этого требовалась сложная и трудоёмкая разработка индивидуальной инфраструктуры для разъединённых сред. Теперь Google Distributed Cloud (GDC) air-gap предлагает корпоративный поиск с Gemini для решения этих проблем. Этот полностью управляемый поиск генерации работает полностью в пределах защищённого физического периметра, отключённого от интернета. Пользователи могут загружать файлы и просить Gemini искать, суммировать, сравнивать или переводить информацию с использованием цитируемых источников и постоянных разговоров. Это позволяет искать данные между силосами и открывать инсайты из различных форматов, включая аудио, видео и изображения, без отдельных этапов транскрипции. Система интегрируется с существующими провайдерами идентификации для доступа для тех, кто нужно знать, обеспечивая конфиденциальность. Данные шифруются в состоянии покоя и в ходе передачи, а системы безопасности соответствуют государственным стандартам. Локальный движок выполнения кода Gemini безопасно обрабатывает аналитические запросы из структурированных данных. Это решение обеспечивает передовой мультимодальный интеллект в суверенные дата-центры без ущерба безопасности.
CdXz5zHNQW_YS197tO5bU.png
Google запустила Gemini для государственных служб — ИИ-агента, разработанного для организаций государственного сектора. Этот универсальный агент выполняет интеллектуальную работу, отвечает на вопросы, создает медиа и запускает код на основе поставленных задач. Он подключается к существующим системам агентств без миграции данных и соответствует строгим требованиям организации по безопасности и соответствию. Правительственная версия включает специализированные навыки для государственной службы, такие как исследование политики и поиск информации по Закону о свободе информации (FOIA), а также интегрируется с такими системами, как Oracle и Microsoft 365. Готовые партнерские агенты и системные интеграторы доступны для настройки и развертывания. Gemini для государственных служб работает на Google Cloud, обеспечивая конфиденциальность данных и их размещение на территории США. Цель — автоматизировать рутинные задачи, освобождая государственных служащих для более важной работы. Предварительная версия является частью более широкой стратегии Google по адаптации Gemini для конкретных отраслей. Эта инициатива направлена на ускорение сложных государственных операций и улучшение обслуживания граждан.
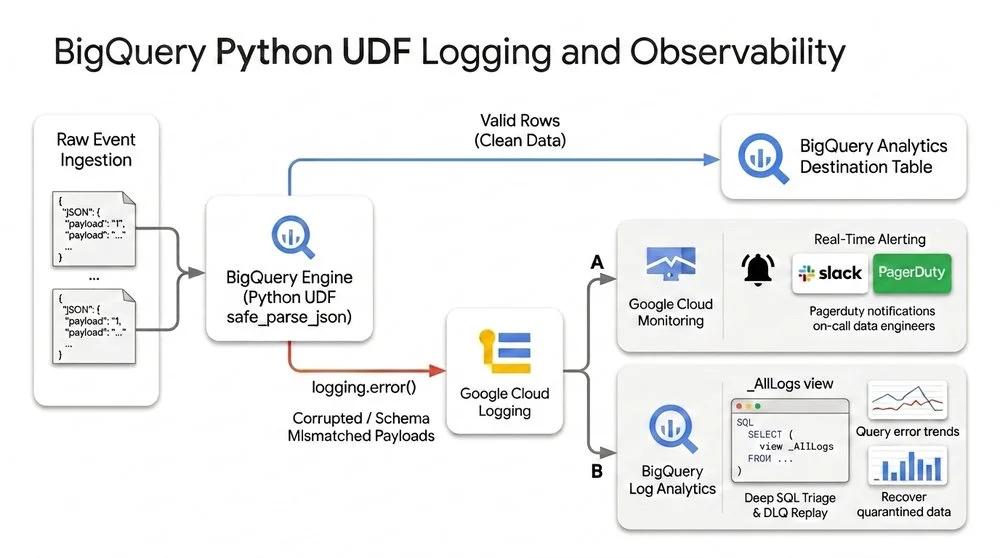
BigQuery теперь поддерживает логирование пользовательских функций Python (UDF), позволяя разработчикам отправлять структурированные логи непосредственно в Cloud Logging, используя стандартную библиотеку логирования Python. Эта новая функция облегчает оперативный мониторинг и отладку без внешних плагинов, что особенно полезно при построении отказоустойчивых конвейеров данных. Рабочий процесс включает встроенную валидацию в рамках пользовательской функции Python, оповещения в реальном времени через Cloud Monitoring на основе метрик, основанных на логах, и SQL-триаж/повторное выполнение изолированных данных.Практический пример демонстрирует конвейер приема событий электронной коммерции. Универсальная пользовательская функция Python анализирует JSON, регистрирует диагностическую информацию для недопустимых записей и возвращает NULL, чтобы предотвратить сбой запроса. Логирование включается с помощью SET @@udf.properties в сессии BigQuery.Оповещения в реальном времени могут быть настроены в Cloud Logging с использованием специального фильтра логов для ошибок пользовательских функций. Для криминалистического анализа BigQuery Log Analytics через связанное представление _AllLogs позволяет инженерам данных запрашивать изолированные полезные нагрузки непосредственно с помощью SQL. Поскольку исходные полезные нагрузки сохраняются, проблемные записи могут быть восстановлены и повторно загружены в производственную таблицу, гарантируя отсутствие потери данных.Помимо валидации данных, эта функция логирования поддерживает такие сценарии использования, как теневое выполнение для безопасных миграций, аудит маскирования PII и обнаружение дрейфа результатов машинного обучения. Рекомендации включают включение отладочного вывода, избегание конфиденциальных данных в логах и управление затратами на логирование путем выборочного логирования. Эта интеграция упрощает отладку и повышает отказоустойчивость конвейеров данных в BigQuery.
CdXz5zHNQW_vlOyaZLNoM.jpeg
Автомобильная промышленность стремительно переходит к программно-определяемым автомобилям, перенося основные функции с физического оборудования на цифровые системы. В то время как информационно-развлекательные системы и системы высокопроизводительных вычислений часто разрабатываются с использованием облачных методов, многие критически важные микросхемы и модули управления остаются жестко запрограммированными. Это создает значительное узкое место, затрудняя обновления и расширение после производства и перенося дорогостоящее устранение дефектов на конец циклов разработки.Google, благодаря партнерству с RemotiveLabs и ее платформе Horizon, стремится устранить эти неэффективности. Android Automotive OS (AAOS) уже использует виртуальные среды тестирования, такие как Cuttlefish, на экземплярах Google Cloud на базе Arm для бесшовной разработки программного обеспечения для кабины. RemotiveTopology расширяет эту виртуальную модель на всю электрическую и электронную (E/E) архитектуру автомобиля.Преобразуя автомобильные сети в "автомобиль как код", RemotiveTopology создает полную, смоделированную E/E архитектуру, которая связывает AAOS с другими системами автомобиля. Это позволяет разработчикам по запросу запускать полный виртуальный автомобиль, обеспечивая непрерывную видимость сигналов и междоменных взаимодействий. Система, построенная на стандартных инструментах Linux, работает на различных платформах, от ноутбуков до Google Cloud.Этот подход способствует ранней, а не поздней интеграции всех бортовых систем в виртуальной среде до использования физического оборудования. Критические, междоменные взаимодействия, такие как появление событий ADAS на информационно-развлекательном дисплее, могут непрерывно тестироваться с самого начала. Эта ранняя интеграция значительно снижает вероятность и стоимость обнаружения дефектов на более поздних этапах процесса разработки.Конечная цель — обеспечить масштабируемую разработку программного обеспечения даже для самых мелких компонентов автомобиля, преодолевая разрыв до полностью программно-определяемых автомобилей. Инфраструктура Google Cloud на базе Arm, включая экземпляры bare-metal C4A от Axion, обеспечивает соответствие между программным обеспечением, разработанным в облаке, и фактическими модулями управления автомобилем. Эта целостная система впервые позволяет осуществлять разработку и интеграционное тестирование всей системы автомобиля в облаке, напрямую переносимое на физические автомобили.Преимущества существенны, включая более чем 10-кратное ускорение циклов интеграции, согласно данным ранних взаимодействий с клиентами. Виртуальные системы имеют решающее значение для поддержания темпа с рабочими процессами, управляемыми ИИ, которые быстро генерируют, тестируют и совершенствуют программное обеспечение автомобиля. RemotiveTopology делает эту архитектуру доступной, предлагая на GitHub упрощенный автомобиль с открытым исходным кодом для немедленного использования без новых сторонних инструментов.Производители могут использовать существующие инструментарии и легко интегрировать RemotiveTopology в среды Google Cloud на базе Arm. Для тех, кто в настоящее время ограничивает виртуальную разработку кабиной, пришло время расширить ее на весь автомобиль в облаке с помощью этого инновационного подхода.
Корпоративные ассистенты в основном используют текст, что неэффективно для визуальных, многоэтапных задач, требующих частых корректировок. MCP Apps, расширение протокола Model Context Protocol, решает эту проблему, объединяя инструменты с живыми пользовательскими интерфейсами, отображаемыми непосредственно в потоке чата Gemini Enterprise. Эти интерактивные пользовательские интерфейсы, встроенные в изолированные iframe, могут разворачиваться на полный экран или в боковую панель. Изменения обрабатываются локально, поддерживая синхронизацию между рабочей областью и ассистентом. Такой подход устраняет необходимость перестройки основной инфраструктуры, используя Gemini Enterprise для аутентификации, доступа к данным и ассистента по умолчанию. Пользователи размещают свой сервер MCP на частном сервисе Cloud Run. На протяжении поколений корпоративные ассистенты эволюционировали от статических текстовых чат-ботов до тех, которые вызывают живые API, а теперь до интерактивных MCP Apps с живыми рабочими областями. MCP Apps предлагают отзывчивый пользовательский интерфейс, специально разработанные рабочие процессы, корпоративную безопасность, управление с участием человека и широкие возможности подключения. Архитектура включает три разделенных уровня: клиентский браузер, Gemini Enterprise и частный проект Google Cloud пользователя. Безопасность обеспечивается двумя уровнями аутентификации: Cloud Run IAM и внутриприложением OAuth. Создание MCP App включает в себя создание сервера и HTML-виджета, развертывание в Cloud Run и регистрацию в Gemini Enterprise. После регистрации инструменты MCP импортируются как действия, которые могут быть включены и подключены к приложениям Gemini Enterprise для бесшовной интеграции.
CdXz5zHNQW_eem4fhIiKn.png
Распространенное заблуждение в сфере технологий заключается в том, что ИИ предлагает объективные оценки, но большие языковые модели (БЯМ), как и люди, субъективны. Судьи на основе БЯМ демонстрируют ряд предвзятостей, включая предвзятость к многословию, позиционную предвзятость и эффект ореола, когда четкое форматирование может ввести их в заблуждение. Они также проявляют предвзятость к согласию, не обнаруживая ошибок, и предвзятость к самосовершенствованию, отдавая предпочтение собственным результатам. Следовательно, судьи на основе БЯМ не являются объективными, и обращение с ними как с непогрешимыми рискует привести к компрометации работы. Для повышения качества судей на основе БЯМ предлагается метод, основанный на трех столпах. Первый столп — измерение внутренней стабильности путем проверки согласованности при многократных проходах для идентичных входных данных. Второй столп включает проверку соответствия человека с использованием метрик с коррекцией случайности, чтобы гарантировать, что они выявляют реальные ошибки, а не просто соглашаются с мягкими оценками. Третий столп выступает за использование ансамблей из нескольких судей, применение декомпозированного промптинга для специализированной оценки и одновременный запуск нескольких моделей для отслеживания производительности и выявления расхождений. Партнерство с Delta может помочь во внедрении статистически проверенных конвейеров оценки.
Организации сталкиваются со значительными трудностями при внедрении ИИ-агентов в свой бизнес, отдавая приоритет качеству, интеграции, безопасности и управлению над сырой интеллектуальностью моделей. Gemini от Google представлен как фундаментальная платформа, разработанная для преодоления этих препятствий при внедрении. Он позволяет агентам работать в привычных пользовательских средах, таких как Google Workspace и Microsoft 365, сохраняя единую память и разрешения. Gemini также выступает за радикальную открытость, предлагая выбор из более чем 200 моделей и прямую интеграцию с корпоративными источниками данных, такими как Salesforce и SAP. Платформа использует интеллектуальную экономику токенов, оптимизируя затраты путем выбора подходящей модели для каждой задачи и позволяя использовать повторно навыки. Такой подход повышает эффективность и сокращает избыточную обработку. Кроме того, Gemini включает встроенные функции управления и безопасности, такие как выделенные идентификаторы агентов, изолированные песочницы и автоматическое применение политик. Эти меры защиты оберегают конфиденциальные данные и инфраструктуру. Платформа призвана обеспечить надежную и открытую среду для разработчиков, укрепляя уверенность в развертывании ИИ. Лидерство Google в первом IDC MarketScape для платформ агентивного ИИ подчеркивает возможности Gemini в удовлетворении корпоративных потребностей в области ИИ. Дизайн Gemini ориентирован на предоставление командам свободы выбора и надежной безопасности для интеграции ИИ.
CdXz5zHNQW_tDy32XzBIv.png
Reflection выпустила Beam, модель с открытым весом, разработанную для продвинутой разработки программного обеспечения и задач агентов с длительным горизонтом. Beam работает под лицензией Apache 2.0 и демонстрирует впечатляющую эффективность инференса для моделей своего класса параметров. Google Cloud объявил о немедленной поддержке Beam, предоставив рецепты развертывания на своем AI Hypercomputer и NVIDIA AI Infrastructure. Совместно с Reflection, Google Cloud оптимизировал производительность Beam, используя llm-d и NVIDIA Dynamo для улучшения обслуживания. Развертывание Beam на Google Cloud привело к значительному повышению производительности и снижению задержки для рабочих нагрузок агентов. Релиз подчеркивает совокупную эффективность модели и системы, что приводит к увеличению пропускной способности и снижению задержки для агентов. Высокоэффективное многооборотное обслуживание достигается за счет передовых методов, таких как маршрутизация с учетом KV-кэша и спекулятивное декодирование. Разработчики теперь могут легко воспользоваться готовыми оптимизированными развертываниями для рабочих нагрузок агентов. Масштабирование инференса для задач агентов требует оптимизации как на уровне модели, так и на уровне системы обслуживания. Уникальная архитектура Beam, активирующая лишь часть своих параметров на токен, значительно снижает вычислительные требования. Стек обслуживания решает проблемы, такие как вычисления при предварительном заполнении и емкость KV-кэша в сценариях с длинным контекстом. Это совместно разработанное решение призвано предоставить разработчикам мощные и эффективные инструменты ИИ.
CdXz5zHNQW_Vmt2Gjgcaf.png
Google Cloud Consulting предлагает четырехэтапный метод под названием SAVE для создания надежных и соответствующих бренду генеративных медиа. Этот подход выходит за рамки сложного промптинга, обеспечивая последовательные результаты. Первый этап, Separate (Разделение), включает разделение промпта на отдельные роли исследователя и рассказчика. Исследователь извлекает проверенные факты из исходных документов, в то время как рассказчик фокусируется на творческом выражении, используя эту отобранную информацию. Второй этап, Approving verified facts only (Утверждение только проверенных фактов), означает, что генеративная модель никогда не должна получать доступ к необработанным, неотредактированным файлам. Вместо этого она должна получать только утвержденные утверждения и контекстную упаковку с явными ограничениями. Третий этап, Verifying before rendering (Проверка перед рендерингом), подчеркивает необходимость проверки сценариев и раскадровок перед генерацией медиа. Это позволяет легко редактировать текстовый контент, чтобы рано выявлять ошибки, экономя время и ресурсы. Финальный этап, Engineer (Инженерия), включает создание программных защитных механизмов и независимых предохранительных клапанов в системе. Это обеспечивает соблюдение таких правил, как количество слов и соответствие бренду, детерминированно, а не полагаясь исключительно на послушание промпту. Внедряя SAVE, организации могут снизить риск вымышленных деталей и обеспечить точность своих генеративных медиа. Этот метод возлагает ответственность за точность на архитектуру системы. Применение SAVE помогает выстроить доверие к генеративным медиа с использованием инструментов Google Cloud.
Эпоха ИИ ускоряет угрозы безопасности, делая традиционные сканирования недостаточными для активных атак. Wiz представляет дополнение Runtime Sensor для Google Kubernetes Engine (GKE) в предварительной версии. Эта интеграция обеспечивает простое развертывание и автоматизированное управление для обнаружения угроз в реальном времени с помощью eBPF от Wiz. Она решает распространенные проблемы развертывания, такие как сложные установки и риски безопасности учетных данных. Wiz Runtime Sensor для GKE теперь является собственным управляемым дополнением, упрощающим управление жизненным циклом датчика. Он беспрепятственно интегрируется с Secret Manager GKE для безопасной обработки учетных данных. Операторы платформы могут включить датчик с помощью gcloud CLI или GKE API для упрощенного развертывания. Управление всем парком осуществляется посредством ограничений политики организации, предотвращая использование кластеров без датчика. Датчик обеспечивает наблюдаемость на уровне ядра с минимальными накладными расходами, отслеживая системные вызовы и сетевую активность. Он также автоматически обновляется независимо, обеспечивая непрерывную защиту от возникающих угроз. Эта интеграция с платформой Wiz AI Application Protection Platform предлагает оценку рисков и обнаружение угроз в реальном времени.
CdXz5zHNQW_WGMhfwSYQ0.jpeg
Современные ИИ-агенты функционируют как простые диспетчеры, быстро обрабатывая запросы и вызовы API. Однако задачи биотехнологии, такие как сворачивание белков и скрининг соединений, представляют собой сложные, продолжительные симуляции, в отличие от быстрых запросов к API. Стандартные парадигмы ИИ не справляются с этими требовательными рабочими процессами из-за временных ограничений и рисков раскрытия интеллектуальной собственности. Создание ИИ-агентов для НИОКР корпоративного уровня требует нового подхода, выходящего за рамки монолитных ассистентов. Это включает трехслойную архитектуру, разделяющую когнитивную оркестрацию, вычислительное выполнение и корпоративное управление.Слой выполнения обрабатывает сложные научные вычисления, при этом рабочие нагрузки выполняются на выделенных GPU или управляемых облачных конечных точках. Для смягчения штрафов за холодный старт GPU поддержание "теплых" пулов и предварительная загрузка весов имеют решающее значение для отзывчивости. Контейнеризованные микросервисы NVIDIA Inference Microservices (NIM) обеспечивают быстрое прототипирование при сохранении строгой изоляции данных для проприетарной химической информации. Когнитивный слой оркестрирует агентные рабочие процессы, используя иерархическую многоагентную структуру.Ключевые шаблоны оркестрации включают внутрипроцессные нативные передачи агентов для скорости и передачу объемных полезных нагрузок по ссылке через облачное хранилище для сохранения компактности контекстных окон. Логика рабочего процесса отделена от биохимических рассуждений, назначая планирование общим LLM, а доменную экспертизу — специализированным моделям. Оценка включает контекстно-ориентированную оценку, а не жесткие ограничения, что позволяет динамически управлять допустимым риском при оценке кандидатов в лекарства.Лучшие практики производительности подчеркивают оптимизацию ввода-вывода и размеров полезных нагрузок, а не скорость обработки необработанных токенов. Согласование параллелизма на стороне клиента с механизмами бэкенда и избегание глубоких цепочек инструментов также жизненно важны. Передача объемных полезных нагрузок по ссылке и потоковая передача завершения промежуточных этапов улучшают видимость и эффективность. Оборачивание сквозных конвейеров за единым, чистым интерфейсом упрощает вычисления.Платформа Gemini обеспечивает корпоративное управление с идентификацией агентов, шлюзом агентов для безопасного входа/выхода и реестром агентов для утвержденных инструментов. Model Armor проверяет запросы и полезные нагрузки на безопасность. Асимметричная автономия уравновешивает обратимые автоматизированные операции с контролируемыми необратимыми операциями, требующими одобрения человека. Эта разделенная архитектура обеспечивает масштабируемые, безопасные и аудируемые исследовательские системы для будущих сложных симуляций.