Google Cloud Blog на русском
Подписаться
Модернизация периметральной безопасности: Масштабируемые периметры с помощью VPC Service Controls
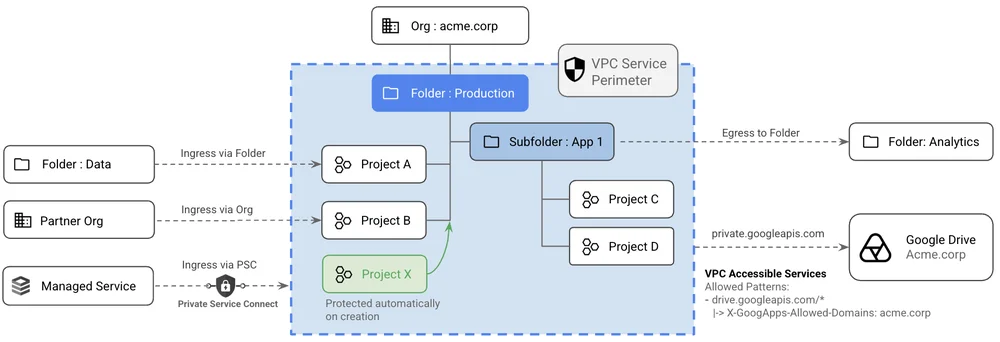
Автономные агенты в облачных операциях представляют новые проблемы безопасности из-за их нечеловеческой идентичности и способности действовать в масштабе. Традиционные сетевые периметры недостаточны против атак на скорости машины и могут быть слишком ограничительными или разрешительными. Улучшенные элементы управления службами VPC (VPC-SC) теперь предлагают более простое создание, обслуживание и масштабирование периметров. Членство в папках в VPC-SC позволяет проектам внутри папок автоматически наследовать политики безопасности. Теперь доступны детальные исключения и управляемое устранение последствий для запрещенного доступа. Это гарантирует защиту данных по умолчанию, позволяя безопасно масштабировать автономных агентов. VPC-SC обеспечивает контекстно-зависимые сетевые периметры безопасности против кражи данных и внутренних угроз. Поддержка папок и организаций в правилах входящего/исходящего трафика упрощает управление и делает правила краткими. Конечные точки Private Service Connect теперь могут использоваться в правилах входящего/исходящего трафика для более точного создания политик. Детальный контроль над доступом к API Google предлагается через шаблоны служб, позволяющие использовать конкретные шаблоны URL-адресов. Управляемое устранение нарушений упрощает процесс авторизации законных запросов на доступ, значительно сокращая время их решения.